


Новый инфостилер Glove обходит шифрование cookies в Chrome

Новый инфостилер Glove обходит шифрование cookies в Chrome

Новый инфостилер Glove обходит шифрование cookies в Chrome

Glove — новая вредоносная программа, которую авторы научили обходить привязанное к софту шифрование, недавно добавленное в Google Chrome. Цель «перчатки» в системе — выкрасть пользовательские данные.

Первыми на киберугрозу обратили внимание специалисты компании Gen Digital. Изучая фишинговую кампанию, исследователи наткнулись на Glove.

По словам экспертов, новый вредонос относительно прост в исполнении, содержит минимальное количество защитных механизмов и обфускации. Всё это указывает на то, что Glove пока находится в стадии разработки.

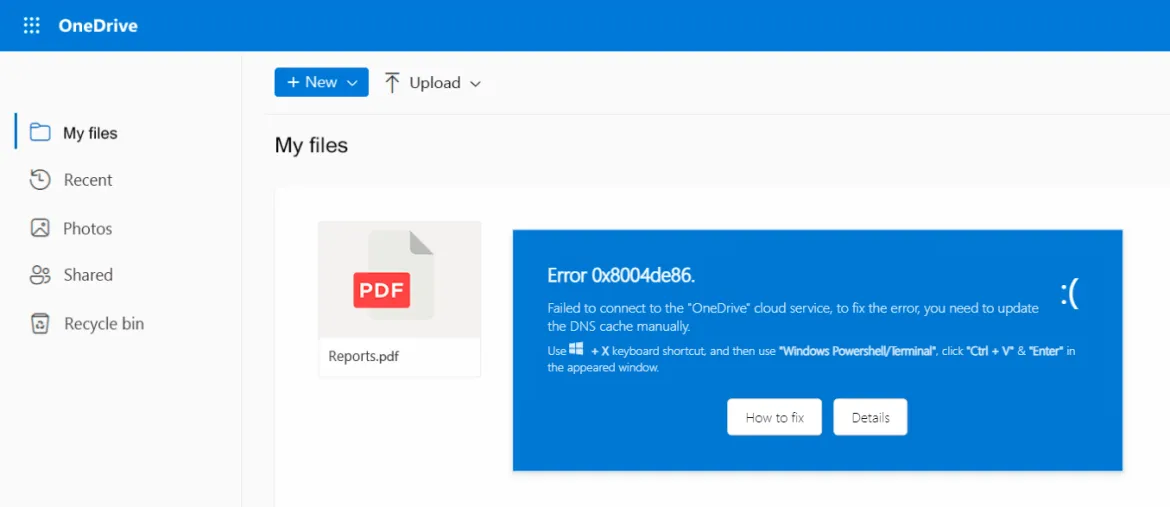
Операторы зловреда используют методы социальной инженерии, напоминающие те, что уже применялись в кампании ClickFix: жертву обманом заставляли установить в систему инфостилер с помощью фейковых окон с ошибкой и приатаченного к письмам HTML-вложения.


Чтобы добраться до учётных данных, сохранённых в Chromium-браузерах, Glove обходит недавно представленное шифрование, привязанное к софту (App-Bound Encryption).

Для этого вредонос задействует метод, описанный в прошлом месяце исследователем в области кибербезопасности Александром Хагенахом. Суть заключается в использовании вспомогательного модуля, который подтягивает службу Chrome в Windows — COM-based IElevator (работает с правами SYSTEM).

Таким способом Glove вытаскивает и расшифровывает ключи App-Bound Encryption. Однако есть нюанс: инфостилеру сначала надо получить на устройстве права локального администратора.

Попав в систему, Glove пытается вытащить cookies, данные криптовалютных кошельков, сессионные токены и пароли из браузеров и имейл-клиентов.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru