


Новый инфостилер Glove обходит шифрование cookies в Chrome

Новый инфостилер Glove обходит шифрование cookies в Chrome

Новый инфостилер Glove обходит шифрование cookies в Chrome

Glove — новая вредоносная программа, которую авторы научили обходить привязанное к софту шифрование, недавно добавленное в Google Chrome. Цель «перчатки» в системе — выкрасть пользовательские данные.

Первыми на киберугрозу обратили внимание специалисты компании Gen Digital. Изучая фишинговую кампанию, исследователи наткнулись на Glove.

По словам экспертов, новый вредонос относительно прост в исполнении, содержит минимальное количество защитных механизмов и обфускации. Всё это указывает на то, что Glove пока находится в стадии разработки.

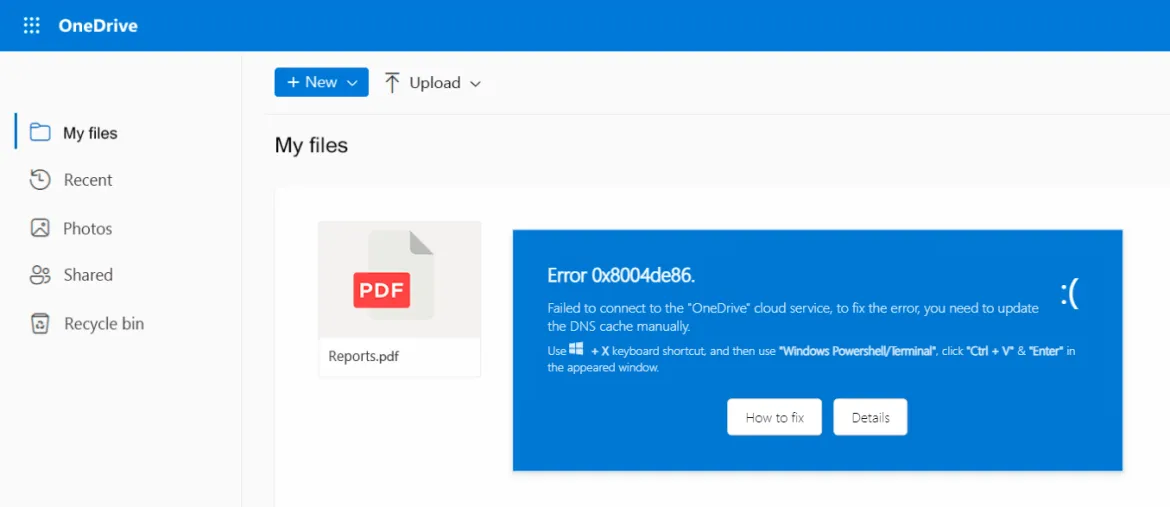
Операторы зловреда используют методы социальной инженерии, напоминающие те, что уже применялись в кампании ClickFix: жертву обманом заставляли установить в систему инфостилер с помощью фейковых окон с ошибкой и приатаченного к письмам HTML-вложения.


Чтобы добраться до учётных данных, сохранённых в Chromium-браузерах, Glove обходит недавно представленное шифрование, привязанное к софту (App-Bound Encryption).

Для этого вредонос задействует метод, описанный в прошлом месяце исследователем в области кибербезопасности Александром Хагенахом. Суть заключается в использовании вспомогательного модуля, который подтягивает службу Chrome в Windows — COM-based IElevator (работает с правами SYSTEM).

Таким способом Glove вытаскивает и расшифровывает ключи App-Bound Encryption. Однако есть нюанс: инфостилеру сначала надо получить на устройстве права локального администратора.

Попав в систему, Glove пытается вытащить cookies, данные криптовалютных кошельков, сессионные токены и пароли из браузеров и имейл-клиентов.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru