Анализ троянизированного плагина-пипетки для браузера Google позволил выявить масштабную кампанию по шпионажу через браузеры с помощью аналогичных продуктов, доступных в Chrome Web Store и Microsoft Edge Add-ons.
Суммарно исследователи из Koi Security насчитали в обоих магазинах 18 вредоносных расширений с общим числом загрузок более 2,3 миллиона. Все они позиционировались как средства повышения производительности либо инструменты цифровых развлечений.
Заявленные назначения отличаются большим разнообразием. В рамках кросс-платформенной кампании, условно названной RedDirection, злоумышленники предлагают для скачивания клавиатуры эмодзи, оптимизаторы просмотра видео, плагины прогноза погоды, темные темы, регуляторы громкости, VPN для Discord и TikTok.
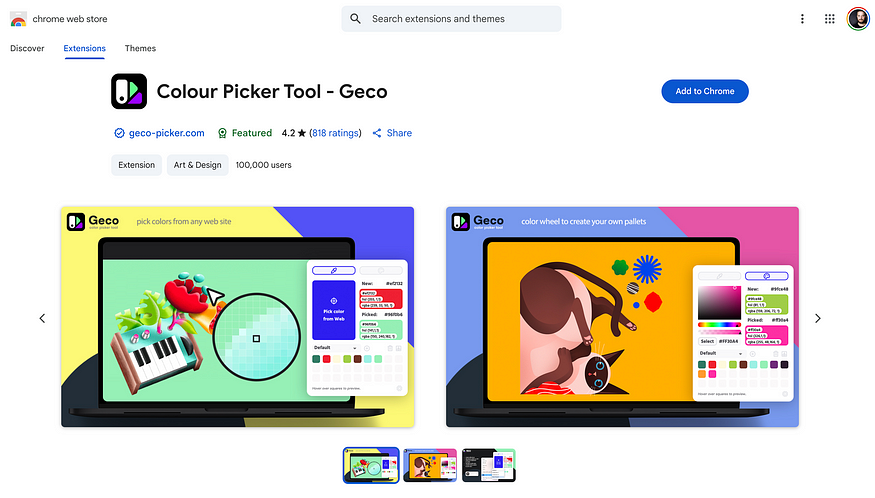
Все эти фейки выполняют заявленные функции, но также могут отслеживать перемещения пользователей между сайтами, захватывать URL страниц при обновлении вкладок, открывать бэкдор.
Результаты подобных MitM-атак отсылаются на C2-сервер; в ответ вредонос может получить команду перенаправить браузер на мошеннический ресурс — фишинговую форму авторизации в онлайн-банкинге, страницу загрузки фальшивого обновления Zoom и т. п.
Примечательно, что все опасные находки, со слов экспертов, изначально были абсолютно безобидными. Вредоносные функции появились в них в результате автообновления, которое обычно происходило после того, как одобренный к публикации плагин долгое время пролежал в магазине Google или Microsoft.
Инициаторы RedDirection также тщательно скрывают свою командную инфраструктуру: каждое троянизированное расширение пользуется индивидуальным, специально созданным поддоменом C2.
Тем, кто установил расширения Chrome или Edge из списка, приведенного в блоге Koi Security, рекомендуется немедленно удалить их, очистить хранилище браузера, тщательно просканировать систему на наличие дополнительных инфекций, а также помониторить аккаунты на предмет подозрительной активности.
О похожей киберкампании недавно предупредили те же специалисты. В магазине аддонов для Firefox было обнаружено 44 клона популярных криптокошельков с вредоносным кодом, нацеленным на кражу ключей и сид-фраз.