


Кампания по раздаче стилеров через фейковые CAPTCHA расширила охват

Кампания по раздаче стилеров через фейковые CAPTCHA расширила охват

Кампания по раздаче стилеров через фейковые CAPTCHA расширила охват

Злоумышленники активно распространяют стилеров, используя фальшивый тест CAPTCHA для загрузки. Ведущая на такие страницы реклама, по данным «Лаборатории Касперского», размещается на сайтах с кряками, порно, аниме и в файлообменниках.

На старте вредоносная кампания была ориентирована лишь на геймеров; им раздавали инфостилера Lumma через сайты с пиратскими копиями игр. Позднее в ход пошел также троян Amadey, а вместо фейка CAPTCHA иногда стали использоваться ложные сообщения об ошибке браузера.

При клике на любую область страницы с полупрозрачным баннером посетитель перенаправляется на другие ресурсы. В большинстве случаев цепочка редиректов ведет на сайт, продвигающий антивирусы, блокировщиков рекламы и другой полезный софт.

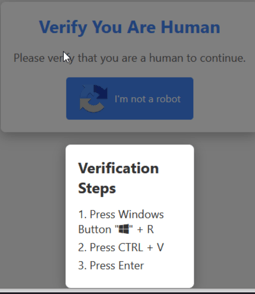
Иногда пользователь в финале попадает на вредоносную страницу с имитацией CAPTCHA и пошаговой инструкцией. Если он ей последует, в систему загрузится стилер.


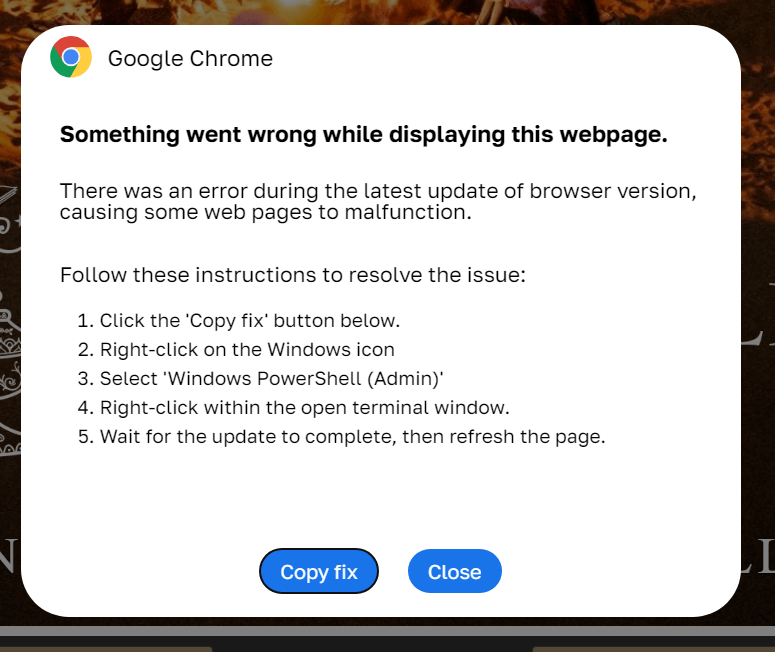
Похожим образом работают ловушки с поддельным сообщением об ошибке обновления Google Chrome. Для исправления ситуации юзеру предлагают запустить PowerShell и скопировать фикс.


Примечательно, что после кражи данных вредонос может заняться накруткой рекламных кликов — видимо, чтобы обеспечить хозяевам дополнительный доход.

«Покупка рекламных мест под баннеры, которые ведут пользователей на вредоносные страницы, — распространённый метод среди злоумышленников, — отметил эксперт Kaspersky Василий Колесников. — Однако в этой кампании они существенно расширили свой охват, размещая вредоносную рекламу на сайтах разной тематики, а также использовали новый сценарий с фальшивыми ошибками в браузерах. Это ещё раз напоминает о том, что злоумышленники не стоят на месте, и постоянно совершенствуют свои методы».

В период с 22 сентября по 14 октября 2024 года с рекламными скриптами-редиректорами столкнулись свыше 140 тыс. пользователей продуктов ИБ-компании. Из них 20 тыс. в итоге попали на вредоносную страницу с имитацией CAPTCHA; больше всех не повезло жителям Бразилии, Испании, Италии и России.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru