Эксперты HUMAN Security выявили и пресекли масштабную схему угона рекламных блоков, полагающуюся на JavaScript. Чтобы выиграть тендер на показ видеорекламы, злоумышленники подменяли ID приложений и издателей; данная киберкампания затронула около 11 млн мобильных устройств — в основном на iOS.
Мошенническая операция получила название VASTFLUX — от VAST (Digital Video Ad Serving Template, стандарт коммуникаций между рекламными сервисами и видеоплеерами) и Fast Flux (техника маскировки, предполагающая динамическую перерегистрацию IP-адресов или доменов). Чтобы добиться своей цели, злоумышленники внедряли JavaScript в медийные креативы; инъекция давала возможность расположить скрытые рекламные плееры друг за другом и регистрировать «просмотры» рекламы.
Атака при этом осуществлялась следующим образом. Целевое приложение запрашивает рекламный баннер у своего поставщика; партнеры, жаждущие попасть в рекламный блок, подают заявку на участие в аукционе. Если победитель связан с VASTFLUX, в слот помещается статичное изображение и происходит инъекция JavaScript.
Обфусцированный скрипт расшифровывает конфигурационные данные (положение, размер, тип рекламы, видеоплеер, дополнительные параметры для стека плееров) и обращается к C2 для получения информации о том, что разместить за статичным баннером. Вместе с инструкциями ему отдаются списки ID популярных приложений и издателей для спуфинга — с тем, чтобы привлечь внимание рекламодателей к «перспективной» возможности.
По данным HUMAN, злоумышленники таким образом суммарно сымитировали более 1700 мобильных программ и 120 издателей. Им также удавалось наложить друг на друга до 25 рекламных роликов, приносящих доход от просмотра, хотя жертвы на самом деле не видели ни один из них.
Загрузка и параллельный запуск рекламы при этом не прекращались, пока слот с вредоносным кодом не закроется. Чтобы избежать детектирования, VASTFLUX старался не использовать теги верификации, по которым продавцы рекламы отслеживают успех маркетинговых кампаний.
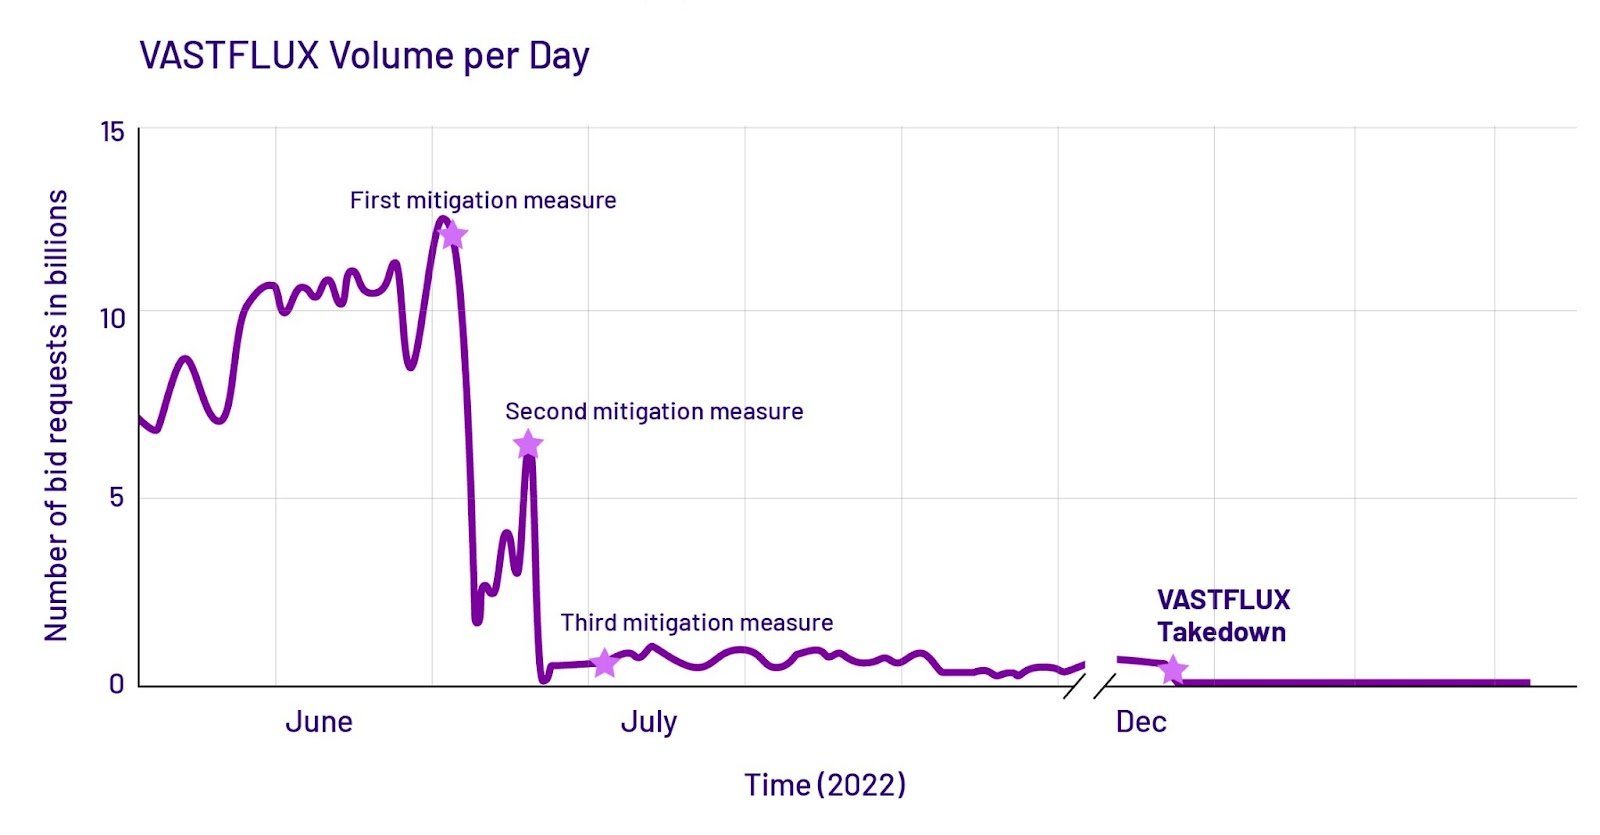
Разбор вредоносного JavaScript-кода позволил выявить командную инфраструктуру бот-сети, и минувшим летом эксперты предприняли три попытки ликвидации, заручившись поддержкой клиентов, партнеров и владельцев пострадавших брендов. После второй акции трафик VASTFLUX сократился на 92%; к началу декабря число тендерных заявок, генерируемых на ботнете (на пике до 12 млрд в сутки), сократилось до нуля.
В HUMAN уже наработан опыт борьбы с подобным мошенничеством. В прошлом году исследователи помогли пресечь деятельность Scylla, атаковавшей рекламные SDK в 80 приложениях для Android и 9 — для iOS. Ранее таким же образом были ликвидированы ботнеты для накрутки рекламных кликов 3ve (более 1 млн зараженных IP), PARETO (около 1 млн Android-устройств) и Methbot (более 0,5 млн ботов).










