


Awaken Likho / Core Werewolf начала шпионить в России с помощью MeshCentral

Awaken Likho / Core Werewolf начала шпионить в России с помощью MeshCentral

Awaken Likho / Core Werewolf начала шпионить в России с помощью MeshCentral

APT-группа, которую в «Лаборатории Касперского» идентифицируют как Awaken Likho, сменила метод закрепления в системах российских организаций. Прежде с этой целью использовался модуль UltraVNC, а теперь — агент для платформы MeshCentral.

Шпионы Awaken Likho, они же Core Werewolf, тщательно готовят свои атаки, стараясь собрать как можно больше информации о мишенях (госучреждения, их подрядчики и промпредприятия) через поисковики.

Кроме того, для данной кибергруппы характерно активное использование технологий удаленного доступа.

Минувшим летом эксперты обнаружили, что вместо привычного UltraVNC в атаках Awaken Likho/Core Werewolf стал применяться MeshAgent — агент системы MeshCentral (решение для удаленного управления устройствами с открытым исходным кодом и широкой функциональностью). В арсенале APT-группы также появился новый имплант.

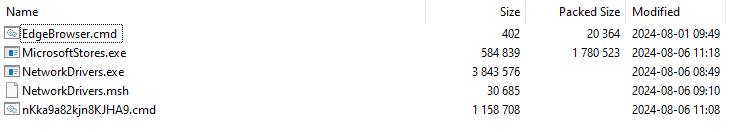
Вредонос загружается в виде архива 7z SFX при переходе по ссылкам, распространяемым скорее всего по имейл. В нем заключены пять файлов; четыре из них замаскированы под системные службы и командные файлы Windows.

После распаковки все exe-файлы и скрипты, помещенные в папку %Temp%, исполняются автоматически. Зловред закрепляется в системе, и авторы атаки получают удаленный доступ.


Под именем MicrosoftStores.exe скрывался скомпилированный AutoIt-скрипт с интерпретатором, запускающий NetworkDrivers.exe и nKka9a82kjn8KJHA9.cmd для закрепления в системе. Последний создает задачу планировщика на выполнение EdgeBrowser.cmd и заметает следы, удаляя MicrosoftStores.exe.

Файл NetworkDrivers.exe оказался агентом легитимной платформы MeshCentral; для его запуска используется скрипт EdgeBrowser.cmd. Файл NetworkDrivers.msh используется для настройки MeshAgent; адрес C2, способ подключения (WebSocket) и идентификаторы для входа также продублированы в коде экзешника.

«Деятельность группы Awaken Likho стала особенно заметна после 2022 года, она остаётся активной до сих пор, — подчеркнул эксперт Kaspersky Алексей Шульмин. — Полагаем, что в будущем мы увидим новые атаки группы Awaken Likho, при этом угроза может исходить и от других АРТ-групп, использующих схожие инструменты. По данным “Лаборатории Касперского”, за первые 8 месяцев 2024 года в России число атак с использованием технологий удаленного доступа выросло на 35% по сравнению с аналогичным периодом 2023 года».

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru