


Группа Core Werewolf пыталась атаковать российскую военную базу в Армении

Группа Core Werewolf пыталась атаковать российскую военную базу в Армении

Группа Core Werewolf пыталась атаковать российскую военную базу в Армении

Киберпреступная группировка Core Werewolf отметилась новыми атаками, целью которых, судя по всему, были российские военные. Фигурирующий в кампании вредоносный файл был загружен на VirusTotal из Армении (город Гюмри).

Группу Core Werewolf еще называют PseudoGamaredon, ранее она атаковала объекты критической информационной инфраструктуры в России, а также предприятия военно-промышленного комплекса. Кибероперации Core Werewolf стартовали в августе 2021 года.

Специалисты российской компании F.A.C.C.T., отслеживающие активность группы, отмечали ее атаки на НИИ, который занимается разработкой вооружения, а также на российский оборонный завод. Последним кибершпионы заинтересовались в начале апреля.

По данным исследователей, злоумышленники используют в своих кампаниях софт UltraVNC. Недавно эксперты Threat Intelligence компании F.A.C.C.T. обратили внимание, что на площадку VirusTotal был загружен вредоносный файл из города Гюмри, Армения.

Это самораспаковывающийся архив в формате 7zSFX, который незаметно устанавливает в систему и запускает программу UltraVNC, открывающую удаленный доступ к устройству.

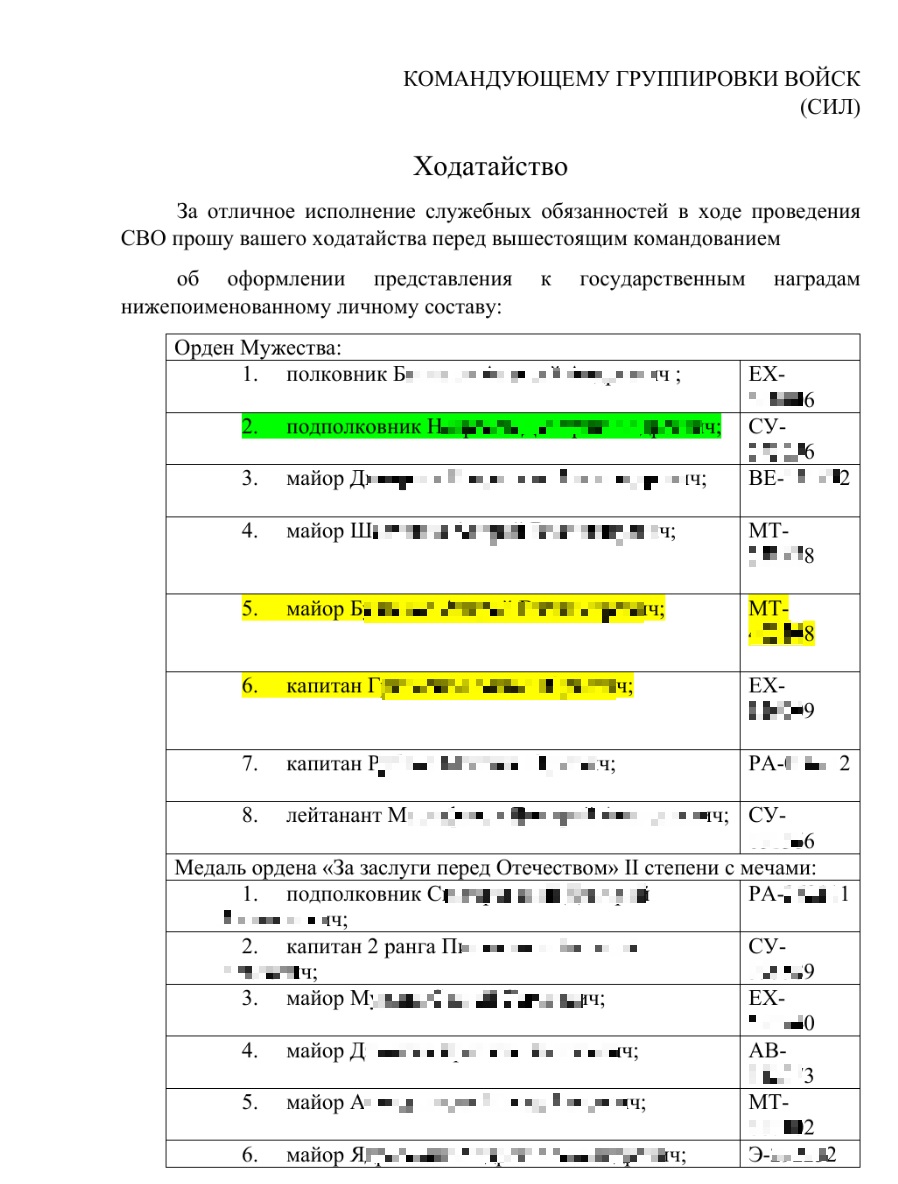
Специалисты выяснили, что целью кибершпионов на этот раз была, скорее всего, 102-я российская военная база. Выступающий приманкой документ намекал на это: маскировался под ходатайство о якобы представлении к госнаградам. Именно в городе Гюмри, кстати, дислоцируется 102-ая российская военная база.


Командным центром в кампании Core Werewolf выступал домен mailcommunity[.]ru, зарегистрированный год назад. Срок аренды уже практически подошел к концу, но злоумышленники продлили его еще на год и сразу начали использовать в атаках.

Образец UltraVNC и файл конфигурации ничем не отличаются от уже ранее использованных группировкой.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru