


Самые большие киберугрозы для России и СНГ — Log4Shell, Lockbit и Conti

Самые большие киберугрозы для России и СНГ — Log4Shell, Lockbit и Conti

Самые большие киберугрозы для России и СНГ — Log4Shell, Lockbit и Conti

Специалисты «Лаборатории Касперского» проанализировали данные о кибератаках, зафиксированных в России и странах СНГ в 2023 году и I квартале 2024-го, и составили отчет об актуальных угрозах, в том числе уязвимостях.

Кроме нацеленных на шпионаж APT-групп и корыстолюбивых взломщиков (таких, как операторы программ-шифровальщиков), последние полгода в регионе наблюдается учащение атак хактивистов. Эти варвары, как правило, выбирают мишенью слабые в отношении ИБ организации и используют публично доступные инструменты.

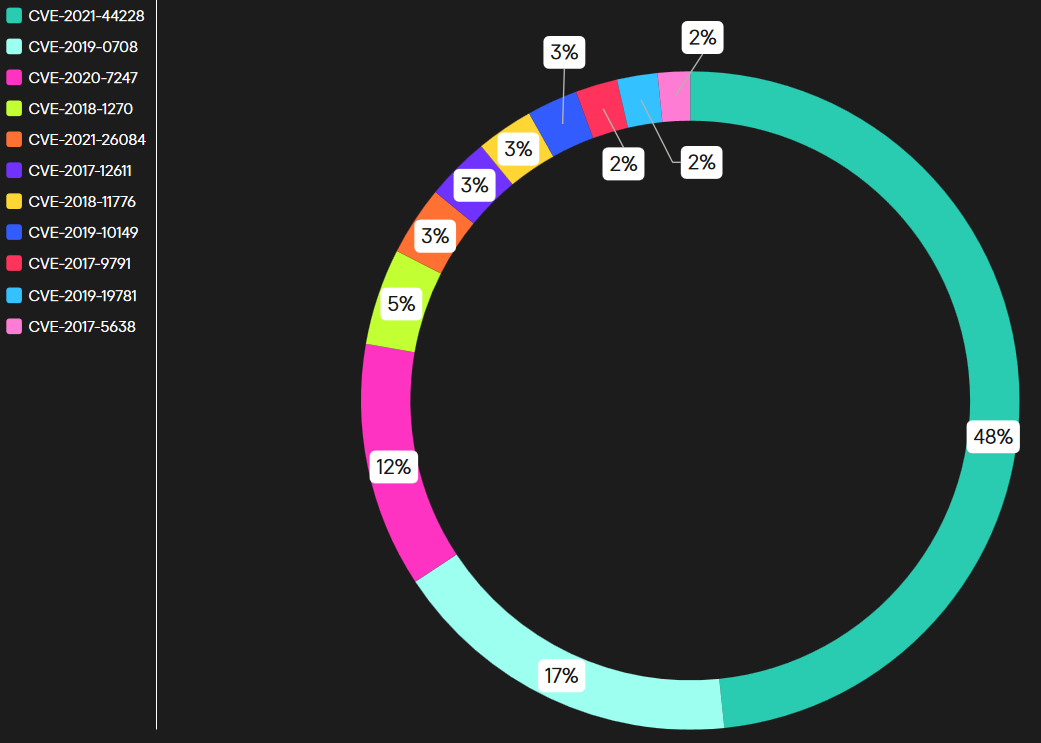
Согласно статистике Kaspersky, в отчетный период в атаках на российские корпоративные сети в основном использовались хорошо известные уязвимости — чаще всего CVE-2021-44228 (Log4Shell), CVE-2019-0708 (BlueKeep) и CVE-2020-7247 в почтовом сервере OpenSMTPD.


Для атак через конечные устройства компаний злоумышленники выбирали дыры поновее и в большинстве случаев пытались через эксплойт протащить в систему и выполнить вредоносный код. В итоговый Топ-10 вошли следующие уязвимости:

Эксплойты в числе прочего использовались для внедрения в сети шифровальщиков. В минувшем квартале список наиболее агрессивных угроз этого класса возглавили Dcryptor, он же Mamba, Lockbit и Conti. Год назад лидером по частоте использования числился Phobos, теперь спустившийся на четвертую ступень.

Отчёт «Ландшафт угроз для России и СНГ» (PDF) также содержит перечень тактик, техник и процедур злоумышленников и рекомендации по снижению рисков. Аналитики надеются, что их труд по достоинству оценят сотрудники SOC, специалисты по Threat Intelligence, DFIR и Threat Hunting, эксперты ИБ, топ-менеджеры и админы доменов.

«Нашей целью при подготовке отчёта было представить полноценное исследование актуального ландшафта киберугроз, а также ещё раз показать, что правильно выстроенные процессы информационной безопасности и анализ тактик, техник и процедур атакующих остаются надёжным средством противодействия киберугрозам», — отметил Никита Назаров, соавтор отчета и руководитель отдела расширенного исследования угроз в Kaspersky.

Подпишитесь на новости

ИИ спроектировал процессор уровня Arm Cortex-A53 без ручного описания схемы

Нейросетям уже мало писать код, они добрались до проектирования процессоров. Как сообщила команда проекта QiMeng, автоматически созданный CPU второй версии по производительности сопоставим с Arm Cortex-A53, знакомым по смартфонам прошлых поколений. До современных флагманов далеко, но это уже заметно сложнее очередной кнопки на сайте.

Результаты разработчики опубликовали на официальной странице QiMeng.

Исследователи автоматизируют создание логики процессора по примерам входных данных и ожидаемых результатов. В традиционном подходе инженеры сначала вручную описывают схему на специальном языке. Здесь значительную часть этой работы берёт на себя алгоритм.

Предыдущая версия, QiMeng-CPU-v1, получила проект RISC-V-процессора за пять часов. Чип затем изготовили: он смог запустить Linux и показал производительность, сопоставимую с Intel 80486SX.


Вторая версия перешла к суперскалярной архитектуре, позволяющей выполнять несколько команд за такт. По оценке авторов, её производительность примерно в 380 раз выше показателя передовых предшествующих методов автоматического проектирования.

Пожалуй, наиболее интересный результата здесь в сокращении ручной работы при создании вычислительных ядер. В сущности, перспектива поручать алгоритмам всё более сложные части проектирования уже подкреплена работающим чипом, а не только красивыми слайдами.

RSS: Новости на портале Anti-Malware.ru