


Android-троян Brokewell ворует данные и отворяет дверь незваным гостям

Android-троян Brokewell ворует данные и отворяет дверь незваным гостям

Android-троян Brokewell ворует данные и отворяет дверь незваным гостям

Анализ нового трояна для Android показал, что это типичный современный банкер, вооруженный всевозможными средствами кражи данных и обеспечения удаленного контроля над устройством. В ThreatFabric находке присвоили имя Brokewell.

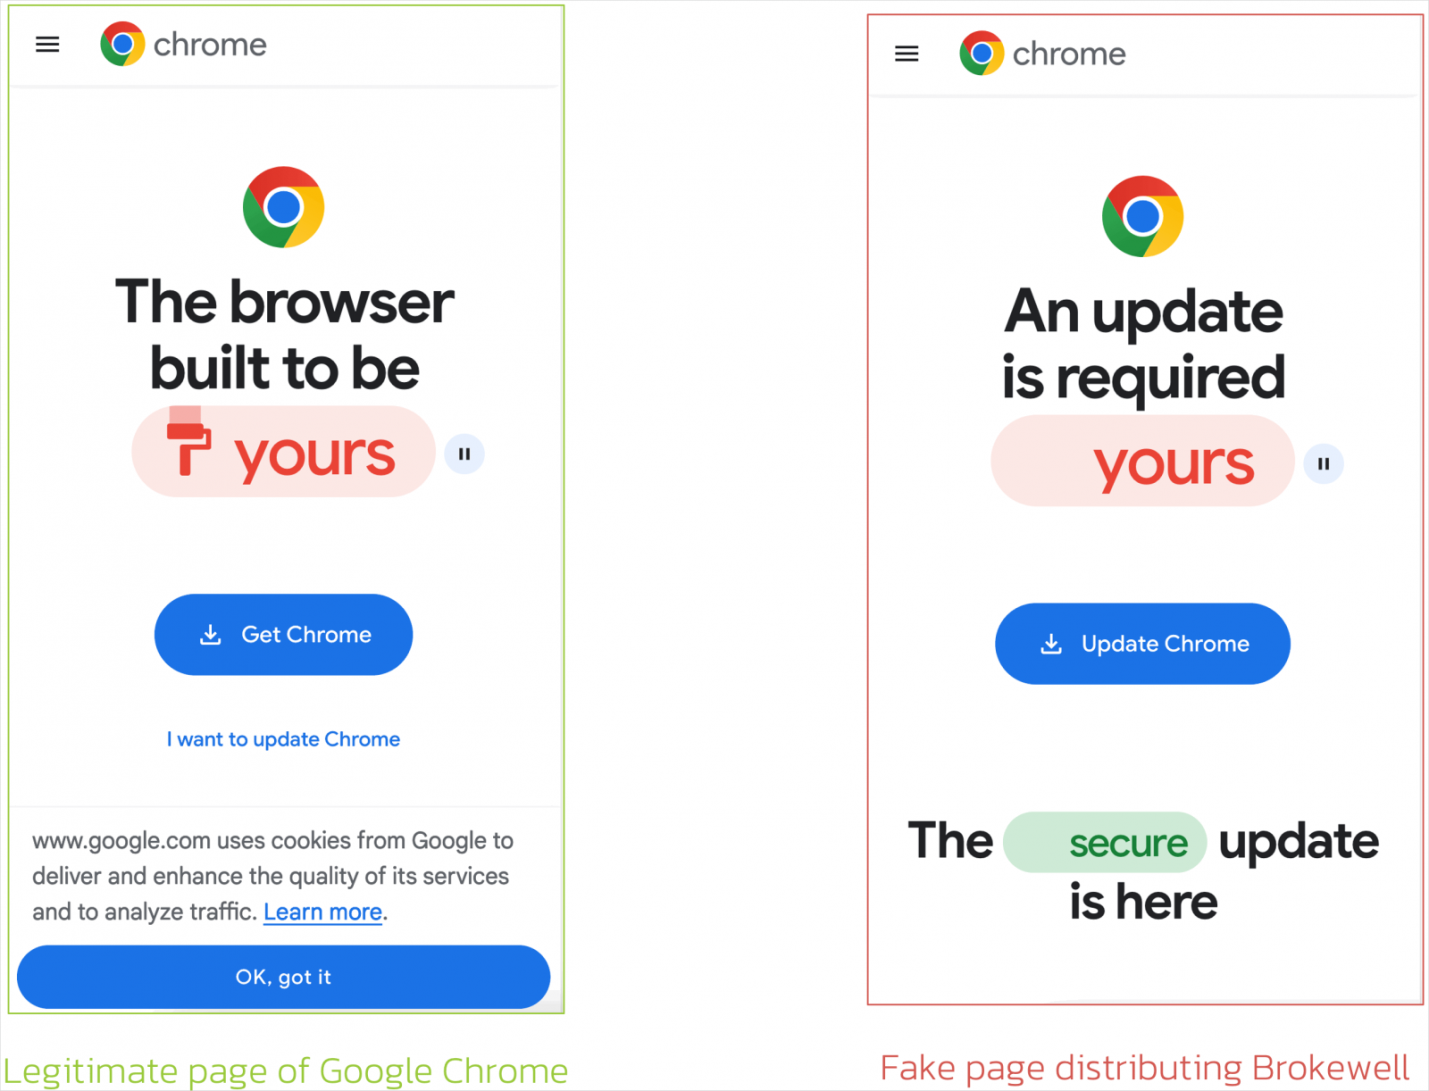
В настоящее время зловред раздается под видом обновления Google Chrome. Поддельная страница браузера похожа на оригинал, но только на первый взгляд; по состоянию на 25 апреля угрозу распознают 20 антивирусов из 66 на VirusTotal.


В ходе исследования были также найдены образцы Brokewell, замаскированные под приложение шведского сервиса Klarna (покупки в рассрочку) и софт для аутентификации ID Austria.

Основные функции трояна связаны с кражей данных и возможностью перехвата контроля над зараженным устройством.

Кража данных и шпионаж:

  • сбор информации об устройстве;
  • определение местоположения;
  • оверлейные атаки (наложение фишинговых окон поверх страниц входа в приложения);
  • перехват сессионных куки с использованием WebView;
  • регистрация событий в рамках взаимодействия жертвы с устройством (нажатия, свайпы, текстовый ввод и т. п.);
  • копирование журнала звонков;
  • прослушка через микрофон.

Выполнение команд оператора:

  • включение экрана;
  • действия в соответствии с жестами (касания, свайпы, прокрутка, клики по элементам экрана);
  • ввод текста в указанные поля;
  • имитация нажатия системных кнопок («Назад», «Домой», «Недавние»);
  • трансляция контента с экрана устройства в реальном времени (скрин-стриминг);
  • имитация вибрации;
  • сброс яркости и громкости до нуля.

Вредоносная программа пока находится в стадии активной разработки. Не исключено, что со временем Brokewell станут продавать на подпольных форумах как услугу (Malware-as-a-Service, MaaS) — подобно похожему Hook и другим многофункциональным зловредам.

Примечательно, что создатель трояна (некто Baron Samedit) пару лет назад торговал инструментами валидации краденых учетных данных. На одном из C2-серверов Brokewell исследователи обнаружили еще одно творение «барона» — Brokewell Android Loader. Загрузчик активно используется с целью обхода ограничений на доступ к AccessibilityService API для сторонних приложений (Restricted Settings, введены Google с выпуском Android 13).

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru