



Новый дроппер BugDrop заточен на обход защитных функций Android 13

Новый дроппер BugDrop заточен на обход защитных функций Android 13

Новый дроппер BugDrop заточен на обход защитных функций Android 13

Исследователи обнаружили ранее неизвестный троян-дроппер для Android, который всё ещё находится в стадии разработки. Вредонос является ярким примером того, что киберпреступники продолжают находить лазейки для обхода защитных механизмов мобильной ОС и Google Play Store.

Новый дроппер засекли специалисты компании ThreatFabric. Хан Сахин, один из исследователей, описывает киберугрозу следующим образом:

«Вредонос пытается проникать на Android-устройства с помощью новой техники, которая ранее нам не встречалась. Кроме того, дроппер распространяет крайне опасного банковского трояна Xenomorph».

Свежий дроппер назвали “BugDrop”, самое интересное в нем — специальный акцент на обход защитных функций, реализованных в версии Android 13, готовящейся к скорому выходу. Напомним, что одной из особенностей этого релиза мобильной ОС стала защита специальных возможностей Accessibility Services от вредоносных программ.

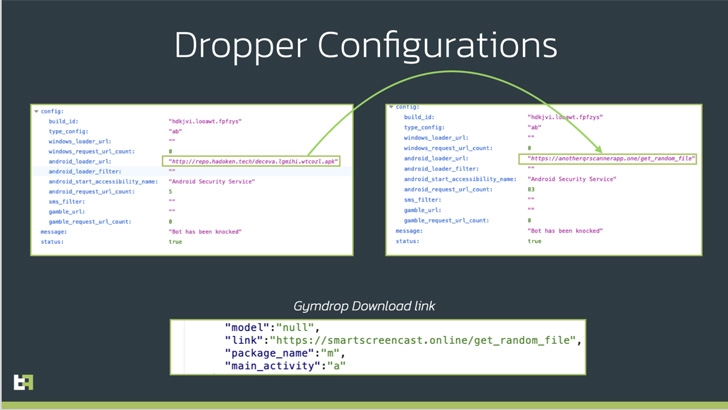
В ThreatFabric считают, что за BugDrop стоит киберпреступная группировка “Hadoken Security”, которая известна распространением опасных вредоносных приложений — Xenomorph и Gymdrop.


Поскольку Accessibility API позволяет софту считывать контент на дисплее и осуществлять определение действия от лица пользователя, он очень полюбился злоумышленникам. В Google это прекрасно понимают, поэтому решили предусмотреть защиту от этого вектора в Android 13.

Известно, что большинство таких вредоносных приложений загружаются сторонним способом. Это значит, что пользователь должен разрешить их установку из неофициальных источников. Именно поэтому в Android 13 система будет блокировать доступ к Accessibility API софту, загруженному не из Google Play Store.

Разработчики BugDrop быстро сообразили, что нужно как-то обойти эти защитные меры. Дроппер, замаскированный под считыватель QR-кодов, разворачивает вредоносную нагрузку через сессионный процесс инсталляции.

Фактически злоумышленники используют уже готовый вредонос, способный самостоятельно устанавливать APK на устройство жертвы. Такой подход может сделать банковские Android-трояны ещё более опасными, предупреждают исследователи.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru