Специалисты Bitdefender сообщили о кампании по распространению вредоносных программ, которая развернулась на фоне выхода Battlefield 6 — одного из самых ожидаемых релизов года. Популярность игры стала удобным поводом для киберпреступников: под видом взломанных версий, пиратских установщиков и «тренеров» для получения внутриигровых преимуществ они распространяют различные типы вредоносов.
Сразу после релиза Battlefield 6 в октябре на торрентах и подпольных форумах появились поддельные раздачи, якобы созданные известными группами вроде InsaneRamZes и RUNE.
На деле их «инсталляторы» оказываются тщательно замаскированными ловушками. Отдельная категория — фейковые «тренеры», которые обещают бонусы в игре, но вместо этого заражают компьютеры пользователей.
Bitdefender изучила три образца таких файлов — и ни один из них не содержит реальной игровой функциональности. Зато все они работают как вредоносные инструменты.
Первый образец — поддельный Battlefield 6 Trainer Installer. Он легко находится в поисковиках и после запуска собирает криптокошельки, cookies браузеров, данные Discord и содержимое расширений. Весь массив отправляется в незашифрованном виде на удалённый сервер. Несмотря на простоту реализации, подобный стилер способен нанести значительный ущерб, особенно неопытным пользователям.
Второй образец, Battlefield 6.GOG-InsaneRamZes, выглядит куда сложнее. Он проверяет региональные настройки системы и прекращает работу, если устройство находится в России или странах СНГ.
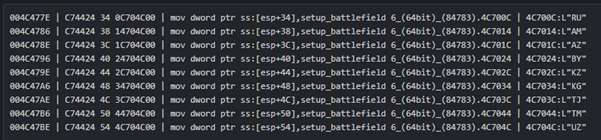
Исследователи считают, что это классическая тактика российских разработчиков зловредов, избегающих ответственности дома. Внутри — хешированные вызовы API, антипесочница и попытки кражи данных разработчиков: учётных записей CockroachDB, Postman, BitBucket.
Третий вариант — Battlefield 6 V4.8.8 DLCs – Bonuses -RUNE — содержит полноценный C2-агент, скрытый в ISO-образе. После установки загруженный DLL пытается выйти на домен, связанный с Google, что может быть механизмом передачи данных или получения команд. В тестах связь не установилась, но структура образца указывает на возможность удалённого управления заражёнными устройствами.
Исследователи настоятельно рекомендуют скачивать Battlefield 6 и любые другие игры только из официальных источников: EA App, Steam, Epic Games Store, Uplay, GOG. Любые торренты, неизвестные «тренеры» и сомнительные исполняемые файлы несут серьёзный риск. Кроме того, стоит использовать решения с поведенческой защитой, которые могут заблокировать вредоносный код до его выполнения.