


Android-троян Brokewell ворует данные и отворяет дверь незваным гостям

Android-троян Brokewell ворует данные и отворяет дверь незваным гостям

Android-троян Brokewell ворует данные и отворяет дверь незваным гостям

Анализ нового трояна для Android показал, что это типичный современный банкер, вооруженный всевозможными средствами кражи данных и обеспечения удаленного контроля над устройством. В ThreatFabric находке присвоили имя Brokewell.

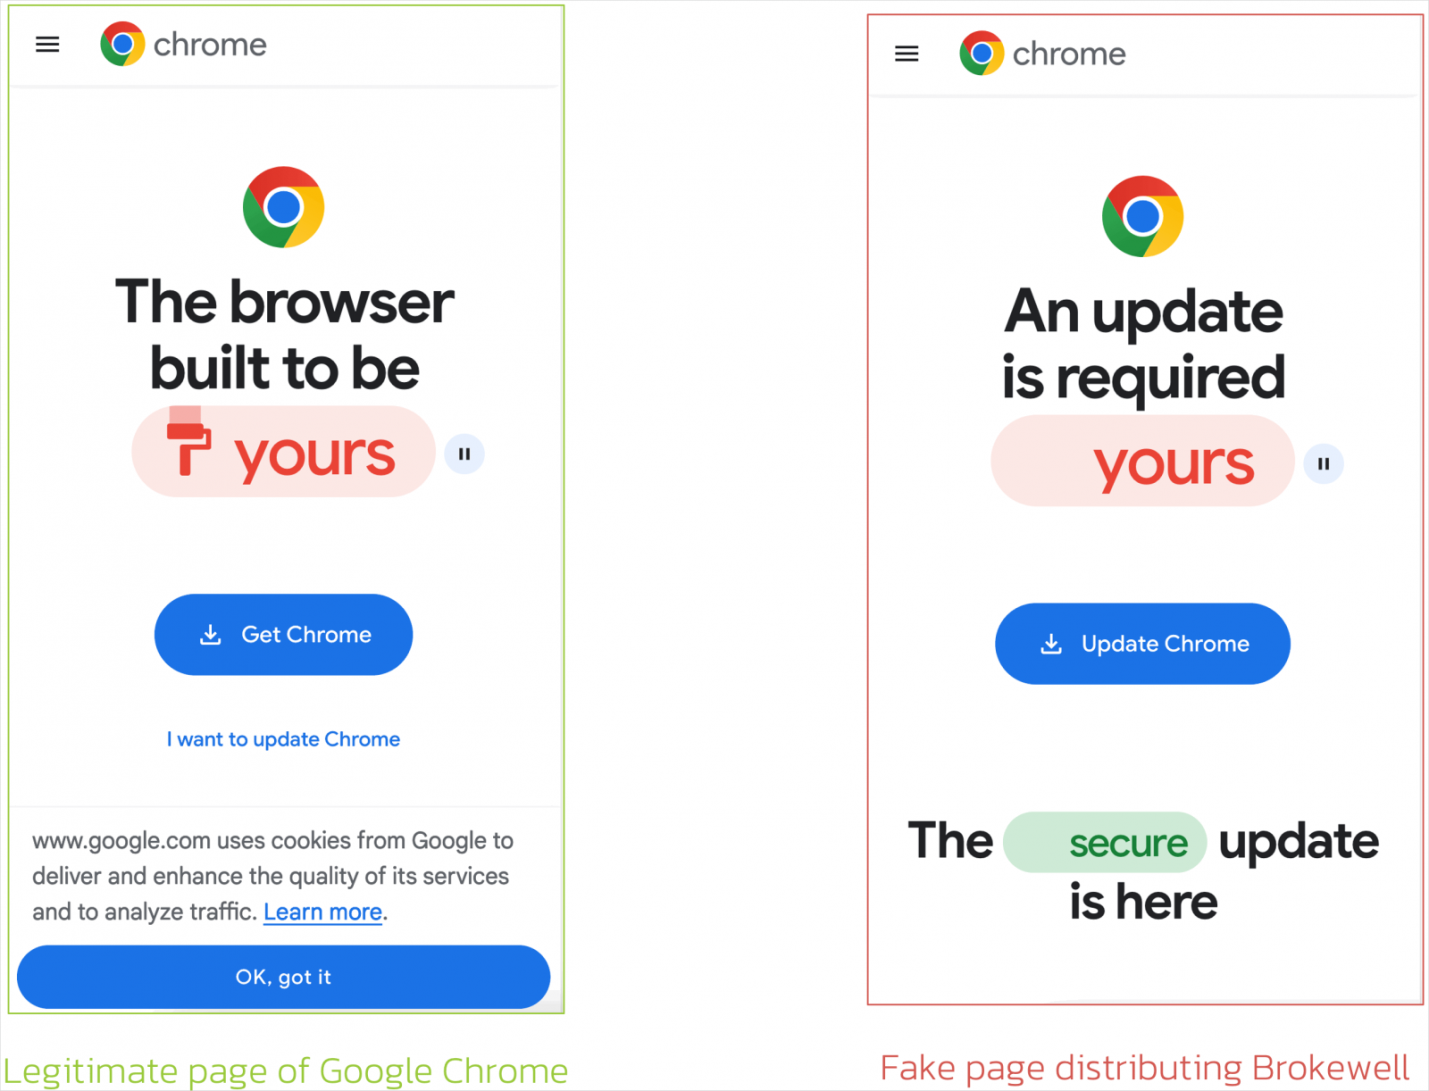
В настоящее время зловред раздается под видом обновления Google Chrome. Поддельная страница браузера похожа на оригинал, но только на первый взгляд; по состоянию на 25 апреля угрозу распознают 20 антивирусов из 66 на VirusTotal.


В ходе исследования были также найдены образцы Brokewell, замаскированные под приложение шведского сервиса Klarna (покупки в рассрочку) и софт для аутентификации ID Austria.

Основные функции трояна связаны с кражей данных и возможностью перехвата контроля над зараженным устройством.

Кража данных и шпионаж:

  • сбор информации об устройстве;
  • определение местоположения;
  • оверлейные атаки (наложение фишинговых окон поверх страниц входа в приложения);
  • перехват сессионных куки с использованием WebView;
  • регистрация событий в рамках взаимодействия жертвы с устройством (нажатия, свайпы, текстовый ввод и т. п.);
  • копирование журнала звонков;
  • прослушка через микрофон.

Выполнение команд оператора:

  • включение экрана;
  • действия в соответствии с жестами (касания, свайпы, прокрутка, клики по элементам экрана);
  • ввод текста в указанные поля;
  • имитация нажатия системных кнопок («Назад», «Домой», «Недавние»);
  • трансляция контента с экрана устройства в реальном времени (скрин-стриминг);
  • имитация вибрации;
  • сброс яркости и громкости до нуля.

Вредоносная программа пока находится в стадии активной разработки. Не исключено, что со временем Brokewell станут продавать на подпольных форумах как услугу (Malware-as-a-Service, MaaS) — подобно похожему Hook и другим многофункциональным зловредам.

Примечательно, что создатель трояна (некто Baron Samedit) пару лет назад торговал инструментами валидации краденых учетных данных. На одном из C2-серверов Brokewell исследователи обнаружили еще одно творение «барона» — Brokewell Android Loader. Загрузчик активно используется с целью обхода ограничений на доступ к AccessibilityService API для сторонних приложений (Restricted Settings, введены Google с выпуском Android 13).

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru