


Киберугрозы-2024, Россия и СНГ: вымогательство, шпионаж, хактивизм

Киберугрозы-2024, Россия и СНГ: вымогательство, шпионаж, хактивизм

Киберугрозы-2024, Россия и СНГ: вымогательство, шпионаж, хактивизм

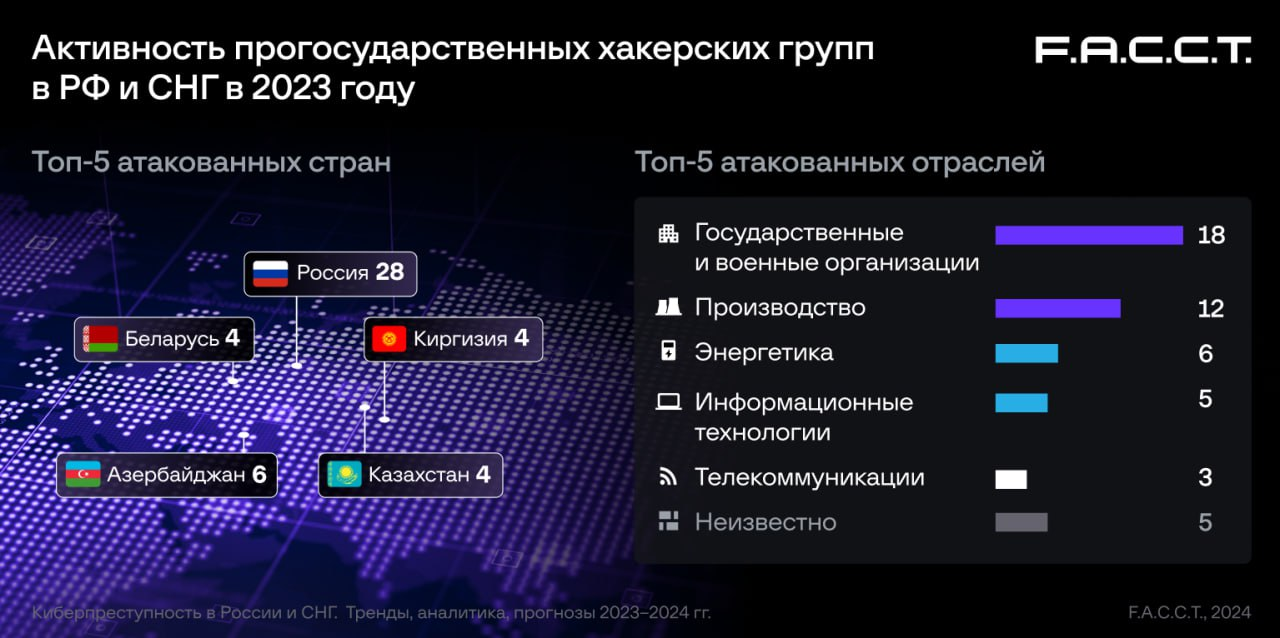
Компания F.A.C.C.T. подвела итоги 2023 года по киберугрозам, актуальным для России и СНГ, и составила прогноз на 2024 год. По мнению экспертов, в этом году можно ожидать дальнейший рост активности APT-групп, хактивистов и операторов шифровальщиков.

В прошлом году специалисты насчитали 14 APT-групп (включая Sticky Werewolf и XDSpy), действующих на территории России и стран СНГ. Нацеленных на шпионаж злоумышленников больше всего интересуют госучреждения, оборонка и критически важное промышленное производство.


Большинство DDoS-атак в регионе по-прежнему проводят хактивисты. Они же в основном воруют и публикуют базы данных компаний, хотя были также зафиксированы случаи утечки с участием инсайдеров (уволенных и уехавших из России сотрудников).

Число атак шифровальщиков на российские организации, по данным F.A.C.C.T., в 2023 году возросло на 160%, отчасти благодаря расширению рынка услуг готового доступа к сетям. Операторы таких зловредов — к примеру, Werewolves — начали создавать собственные сайты для публикации списков жертв. Наметившийся тренд на объединение несхожих по мотивам вымогателей, видимо, сохранит актуальность и в этом году.

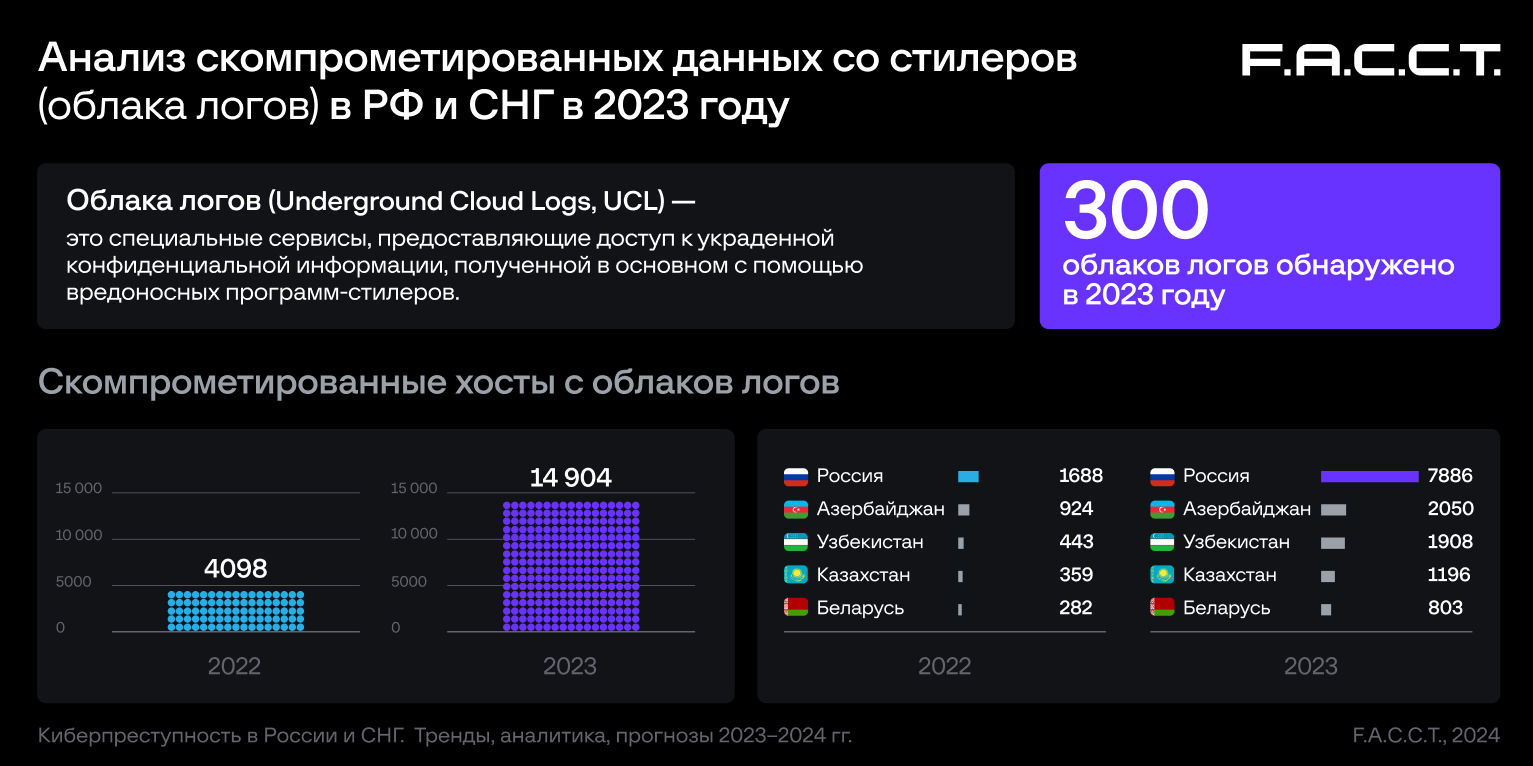
Полезным источником ключей доступа для авторов атак являются облачные хранилища данных, украденных с помощью инфостилеров. За год исследователи обнаружили около 300 таких сервисов — против 102 в 2022 году; анализ содержимого показал, что количество учеток, ассоциированных с крупными банками России и СНГ, увеличилось в пять раз.


Ключи к серверам, панелям управления, аккаунтам пользователей можно также приобрести на теневых маркетплейсах. Выставленные на продажу данные помогли экспертам выявить тысячи скомпрометированных хостов в России, Армении, Азербайджане и Узбекистане.

«Согласно нашим прогнозам, в наступившем 2024 году российские компании и госучреждения снова столкнутся с повышенной активностью кибершпионов, атаками программ-вымогателей, утечками данных, DDoS и дефейсами сайтов в исполнении хактивистов, — заявил гендиректор F.A.C.C.T. Валерий Баулин. — Для эффективного предупреждения кибератак еще на этапе их подготовки мы настоятельно советуем использовать как данные Threat Intelligence, так и комплексные решения для защиты от сложных и неизвестных киберугроз».

Полнотекстовую версию отчета «Киберпреступность в России и СНГ, 2023–2024 гг. Тренды, аналитика, прогнозы» можно скачать на сайте ИБ-компании (требуется регистрация с указанием корпоративного имейл).

Подпишитесь на новости

Покупка подержанного процессора может обернуться баном в игре

Процессор исправен, компьютер работает, а в игру не пускают. Геймер из Германии рассказал, что после покупки подержанного AMD Ryzen 7 5800X3D столкнулся с блокировкой в Valorant. Вместе с железом ему, судя по ответу поддержки, досталось наследство от предыдущего владельца — бан античита.

Пользователь After-Cartoonist-196 описал ситуацию на Reddit. По его словам, процессор он купил 21 сентября, но поддержка Riot сообщила: его идентификатор находился в чёрном списке Vanguard ещё с 12 августа.

Причиной якобы стали читы, которыми пользовался прежний хозяин. До замены CPU Valorant запускалась нормально. После обновления железа игрока сразу выкинуло. Сам Ryzen при этом, как утверждает покупатель, работает без проблем, блокировка не означает физическую неисправность процессора.

В обновлении поста автор сообщил ещё более неприятную подробность: по его словам, в чёрный список попали и другие компоненты компьютера, включая материнскую плату и накопитель. Поддержка, утверждает он, отказалась снимать аппаратную блокировку. Независимого подтверждения этих деталей в публикации нет.

История показывает неудобную сторону покупки игрового железа с рук: исправность комплектующей и доступ к конкретной игре — разные вещи.

Проверка температур и стабильности может пройти идеально, а чужая история нарушений обнаружится только при запуске античита. Такой вот бонус к апгрейду, который в объявлении обычно не указывают.

RSS: Новости на портале Anti-Malware.ru