



Шпионы XDSpy угрожают российским компаниям от имени МЧС

Шпионы XDSpy угрожают российским компаниям от имени МЧС

Шпионы XDSpy угрожают российским компаниям от имени МЧС

Вчера специалисты F.A.C.C.T. зафиксировали рассылку вредоносных писем от киберпреступной группировки XDSpy, нацеленную на российские организации. Известно, что эта группа специализируется на шпионаже.

Детектировать фишинговые письма помогла система F.A.С.С.T. Managed XDR. Среди потенциальных жертв киберпреступников был один из известных научно-исследовательских институтов.

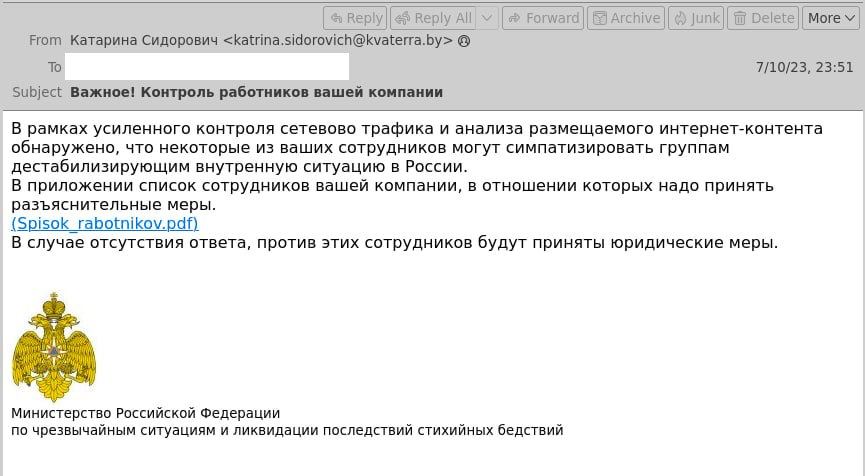
Для привлечения внимания мошенники используют интересную уловку: получателям предлагают посмотреть список сотрудников компании, которые связаны или симпатизируют группам, дестабилизирующим ситуацию в России.

Здесь хорошо работает рычаг угрозы, поскольку в случае отсутствия ответа злоумышленники обещают компании юридические меры. Пример вредоносного письма от имени МЧС выглядит так (скриншот F.A.С.С.T.):


В качестве того самого списка во вложении прикладывается файл в формате PDF — Spisok_rabotnikov.pdf. Само собой, помимо перечня абсолютно случайных людей, на компьютер жертвы загружается шпионский софт. Программа собирает все конфиденциальные данные и документы, до которых может дотянуться на устройстве.

Напомним, на днях специалисты Центра кибербезопасности F.A.C.C.T. выявили активность шифровальщика PyCrypter, атакующего российские компании под видом криптовалютного обменника с VPN.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru