


143 фейковых сайта выдавали себя за Здоровую Россию для продажи БАДов

143 фейковых сайта выдавали себя за Здоровую Россию для продажи БАДов

143 фейковых сайта выдавали себя за Здоровую Россию для продажи БАДов

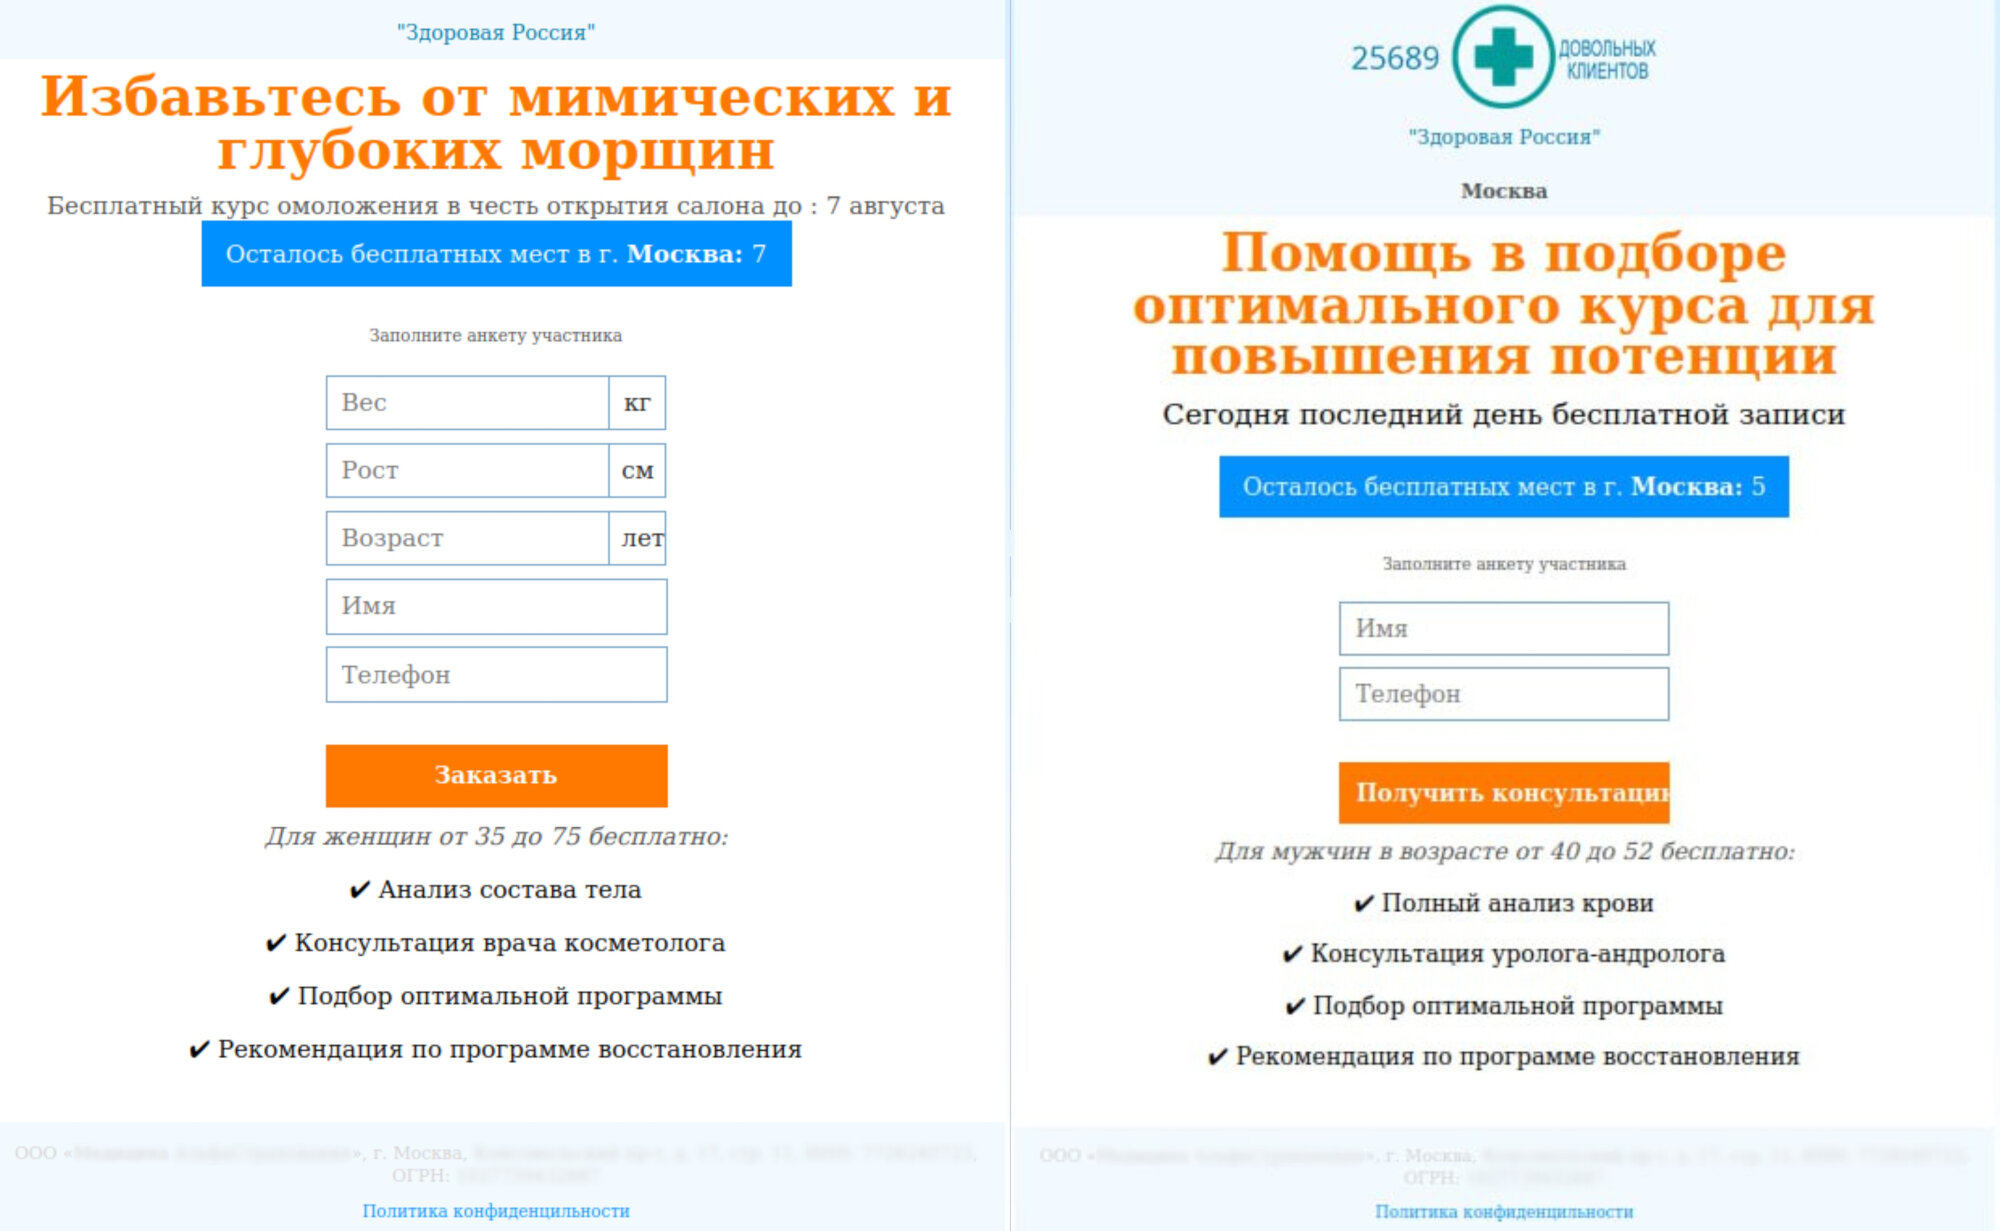
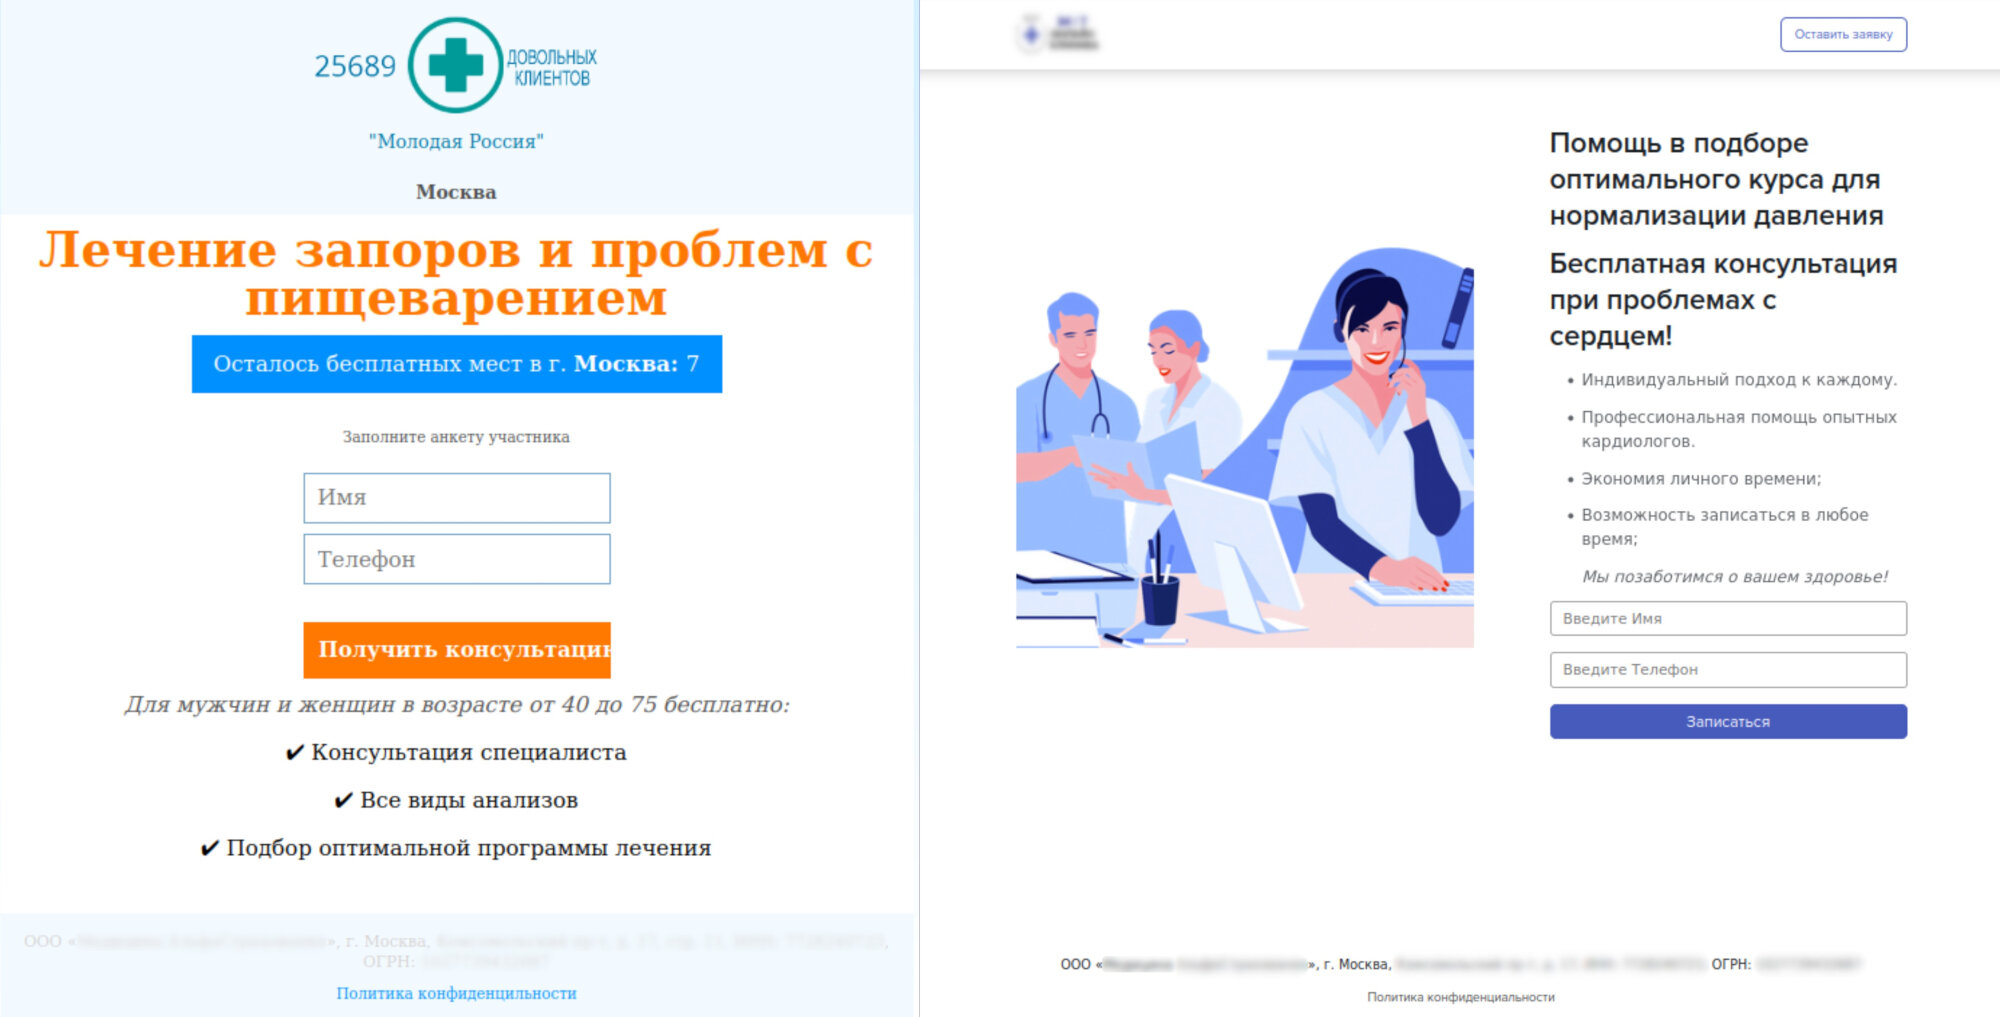
Специалисты компании F6 выявили 143 фейковых сайта, которые используют название государственной программы «Здоровая Россия» и несуществующей онлайн-клиники. На этих ресурсах предлагают оставить номер телефона для «бесплатной консультации врача» по самым разным проблемам — от морщин и давления до простатита и запоров.

На деле же под видом врачебных рекомендаций людям пытаются продать сомнительные лекарства и БАДы.

Бренд «Здоровая Россия» известен с 2009 года, когда его запустили по решению правительства. Но уже в 2015–2016 годах им активно прикрывались мошенники, приглашавшие граждан на бесплатное обследование в якобы медицинские центры, где затем навязывали услуги и пустышки в кредит. После 2020 года схема «переехала» в онлайн, а в 2025-м, судя по находке F6, злоумышленники готовят её масштабное возвращение.


По данным аналитиков, 117 из 143 обнаруженных сайтов (82%) были зарегистрированы в один день — 4 августа 2025 года, а остальные — после октября 2024-го. На всех страницах указаны реквизиты реальной медицинской компании из Москвы, не имеющей отношения к этим ресурсам.

Схема работает просто: человек оставляет контакты, ему звонит «специалист» и под видом индивидуальных назначений предлагает купить препараты, которых «нет в аптеках» и которые можно приобрести только дистанционно.


Эксперты предполагают, что на этот раз мошенников удалось застать ещё до запуска кампании — сайты пока не продвигаются в поиске и соцсетях. Но риски для пользователей всё равно очевидны.

«Обращение к подобным сайтам несёт множество рисков. Пользователь может не только потерять деньги, которые заплатит за дистанционное приобретение сомнительного препарата, но и подвергнуться повторной атаке мошенников под предлогом выплаты “компенсации” за такую покупку. В разговорах с фейковыми специалистами пользователи могут доверить им чувствительные данные о своём здоровье, которые злоумышленники позже могут использовать как против них самих, так и их родственников. Наконец, приём препаратов по совету телефонного незнакомца может негативно отразиться на здоровье», – отмечает Тамара Цкиманаури, старший аналитик департамента Digital Risk Protection компании F6.

Чтобы не попасться на подобный обман, эксперты советуют проверять адрес сайта через WhoIs, удостоверяться в наличии лицензии у клиники и дипломов у её врачей, помнить, что диагноз и лечение ставятся только при личном приёме, и покупать лекарства исключительно в проверенных аптеках.

Подпишитесь на новости

Число россиян с зараженными смартфонами выросло на 34%

Телефонные аферисты стали реже попадаться в фильтры подозрительных звонков, зато вредоносные программы на смартфонах набирают обороты. По данным мониторинга МегаФона, летом 2026 года число пользователей в России с обнаруженным мобильным вредоносом выросло на 34% год к году.

Как сообщает РБК, самый заметный скачок пришелся на август — 77% относительно того же месяца прошлого года.

Речь прежде всего об Android-троянах, способных устанавливать приложения без ведома владельца, перехватывать уведомления, обеспечивать удаленный доступ и похищать личные данные.

Одновременно число заблокированных подозрительных звонков снижалось: в июне — на 31%, в июле — на 41%, в августе — на 75% год к году. В сентябре показатель оказался на 73% ниже прошлогоднего. В компании связывают эту динамику с государственными и корпоративными мерами против телефонного мошенничества.

Но снижение числа блокировок не означает, что аферисты ушли на пенсию. Они используют захваченные аккаунты в мессенджерах, а доступ получают через социальную инженерию, вредоносные программы и даже предложения сдать учетную запись в аренду.

По словам директора департамента МегаФона Сергея Хренова, встречаются и комбинированные атаки: во время мошеннического звонка человека убеждают установить якобы легальное приложение. На деле это шпионский софт, который помогает контролировать жертву и менять тактику обмана.

Фишинг тоже держится на высоком уровне. Среди выявленных ресурсов 30% связаны с инвестициями и криптовалютами, 21% — с соцсетями и мессенджерами, 9% — с потенциально вредоносными APK. Категории могут пересекаться.

Смартфон в такой схеме становится инструментом самого мошенника.

RSS: Новости на портале Anti-Malware.ru