



PyCrypter атакует российские компании под видом криптообменника с VPN

PyCrypter атакует российские компании под видом криптообменника с VPN

PyCrypter атакует российские компании под видом криптообменника с VPN

Злоумышленники массово рассылают вредоносные письма, пытаясь поразить российские организации сфер промышленности, транспорта и ИТ. Задача киберпреступников — донести шифровальщик PyCrypter под видом криптовалютного обменника с VPN.

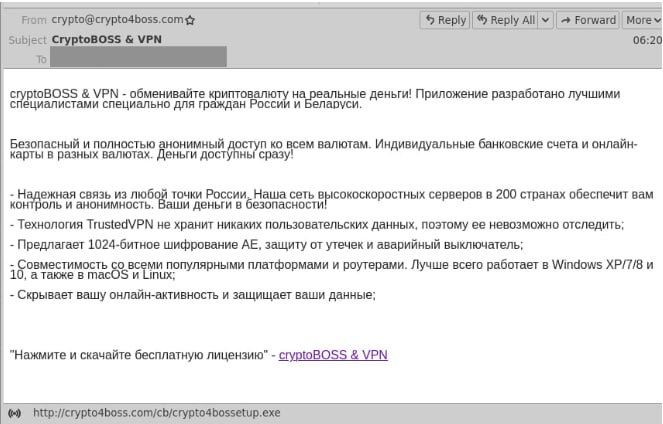
Об атаках рассказали специалисты Центра кибербезопасности F.A.C.C.T. По их словам, система Business Email Protection перехватила злонамеренные письма 9 июля. Адресатам навязывают приложение CryptoBOSS, которое нужно для работы с цифровой валютой и VPN.

Пример письма выглядит так:


Получателя пытаются купить на «безопасный и полностью анонимный доступ ко всем валютам». Скачивая бесплатную лицензию, сотрудники компаний загружают в систему программу-вымогатель PyCrypter.

Вредонос грузится с домена crypto4boss[.]com, который зарегистрирован буквально на днях — 6 июля. В F.A.C.C.T. отметили, что домен создавал человек с почтой vladymir.stojanov@hotmail[.]com. Кстати, аккаунт Vladimir Stoyanov уже использовался осенью 2022 года и весной 2023-го для распространения другого шифровальщика — Cryptonite.

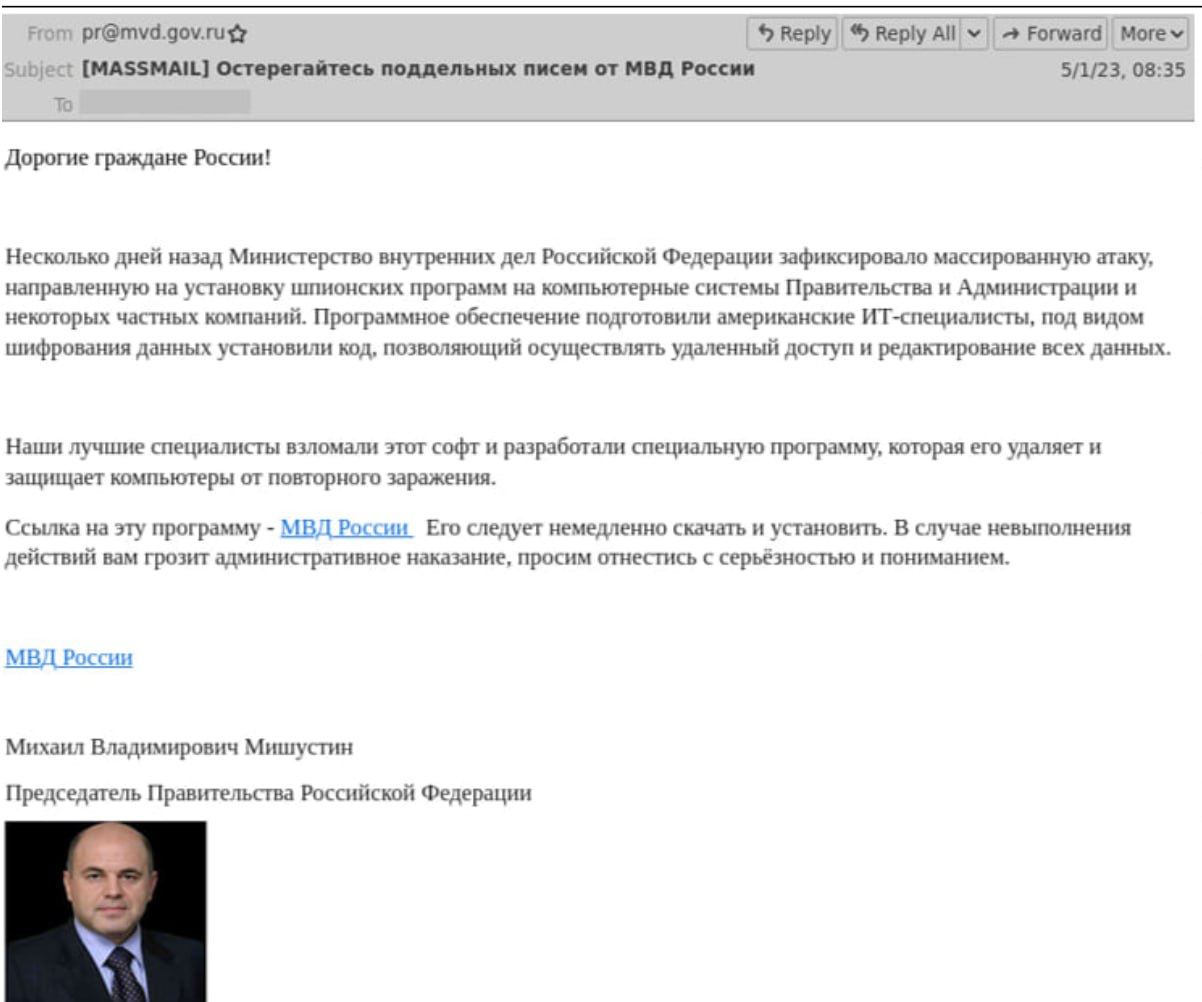
В тот раз изобретательные киберпреступники предупреждали об атаке шпионского софта, разработанного американскими специалистами. Рассылки велись от имени Михаила Мишустина.


Эксперты F.A.C.C.T. поделились индикаторами компрометации свежей атаки:

Domain:
crypto4boss[.]com
Relevant sample SHA-256:
crypto4bossetup.exe -  2867f0ae09b771bcd9ad56b77eb5b9b2e6c4f4ce826a55a35d28dbbf88bd2392

Напомним, на прошлой неделе F.A.C.C.T. запустила круглосуточный Центр кибербезопасности.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru