


Вымогатели Shadow атакуют бизнес РФ под новым брендом — DARKSTAR

Вымогатели Shadow атакуют бизнес РФ под новым брендом — DARKSTAR

Вымогатели Shadow атакуют бизнес РФ под новым брендом — DARKSTAR

В конце января F.A.C.C.T. зафиксировала новые атаки кибергруппы Shadow, она же Comet, на территории России. Вооруженные шифровальщиками злодеи теперь называют себя DARKSTAR.

Тактики и техники Shadow, по словам аналитиков, не изменились, инструменты тоже остались прежними: для несанкционированного доступа — AnyDesk и ngrok, для шифрования файлов — LockBit 3 (Black) и Babuk.

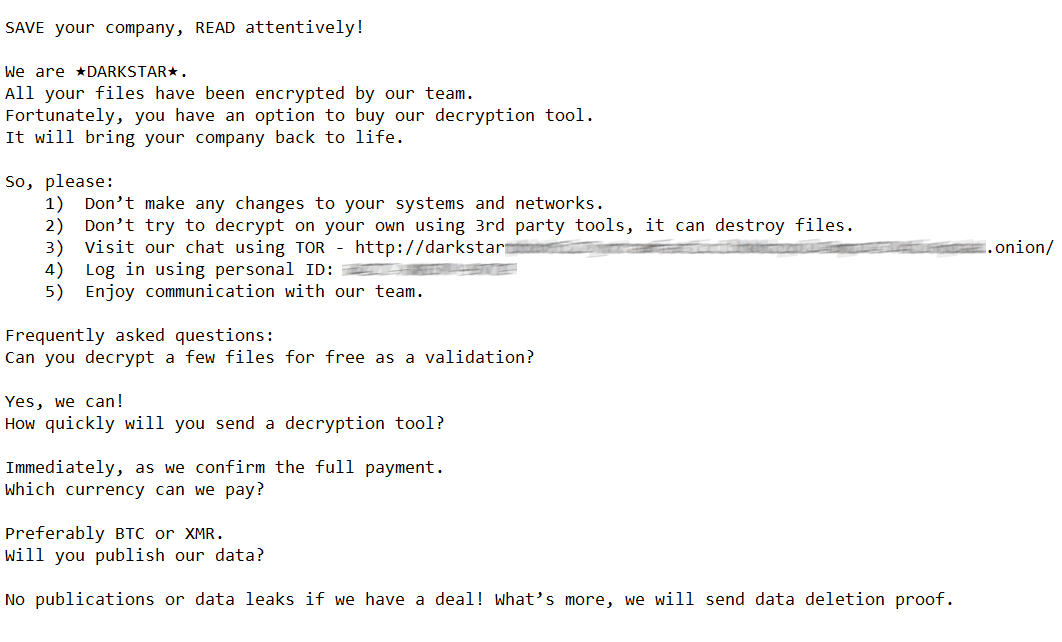
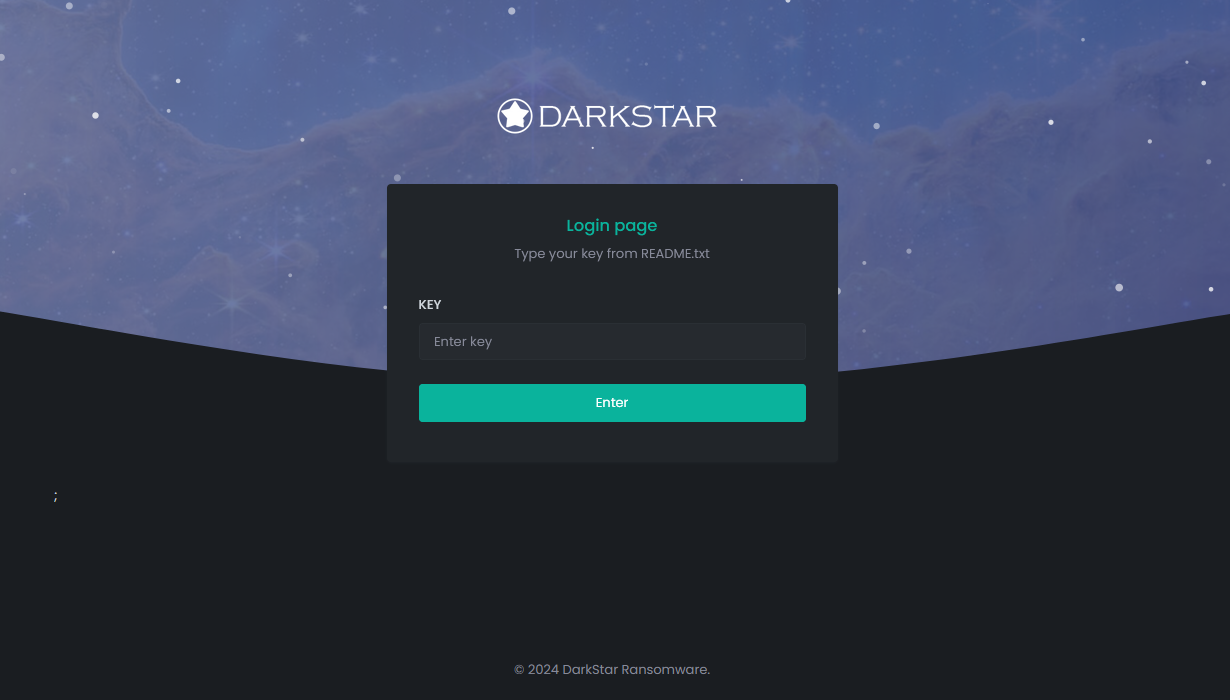
Новое имя было обнаружено и в записке с требованием выкупа, и на сайте, созданном для переговоров с жертвами.


Логотип на странице входа в панель в сети Tor, по данным F.A.C.C.T., появился 29 января.


Это уже второй ребрендинг Shadow за последние полгода. В сентябре она была переименована в Comet, а в январе 2024 объявилась уже как DARKSTAR.

Собственной площадки для публикации списка жертв и украденных у них данных у кибергруппы так и не появилось. Исследование показало, что свои объявления о продаже добычи эти вымогатели публикуют на чужих ресурсах.

Прошлым летом эксперты F.A.C.C.T. установили, что вымогатели Shadow и с хактивисты Twelve являются одной группой. Последние используют похожие техники и тактики в атаках на российские организации, но с другой целью: они стремятся уничтожить ИТ-инфраструктуру жертв, а деньги их не интересуют.

В прошлом году Shadow/Comet также установила рекорд по величине запрошенного выкупа. Вымогатели потребовали у жертвы 321 млн руб. (около $3,5 млн) при средней для РФ сумме в 53 млн рублей.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru