


Cloudflare: за первый квартал 2025 года отбили уже 20,5 млн DDoS-атак

Cloudflare: за первый квартал 2025 года отбили уже 20,5 млн DDoS-атак

Cloudflare: за первый квартал 2025 года отбили уже 20,5 млн DDoS-атак

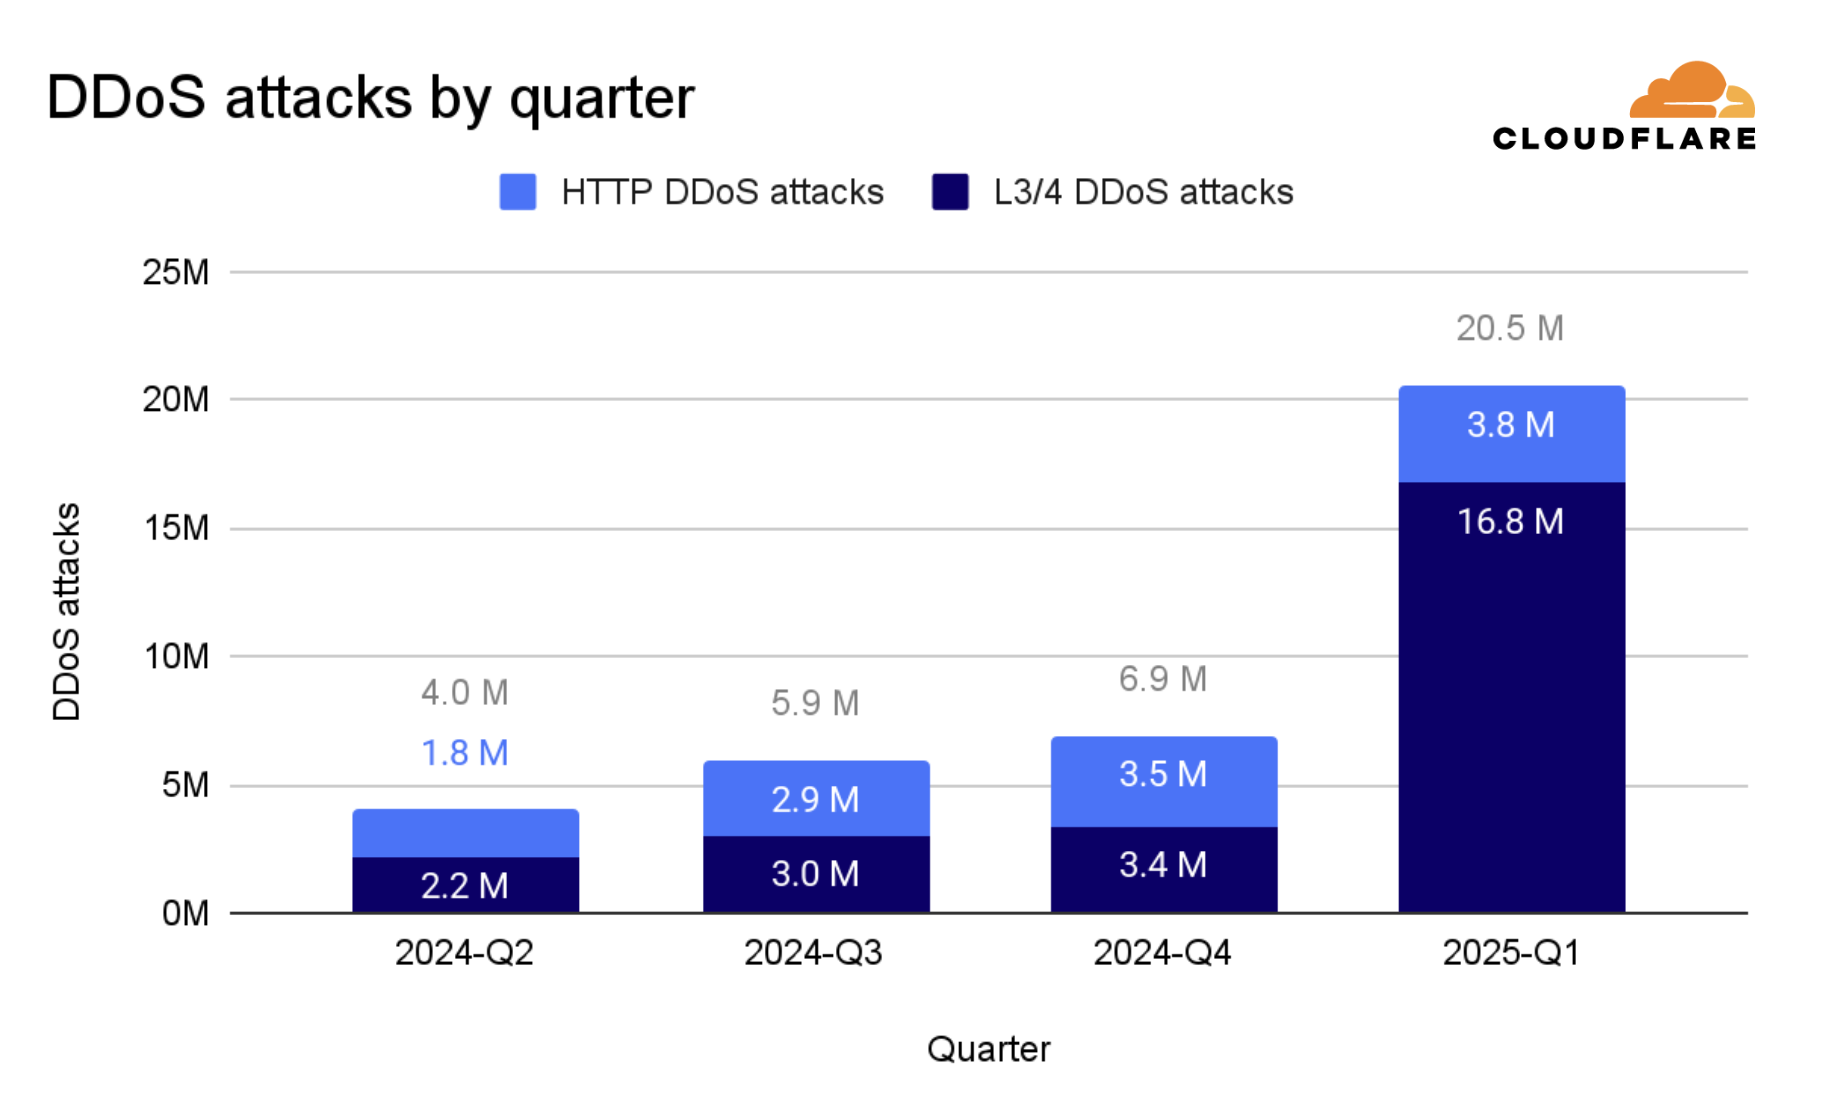
В 2024 году интернет-гигант Cloudflare пережил настоящий шквал DDoS-атак: их число выросло сразу на 358% по сравнению с предыдущим годом. И, судя по всему, 2025-й обещает быть ещё «веселее»: только за первые три месяца Cloudflare уже отразила 20,5 миллионов атак.

В отчёте отмечается: основная волна пришлась на сетевые DDoS-атаки — их было 16,8 миллионов.

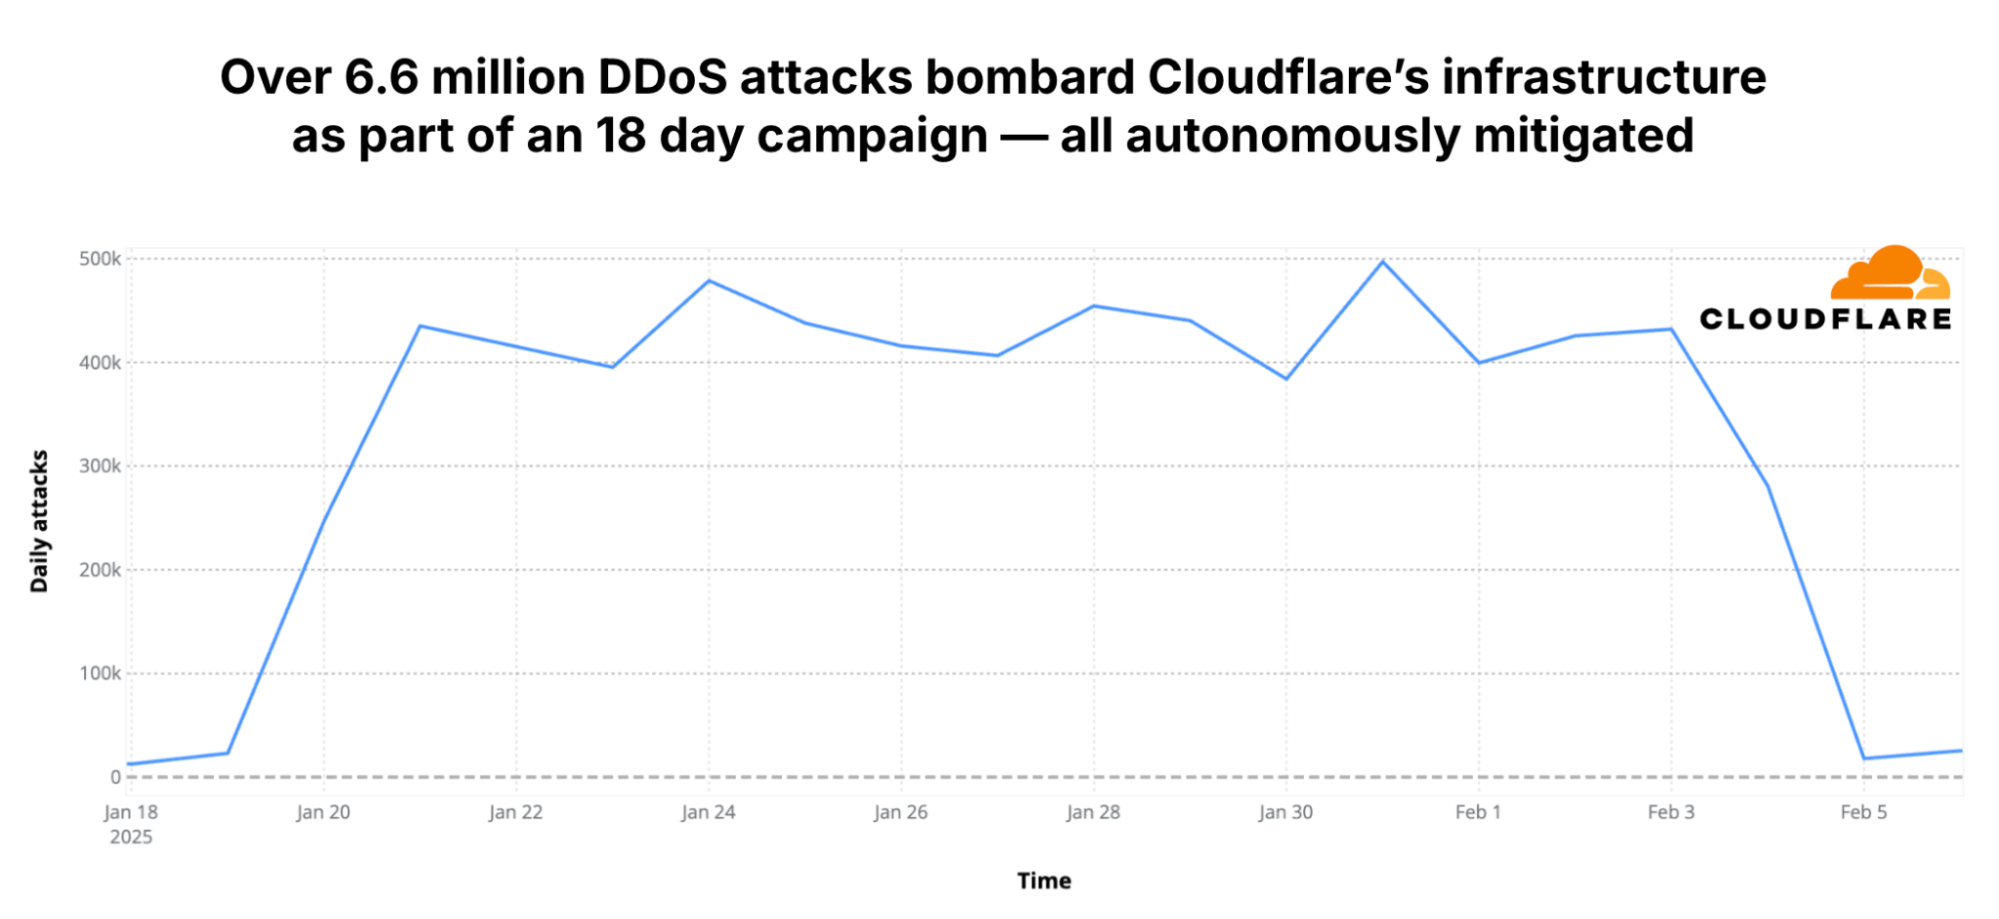
При этом саму инфраструктуру Cloudflare зацепило не слабо: на неё пришлось 6,6 миллиона атак в рамках 18-дневной кампании, где смешались SYN-flood, атаки от ботов на базе Mirai, SSDP-усиленные атаки и многое другое.


Рост атак в цифрах:

  • Рост сетевых атак: 509% за год.
  • Более 700 атак превышали полосу в 1 Тбит/с или 1 миллиард пакетов в секунду.
  • В среднем фиксировали 8 гиперобъёмных атак в день в первом квартале.

В 2025 году появились две новые тенденции:

  • CLDAP-атаки (вариация LDAP через UDP): рост на 3488% за квартал.
  • ESP-атаки (отражение/усиление через уязвимые системы): рост на 2301%.

Особенность CLDAP в том, что он позволяет легко подделывать IP-адреса — никакой проверки соединения не требуется, и злоумышленники используют это для организации мощных отражённых атак.

Одной из целей стал хостинг-провайдер в США, который обслуживает игровые серверы для Counter-Strike GO, Team Fortress 2 и Half-Life 2: Deathmatch. Атаковали через знаменитый порт 27015, известный в мире геймеров. Поток данных достигал 1,5 миллиарда пакетов в секунду — но Cloudflare справилась.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru