


За год в Сеть утекло 240 млн телефонов и 123 млн имейл россиян

За год в Сеть утекло 240 млн телефонов и 123 млн имейл россиян

За год в Сеть утекло 240 млн телефонов и 123 млн имейл россиян

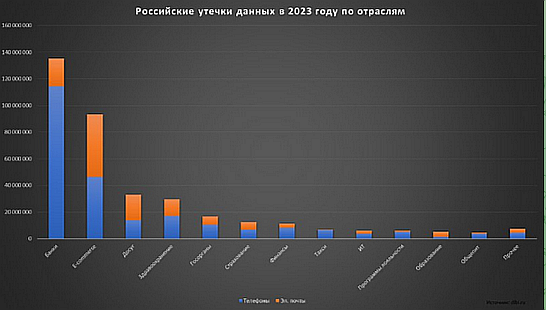
В 2023 году сервис DLBI (разведки уязвимостей и утечек данных) зафиксировал более 290 киберинцидентов в рунете. В результате было суммарно скомпрометировано 240 млн телефонных номеров и 123 млн имейл-адресов пользователей.

Украденные ПДн выставлялись на продажу в даркнете, расшаривались в закрытых форумах и телеграм-каналах, выкладывались в общий доступ. Заметим, похожую статистику опубликовала в прошлом месяце ГК «Солар».

Чаще всего утечки, по данным DLBI, происходили в таких вертикалях, как электронная коммерция (около 40% инцидентов), здравоохранение и индустрия развлечений (9 и 8,5% соответственно). По объему украденных данных лидируют банки (47% номеров телефона) и e-commerce (38% адресов имейл).


Примечательно, что доля крупных утечек (свыше 1 млн уникальных записей) за год сократилась с 30 до 10%. Злоумышленники теперь предпочитают объединять слитые базы с целью использования в дальнейших атаках (например, по методу credential stuffing).

«В 2022 году атаки были более целевыми и направлялись на крупные российские компании, взлом которых мог стать громким пиар-поводом, — комментирует основатель DLBI Ашот Оганесян, — После того как эти компании более плотно занялись информационной безопасностью, такая стратегия стала неэффективной и уступила место массовому сканированию российского сегмента сети с последующем взломом любых ресурсов, имеющих уязвимости».

Как выяснилось, утечки личных данных беспокоят 81% россиян. Чтобы заставить участников рынка усерднее блюсти интересы клиентов, власти решили ввести оборотные штрафы за такие инциденты и криминализировать незаконный оборот ПДн.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru