



Число слитых номеров телефона в 1,5 раза превысило численность населения РФ

Число слитых номеров телефона в 1,5 раза превысило численность населения РФ

Число слитых номеров телефона в 1,5 раза превысило численность населения РФ

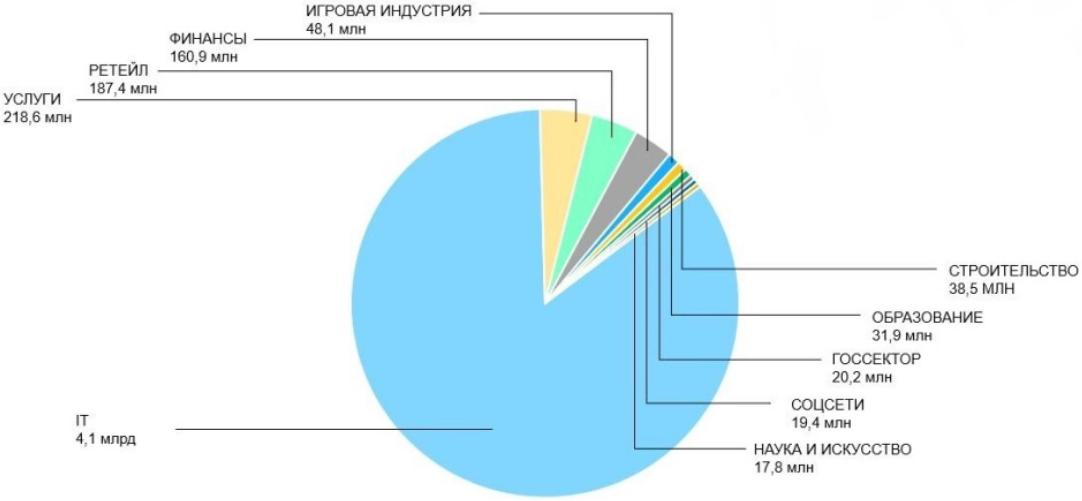
По данным ГК «Солар», в период с января по ноябрь 2023 года от утечек пострадали 385 российских организаций. В открытый доступ попало 103,4 Тбайт данных, в том числе 220 млн телефонных номеров — в 1,5 раза больше, чем численность населения РФ.

Подавляющее большинство инцидентов — это утечки структурированных данных (базы клиентов, сотрудников, пользователей сайтов и сервисов), однако их вклад в общий объем скомпрометированной информации составил менее 1%. Основной массив был похищен в результате восьми целевых атак, авторам которых удалось добраться до внутренних документов компаний.

В паблик суммарно попало 4,8 млрд строк данных; 78 украденных баз оказались крупными, более чем на 1 млн записей. По масштабам потерь, по оценке «Солара», всех затмила система бронирования авиабилетов Leonardo.


В слитых базах специалисты Solar AURA совокупно обнаружили более 220 млн номеров телефона и 142 млн адресов имейл.

Были также проанализированы свыше 338 млн учеток для доступа к 10 тыс. различным сервисам, которые утекли в Сеть в период с января по апрель. Среди них исследователи обнаружили логины и пароли 134 тыс. клиентов российских банков, 978 тыс. пользователей соцсетей и 888 тыс. пользователей популярных почтовых служб.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru