


YouTube-видео с пиратским контентом ведут на загрузку трояна Lumma

YouTube-видео с пиратским контентом ведут на загрузку трояна Lumma

YouTube-видео с пиратским контентом ведут на загрузку трояна Lumma

Киберпреступники используют ролики на YouTube, продвигающие взломанный софт, для распространения вредоносной программы Lumma, заточенной под кражу данных жертв.

На новый вектор доставки инфостилера обратили внимание специалисты команды Fortinet FortiGuard Labs. Опубликованный в блоге разбор киберкампании гласит:

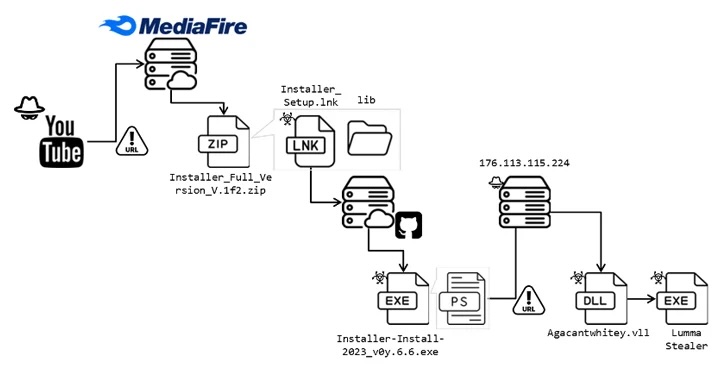
«Размещённые на YouTube видео, как правило, содержат информацию о взломанных программах. Пользователям предлагают инструкцию по установке софта, хотя на деле ссылки ведут на загрузку зловреда. Такие URL обычно сокращены сервисами вроде TinyURL и Cuttly».

Злоумышленники пытаются подцепить пользователей, пытающихся найти и установить приложения для видеомонтажа. Например, если вы попробуете поискать на YouTube ссылки на крякнутую версию Vegas Pro, есть шанс нарваться на операторов Lumma.

Потенциальной жертве предлагают пройти по ссылке в описании ролика. Такой URL ведёт на файлообменник MediaFire, где размещён вредоносный инсталлятор.


В результате вы скачиваете ZIP-архив, который при распаковке выдаёт Windows-ярлык LNK, замаскированный под установочный файл. На деле он скачивает .NET-загрузчик из репозитория GitHub.

Попав в систему, вредонос проверяет наличие виртуальной машины и инструментов отладки. Если всё «чисто», устанавливается Lumma.

Напомним, в сентябре этот вредонос научился восстанавливать истекшие cookies Google-аккаунтов.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru