



В Операции Триангуляция использовались недокументированные фичи Apple CPU

В Операции Триангуляция использовались недокументированные фичи Apple CPU

В Операции Триангуляция использовались недокументированные фичи Apple CPU

«Операция Триангуляция», ставшая одной из самых громких кибершпионских атак, использовала недокументированные функции в процессорах Apple для обхода аппаратных средств защиты. На новые подробности указали специалисты «Лаборатории Касперского».

Поскольку шпионская операция затронула сотрудников Kaspersky, они продолжают анализ сложной цепочки атак, пытаясь найти новые детали.

Благодаря обратному инжинирингу экспертам удалось выяснить, что киберпреступники грамотно подошли к кампании и задействовали малоизвестные аппаратные возможности.

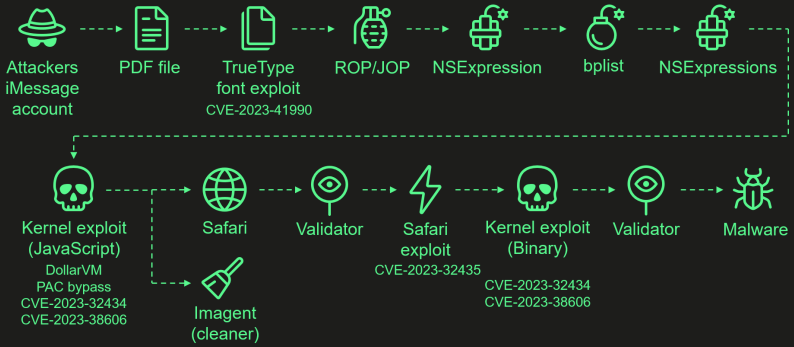
Изучая «Операцию Триангуляция», команда «Лаборатории Касперского» нашла четыре уязвимости нулевого дня: CVE-2023-32434, CVE-2023-32435, CVE-2023-38606 и CVE-2023-41990. После соответствующего уведомления Apple пропатчила эти бреши. Всю цепочку атак исследователи отразили на инфографике ниже:


На фоне других выделяется уязвимость CVE-2023-38606, которая, по словам Kaspersky, и помогла атакующим обойти аппаратную защиту на устройствах Apple. А эксплойт для CVE-2023-32434 позволил злоумышленникам получить доступ к чтению и записи в память ядра.

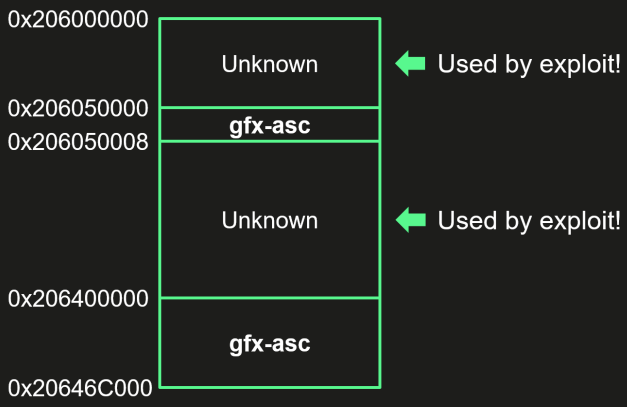
В отчёте «Лаборатории Касперского» отмечается, что CVE-2023-38606 нацелена на неизвестные регистры MMIO (memory-mapped I/O) в процессорах Apple A12-A16. Скорее всего, брешь связана с графическим сопроцессором, который не указан в DeviceTree.


Специалисты считают, что присутствие недокументированной аппаратной фичи в iPhone либо является ошибкой, либо оставлена для отладки и тестирования. В прошлом месяце мы упоминали, что защита авторов Триангуляции была взломана с помощью MitM и промашки Apple.

Подпишитесь на новости

WhatsApp на Android позволит листать сообщения без отметки о прочтении

Прочитать сообщение и не выдать себя синими галочками, WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) для Android готовит именно такой сценарий. В коде бета-версии нашли предпросмотр переписки по долгому нажатию. Причём окно позволяет прокручивать сообщения.

Функцию обнаружили и смогли активировать до выпуска исследователи Android Authority.

В версии 2.26.44.12 удержание чата открывает плавающую карточку с последними сообщениями. По результатам проверки издания, просмотр и прокрутка внутри неё не отправляют уведомления о прочтении. Собеседник продолжает видеть сообщение непрочитанным, пока вы изучаете переписку.

Под карточкой появляется обновлённое меню: закрепление, архивирование, отключение уведомлений, отметка непрочитанным и удаление чата. Сейчас долгое нажатие на Android лишь выделяет диалог и показывает панель действий.


На iPhone похожий предпросмотр уже есть, однако прокручивать переписку внутри такого окна нельзя. Android-вариант в обнаруженной реализации оказался даже удобнее.

Но искать новинку в настройках пока рано: она находится в разработке и недоступна даже обычным участникам бета-тестирования. Сроков выпуска нет, а найденный в APK код ещё не гарантирует появления функции у всех пользователей.

RSS: Новости на портале Anti-Malware.ru