



В Операции Триангуляция использовались недокументированные фичи Apple CPU

В Операции Триангуляция использовались недокументированные фичи Apple CPU

В Операции Триангуляция использовались недокументированные фичи Apple CPU

«Операция Триангуляция», ставшая одной из самых громких кибершпионских атак, использовала недокументированные функции в процессорах Apple для обхода аппаратных средств защиты. На новые подробности указали специалисты «Лаборатории Касперского».

Поскольку шпионская операция затронула сотрудников Kaspersky, они продолжают анализ сложной цепочки атак, пытаясь найти новые детали.

Благодаря обратному инжинирингу экспертам удалось выяснить, что киберпреступники грамотно подошли к кампании и задействовали малоизвестные аппаратные возможности.

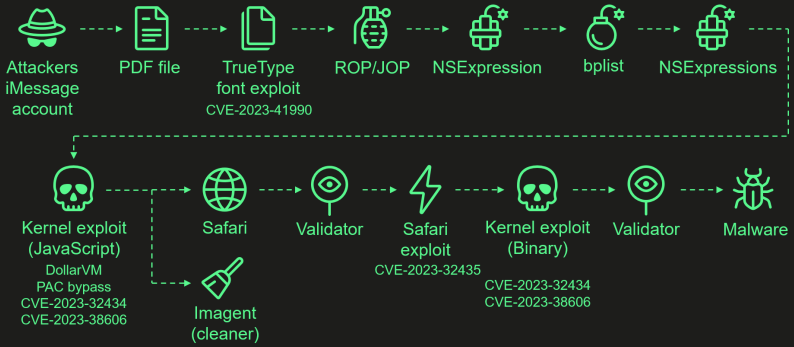
Изучая «Операцию Триангуляция», команда «Лаборатории Касперского» нашла четыре уязвимости нулевого дня: CVE-2023-32434, CVE-2023-32435, CVE-2023-38606 и CVE-2023-41990. После соответствующего уведомления Apple пропатчила эти бреши. Всю цепочку атак исследователи отразили на инфографике ниже:


На фоне других выделяется уязвимость CVE-2023-38606, которая, по словам Kaspersky, и помогла атакующим обойти аппаратную защиту на устройствах Apple. А эксплойт для CVE-2023-32434 позволил злоумышленникам получить доступ к чтению и записи в память ядра.

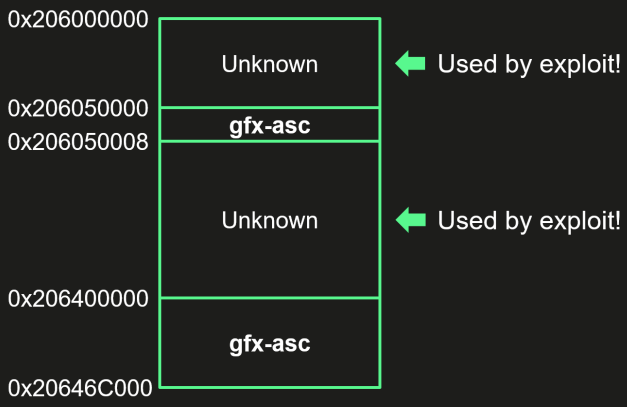
В отчёте «Лаборатории Касперского» отмечается, что CVE-2023-38606 нацелена на неизвестные регистры MMIO (memory-mapped I/O) в процессорах Apple A12-A16. Скорее всего, брешь связана с графическим сопроцессором, который не указан в DeviceTree.


Специалисты считают, что присутствие недокументированной аппаратной фичи в iPhone либо является ошибкой, либо оставлена для отладки и тестирования. В прошлом месяце мы упоминали, что защита авторов Триангуляции была взломана с помощью MitM и промашки Apple.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru