



В Операции Триангуляция использовались недокументированные фичи Apple CPU

В Операции Триангуляция использовались недокументированные фичи Apple CPU

В Операции Триангуляция использовались недокументированные фичи Apple CPU

«Операция Триангуляция», ставшая одной из самых громких кибершпионских атак, использовала недокументированные функции в процессорах Apple для обхода аппаратных средств защиты. На новые подробности указали специалисты «Лаборатории Касперского».

Поскольку шпионская операция затронула сотрудников Kaspersky, они продолжают анализ сложной цепочки атак, пытаясь найти новые детали.

Благодаря обратному инжинирингу экспертам удалось выяснить, что киберпреступники грамотно подошли к кампании и задействовали малоизвестные аппаратные возможности.

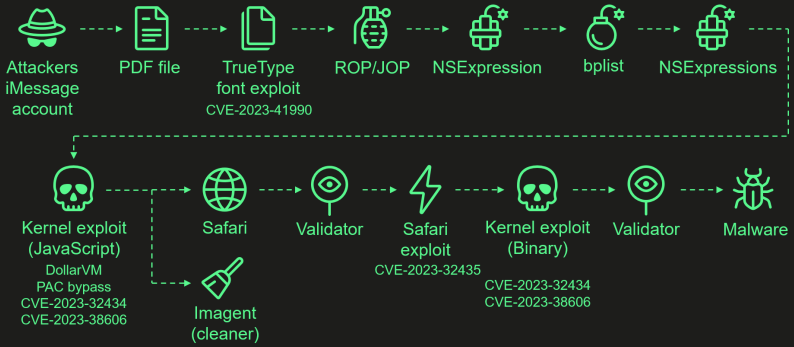
Изучая «Операцию Триангуляция», команда «Лаборатории Касперского» нашла четыре уязвимости нулевого дня: CVE-2023-32434, CVE-2023-32435, CVE-2023-38606 и CVE-2023-41990. После соответствующего уведомления Apple пропатчила эти бреши. Всю цепочку атак исследователи отразили на инфографике ниже:


На фоне других выделяется уязвимость CVE-2023-38606, которая, по словам Kaspersky, и помогла атакующим обойти аппаратную защиту на устройствах Apple. А эксплойт для CVE-2023-32434 позволил злоумышленникам получить доступ к чтению и записи в память ядра.

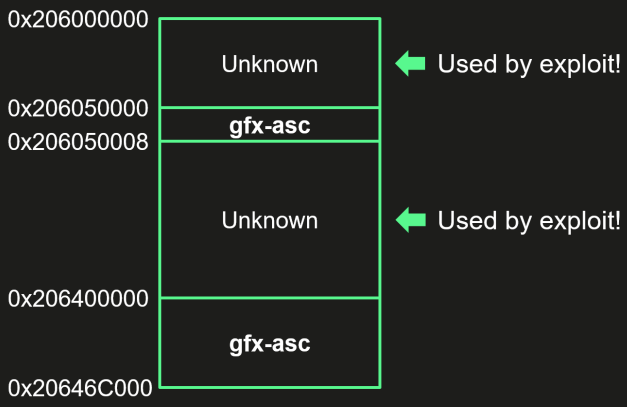
В отчёте «Лаборатории Касперского» отмечается, что CVE-2023-38606 нацелена на неизвестные регистры MMIO (memory-mapped I/O) в процессорах Apple A12-A16. Скорее всего, брешь связана с графическим сопроцессором, который не указан в DeviceTree.


Специалисты считают, что присутствие недокументированной аппаратной фичи в iPhone либо является ошибкой, либо оставлена для отладки и тестирования. В прошлом месяце мы упоминали, что защита авторов Триангуляции была взломана с помощью MitM и промашки Apple.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru