



Число кибердиверсий в России в 2023 году выросло на 140%

Число кибердиверсий в России в 2023 году выросло на 140%

Число кибердиверсий в России в 2023 году выросло на 140%

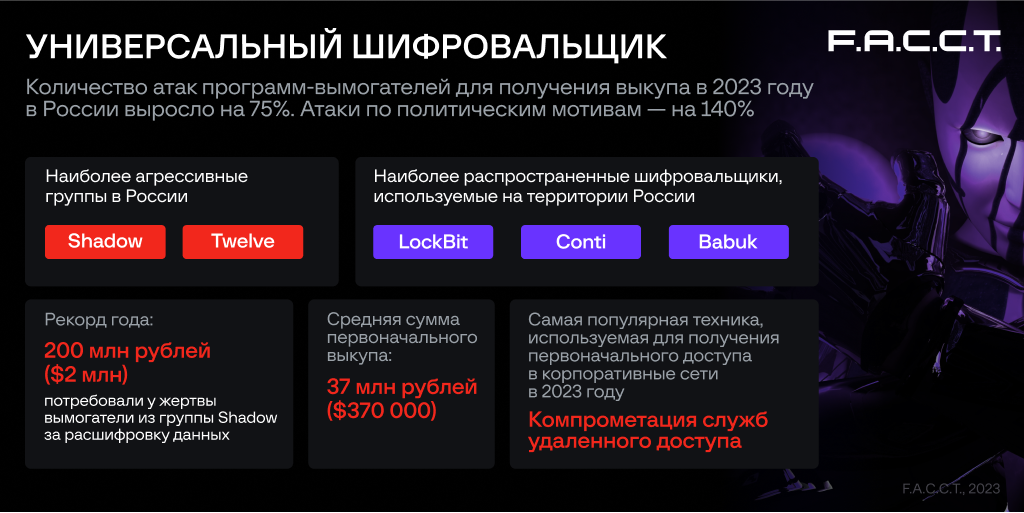
Число сложных кибератак на российские организации, в которых участвуют программы-вымогатели, за девять месяцев 2023 года выросло на 75% в сравнении с аналогичным периодом 2022-го. Такую статистику привели специалисты лаборатории цифровой криминалистики компании F.A.С.С.T.

При этом, как отметили исследователи, средняя сумма требуемого выкупа уже превысила 37 миллионов рублей. Но самую большую положительную динамику показало число политически мотивированных кибератак — рост в 140%.

Целью таких атак, как правило, является кража конфиденциальных данных. Иногда киберпреступники пытаются полностью разрушить ИТ-инфраструктуру жертвы.

Больше всех в России орудовали операторы шифровальщиков. Как выяснили в F.A.С.С.T., чаще всего целями таких атак становилась сфера розничной торговли, а также организации из строительной, туристической, страховой и производственной областей.

Что касается самих кибергрупп, наиболее агрессивными стали Shadow и Twelve. Первую больше интересует выкуп (как правило, в районе 5—10% от годового дохода компании), а вторая просто уничтожает ИТ-инфраструктуру жертвы. Кстати Shadow недавно провела ребрендинг и стала называться C0met.


Политически мотивированные атакующие интересовались объектами критической информационной инфраструктуры (КИИ), государственным сектором и оборонкой. Помимо них, в зоне интереса злоумышленников оказались онлайн-ретейлеры, разработчики софта и интеграторы.

За первую половину 2023 года эксперты F.A.С.С.T. отметили 114 утечек данных российских компаний и государственных организаций.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru