



Злоумышленники угоняют серверы SSH, приобщая их к прокси-сети

Злоумышленники угоняют серверы SSH, приобщая их к прокси-сети

Злоумышленники угоняют серверы SSH, приобщая их к прокси-сети

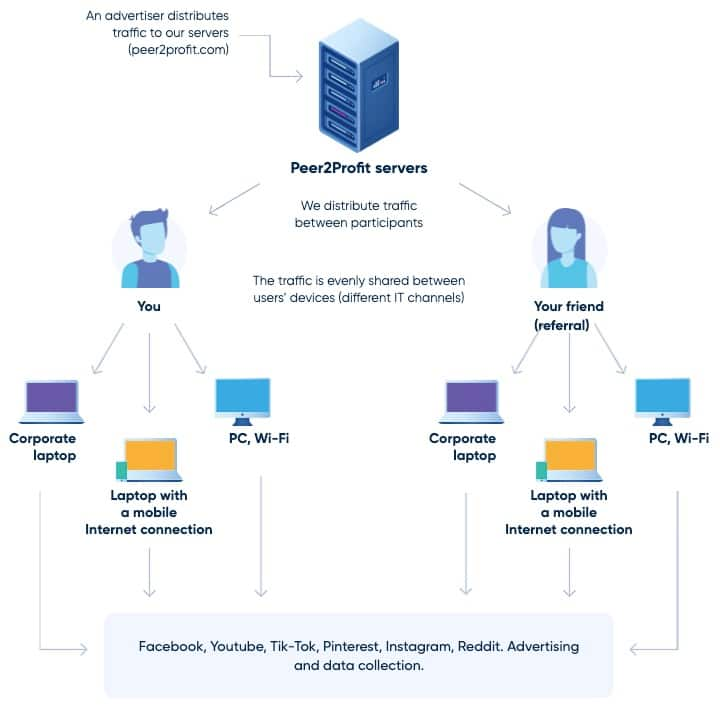
Эксперты Akamai Technologies выявили проксиджекинг-кампанию, нацеленную на уязвимые SSH-серверы. Получив удаленный доступ к системе, взломщики запускают Docker-службу, которая расшаривает интернет-канал жертвы между пирами коммерческой прокси-сети.

Исследователи отмечают, что в отличие от криптоджекинга такие атаки более незаметны: они значительно меньше загружают ресурсы, снижая риск обнаружения. Цель в обоих случаях ясна: получение финансовой выгоды, только проксиджекеры используют не компьютерные мощности, а лишнюю пропускную способность жертвы, за что получают вознаграждение от владельца прокси-сервиса — такого как Peer2Profit или Honeygain.

Услуги проксирования трафика вполне легальны, ими часто пользуются, к примеру, рекламодатели. Участники прокси-сетей, на основе которых строятся такие сервисы, добровольно устанавливают на свои машины специализированный софт (proxyware), позволяющий делиться неиспользуемой пропускной способностью с другими устройствами.


К сожалению, такие инструменты и сервисы не застрахованы от абьюзов. Злоумышленники давно используют прокси для сокрытия источника вредоносного трафика и с охотой покупают услуги, обеспечивающие подобную анонимность.

В ходе проксиджекинг-кампании, попавшей на радары Akamai, взломщики после угона сервера устанавливали обфусцированный Bash-скрипт. При активации он ищет и завершает конкурирующие процессы, а затем запускает Docker-сервис для расшаривания интернет-доступа жертвы.

Анализ показал, что все необходимые зависимости вредонос получает со скомпрометированного веб-сервера, в том числе Curl-инструмент командной строки, замаскированный под файл CSS (csdark.css). Примечательно, что на этом сервере был также найден криптомайнер, то есть его дополнительно использовали для добычи цифровой валюты.

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru