

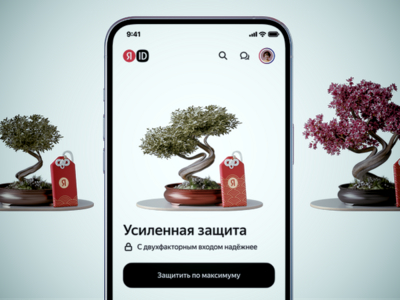

В Яндекс ID теперь можно проверить и повысить защиту аккаунта

В Яндекс ID теперь можно проверить и повысить защиту аккаунта

В Яндекс ID теперь можно проверить и повысить защиту аккаунта

В сервисе Яндекс ID теперь есть инструмент для проверки и настройки уровня безопасности аккаунта. В компании подчёркивают, что нововведение гарантированно повысит защиту учётной записи.

Отмечается, что функциональность проверки доступна в личном кабинете Яндекс ID, если перейти в раздел «Безопасность».

Всего есть четыре уровня защиты, на каждом из которых можно получить простые и понятные рекомендации для повышения уровня безопасности учётки. Предусмотрены следующие уровни:

  1. Защита не настроена. Здесь пользователю рекомендуют добавить дополнительные сведения для защиты аккаунта: например, имя и фамилию, чтобы в случае смены сим-карты доступ не потерялся.
  2. Базовая защита — начальный уровень, на котором настроен доступ по паролю. Пользователь может настроить запасную почту и номер телефона, чтобы иметь возможность принимать коды в электронных письмах или СМС-сообщениях.
  3. Усиленная защита — добавлен пароль и способ восстановления доступа к аккаунту. Здесь можно подключить второй фактор аутентификации.
  4. Максимальная защита. На этом уровне у вас должен быть настроен вход с помощью Яндекс Ключа или пароля, а также кода из СМС-сообщений.

Помимо этого, специалисты Яндекса подготовили тест, который можно пройти на сайте. Результаты сервис генерирует в форме хокку, традиционного стиля японской поэзии.

Напомним, в 2023 году Яндекс ID предотвратил 50 млн подозрительных попыток входа. А в феврале разработчики реализовали аутентификацию по лицу или отпечатку пальца.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru