

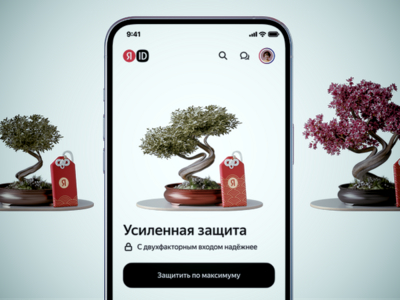

В Яндекс ID теперь можно проверить и повысить защиту аккаунта

В Яндекс ID теперь можно проверить и повысить защиту аккаунта

В Яндекс ID теперь можно проверить и повысить защиту аккаунта

В сервисе Яндекс ID теперь есть инструмент для проверки и настройки уровня безопасности аккаунта. В компании подчёркивают, что нововведение гарантированно повысит защиту учётной записи.

Отмечается, что функциональность проверки доступна в личном кабинете Яндекс ID, если перейти в раздел «Безопасность».

Всего есть четыре уровня защиты, на каждом из которых можно получить простые и понятные рекомендации для повышения уровня безопасности учётки. Предусмотрены следующие уровни:

  1. Защита не настроена. Здесь пользователю рекомендуют добавить дополнительные сведения для защиты аккаунта: например, имя и фамилию, чтобы в случае смены сим-карты доступ не потерялся.
  2. Базовая защита — начальный уровень, на котором настроен доступ по паролю. Пользователь может настроить запасную почту и номер телефона, чтобы иметь возможность принимать коды в электронных письмах или СМС-сообщениях.
  3. Усиленная защита — добавлен пароль и способ восстановления доступа к аккаунту. Здесь можно подключить второй фактор аутентификации.
  4. Максимальная защита. На этом уровне у вас должен быть настроен вход с помощью Яндекс Ключа или пароля, а также кода из СМС-сообщений.

Помимо этого, специалисты Яндекса подготовили тест, который можно пройти на сайте. Результаты сервис генерирует в форме хокку, традиционного стиля японской поэзии.

Напомним, в 2023 году Яндекс ID предотвратил 50 млн подозрительных попыток входа. А в феврале разработчики реализовали аутентификацию по лицу или отпечатку пальца.

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru