


В Яндекс ID теперь можно войти по лицу или отпечатку пальца

В Яндекс ID теперь можно войти по лицу или отпечатку пальца

В Яндекс ID теперь можно войти по лицу или отпечатку пальца

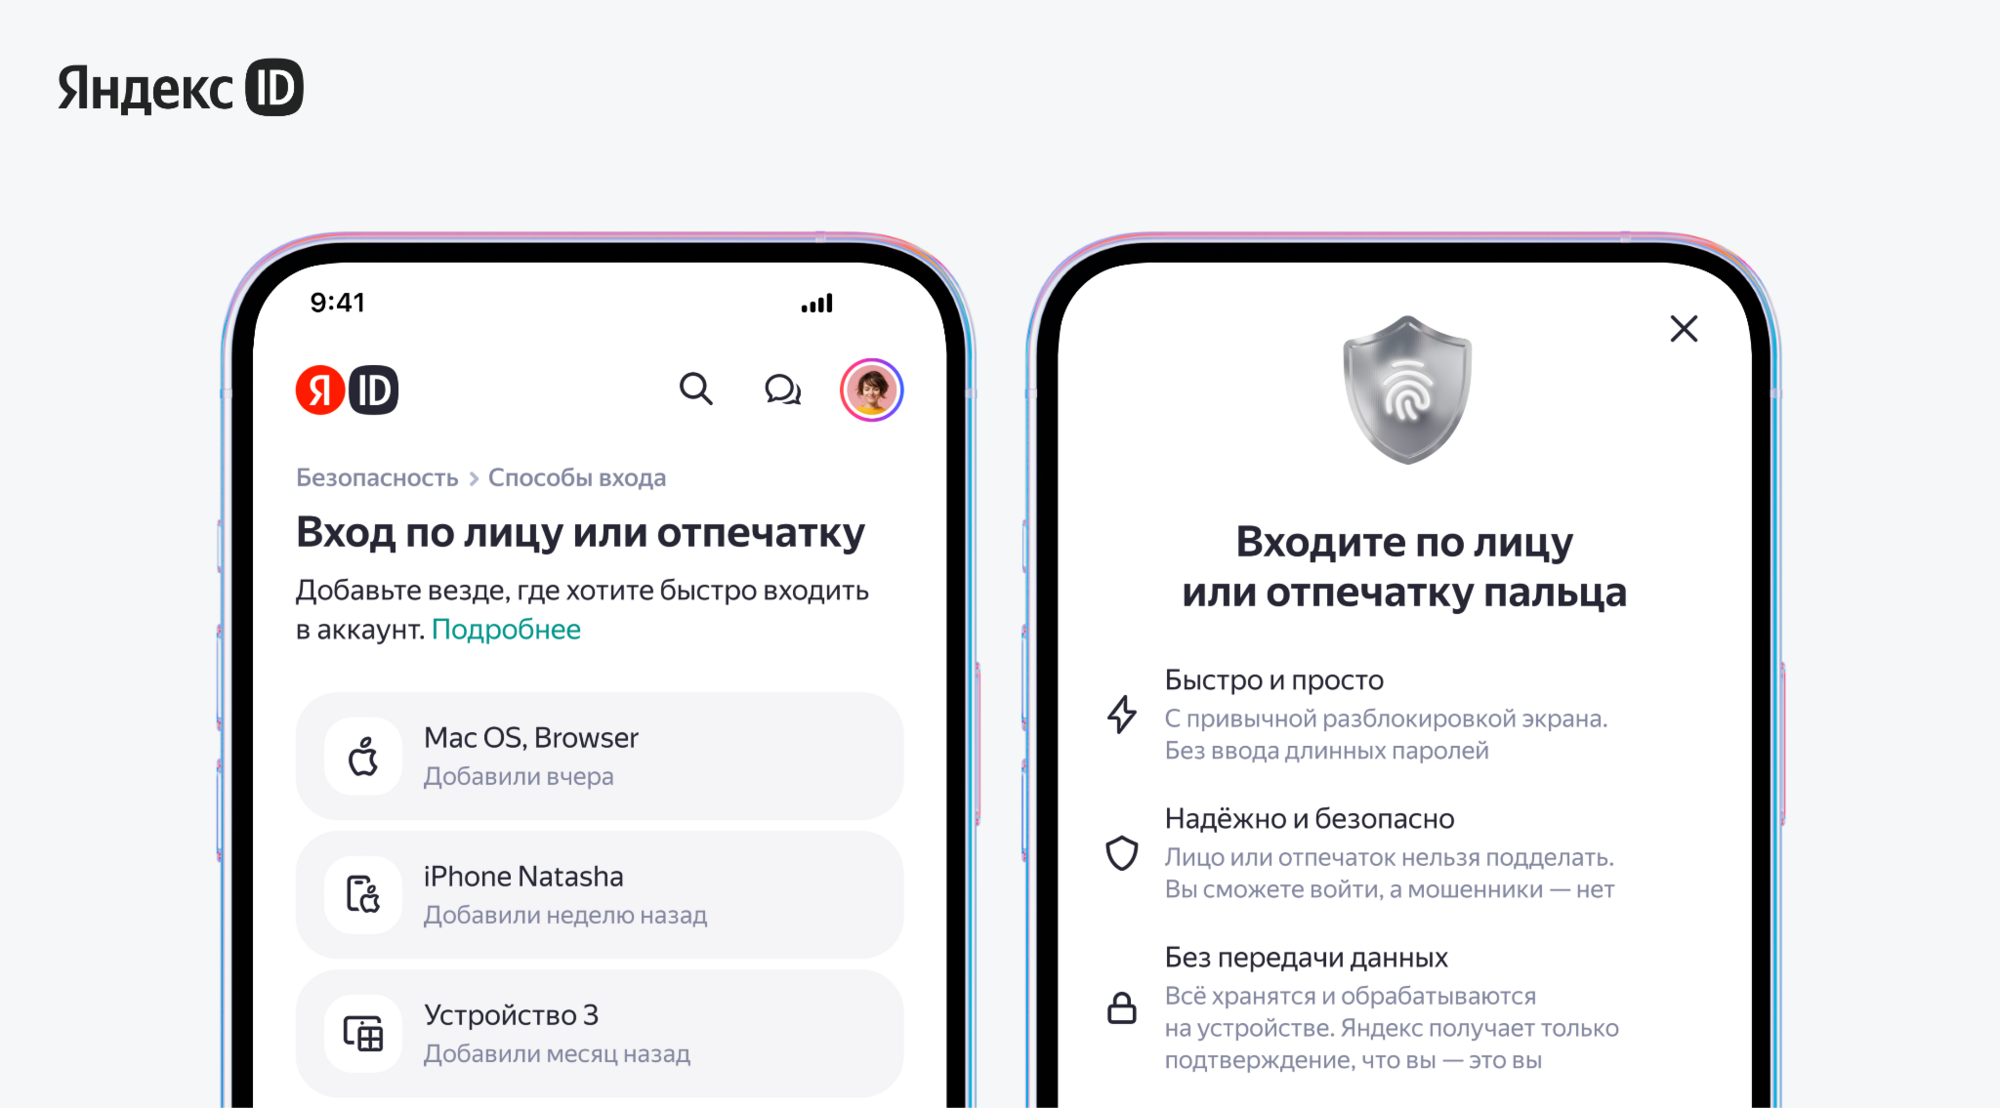
Пользователи Яндекс ID теперь могут пройти аутентификацию с помощью сканирования отпечатка пальца или лица. Таким образом, копания продолжает развивать беспарольные методы входа в аккаунт.

Как отмечают разработчики, биометрическая аутентификация стала доступна благодаря интеграции веб-стандарта WebAuthn. Считается, что последний обеспечивает довольно высокий уровень безопасности и конфиденциальности.

WebAuthn не позволит воспроизвести ключ со стороннего устройства, а также не даст подделать отпечаток пальца или лица конечного пользователя. Отдельно подчёркивается, что у Яндекс ID не будет доступа к данным отсканированных пальцев и лиц, они будут храниться исключительно на устройстве.

Для удобства пользователей аутентифицироваться можно не только со смартфона, подойдут и другие девайсы: «умные» часы, USB-ключи Yubikey и т. п.

Чтобы начать пользоваться новой функциональностью, нужно пройти в личный кабинет и создать ключ для конкретного устройства в разделе «Вход по лицу или отпечатку». Одна учётная запись может создать до 10 ключей на разных девайсах.


Напомним, в октябре мы писали, что войти в Яндекс ID теперь можно без пароля, с помощью картинки. А в прошлом месяце стало известно, что Яндекс ID предотвратил 50 млн подозрительных попыток входа в 2023 году.

Стоит также обратить внимание на дополнение программы bug bounty для «умных» устройств от Яндекс. Теперь за баги можно получить миллион рублей.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru