



Плохо защищенные серверы MS-SQL атакует шифровальщик Trigona

Плохо защищенные серверы MS-SQL атакует шифровальщик Trigona

Плохо защищенные серверы MS-SQL атакует шифровальщик Trigona

Корейская ИБ-компания AhnLab фиксирует рост количества атак, нацеленных на развертывание вымогательской программы Trigona на серверах Microsoft SQL. Злоумышленники пытаются получить доступ к подключенным к интернету машинам, используя брутфорс или подбор ключей по словарю.

После взлома на сервер MS-SQL внедряется зловред CLR Shell, который собирает системную информацию и меняет настройки скомпрометированного аккаунта, повышая привилегии до LocalSystem. С этой целью используется эксплойт — например, CVE-2016-0099, если Windows-служба Secondary Logon уязвима.

На следующем этапе атаки взломщики устанавливают и запускают дроппер (как svcservice.exe), который загружает в систему шифровальщика Trigona под видом svchost.exe. Дроппер также создает файл svchost.bat, отвечающий за исполнение полезной нагрузки.

Бинарник Trigona прописывается на автозапуск (средствами системного реестра). Чтобы жертва не смогла самостоятельно вернуть заблокированные данные, зловредный bat-скрипт удаляет теневые копии Windows и отключает возможность восстановления.

Названный шифровальщик впервые появился в поле зрения ИБ-экспертов в октябре прошлого года. Вредонос написан на Delphi и примечателен тем, что требует выкуп только в монеро. Он шифрует все файлы на устройстве и в сетевых папках; исключение составляют лишь некоторые каталоги, в том числе Windows и Program Files.

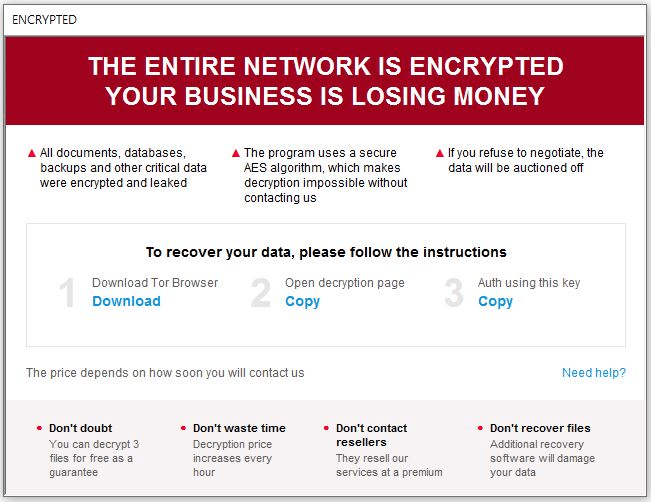
К зашифрованным файлам добавляется расширение ._locked. В каждый обработанный файл записываются зашифрованный ключ, ID жертвы и ID вредоносной кампании. В папках с зашифрованными файлами создается записка с требованием выкупа — how_to_decrypt.hta.

В тексте приведены ссылки на onion-сайт с чатом для переговоров и код авторизации для входа. Злоумышленники утверждают, что важные документы жертвы украдены и в случае неуплаты выкупа будут выставлены на продажу, однако свидетельств реальности угрозы пока не обнаружено.


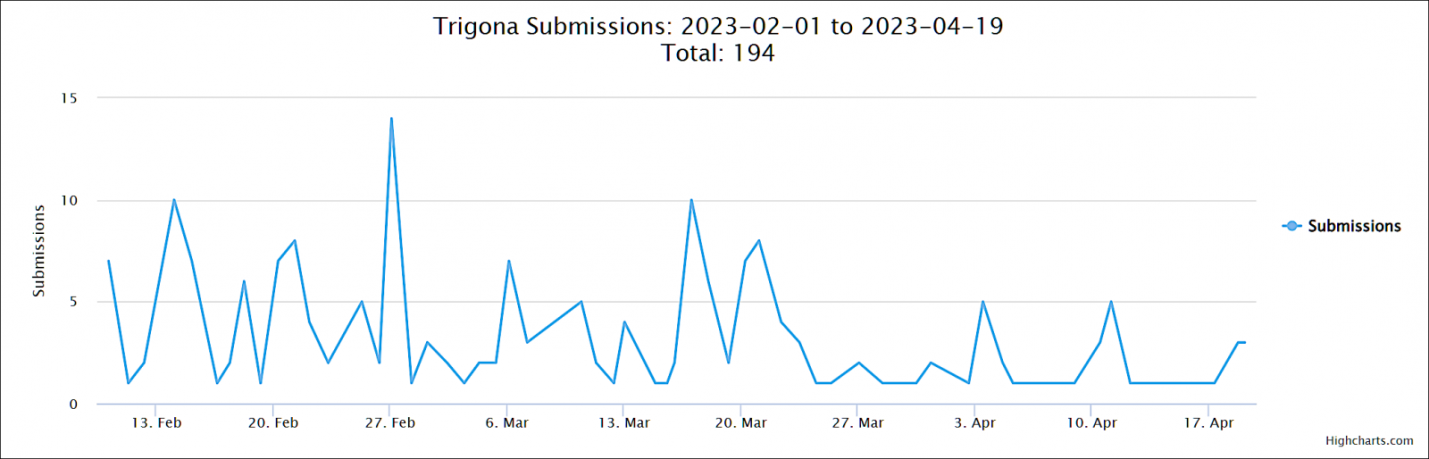
По данным BleepingComputer, повышенная активность Trigona наблюдается уже третий месяц. Количество образцов зловреда, загруженных на ID Ransomware для проверки, уже перевалило за 190.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru