



Плохо защищенные серверы MS-SQL атакует шифровальщик Trigona

Плохо защищенные серверы MS-SQL атакует шифровальщик Trigona

Плохо защищенные серверы MS-SQL атакует шифровальщик Trigona

Корейская ИБ-компания AhnLab фиксирует рост количества атак, нацеленных на развертывание вымогательской программы Trigona на серверах Microsoft SQL. Злоумышленники пытаются получить доступ к подключенным к интернету машинам, используя брутфорс или подбор ключей по словарю.

После взлома на сервер MS-SQL внедряется зловред CLR Shell, который собирает системную информацию и меняет настройки скомпрометированного аккаунта, повышая привилегии до LocalSystem. С этой целью используется эксплойт — например, CVE-2016-0099, если Windows-служба Secondary Logon уязвима.

На следующем этапе атаки взломщики устанавливают и запускают дроппер (как svcservice.exe), который загружает в систему шифровальщика Trigona под видом svchost.exe. Дроппер также создает файл svchost.bat, отвечающий за исполнение полезной нагрузки.

Бинарник Trigona прописывается на автозапуск (средствами системного реестра). Чтобы жертва не смогла самостоятельно вернуть заблокированные данные, зловредный bat-скрипт удаляет теневые копии Windows и отключает возможность восстановления.

Названный шифровальщик впервые появился в поле зрения ИБ-экспертов в октябре прошлого года. Вредонос написан на Delphi и примечателен тем, что требует выкуп только в монеро. Он шифрует все файлы на устройстве и в сетевых папках; исключение составляют лишь некоторые каталоги, в том числе Windows и Program Files.

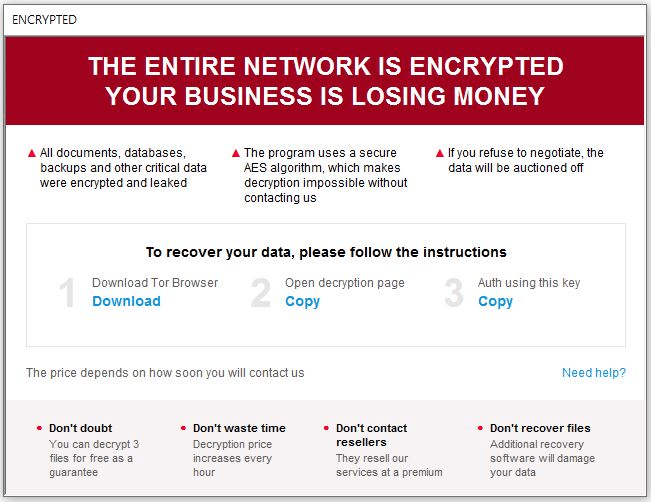
К зашифрованным файлам добавляется расширение ._locked. В каждый обработанный файл записываются зашифрованный ключ, ID жертвы и ID вредоносной кампании. В папках с зашифрованными файлами создается записка с требованием выкупа — how_to_decrypt.hta.

В тексте приведены ссылки на onion-сайт с чатом для переговоров и код авторизации для входа. Злоумышленники утверждают, что важные документы жертвы украдены и в случае неуплаты выкупа будут выставлены на продажу, однако свидетельств реальности угрозы пока не обнаружено.


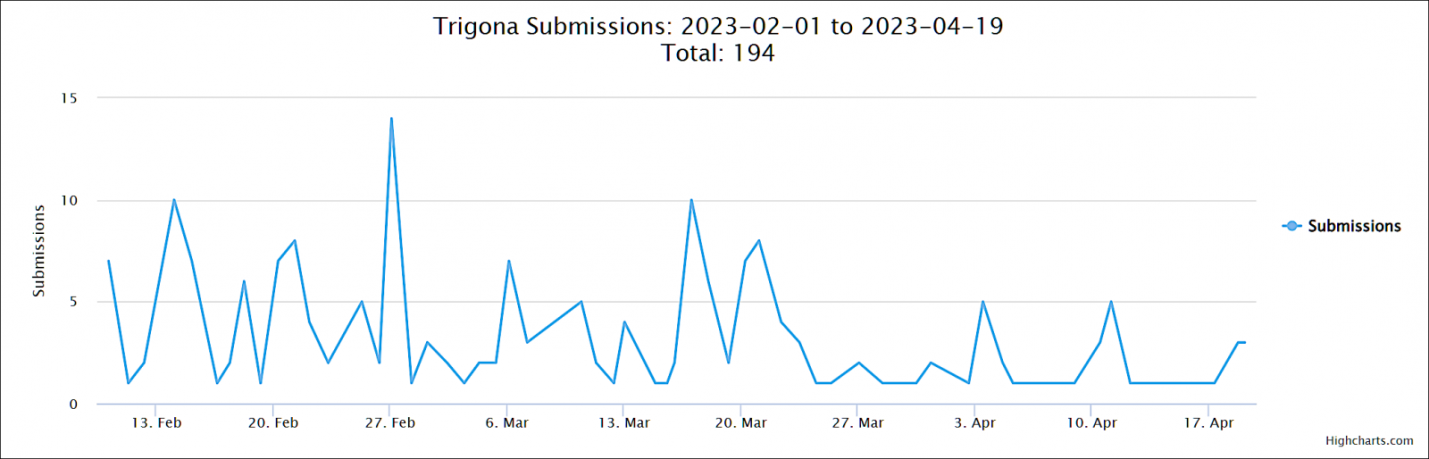
По данным BleepingComputer, повышенная активность Trigona наблюдается уже третий месяц. Количество образцов зловреда, загруженных на ID Ransomware для проверки, уже перевалило за 190.

Подпишитесь на новости

Такси для россиян: на линию выпускают водителей без прав, с левыми учётками

За двумя нажатиями в приложении может скрываться цепочка из пяти компаний, а кто отвечает за водителя и пассажира — попробуй разберись. Российский рынок такси оброс серыми посредниками, через которых на линию выходят люди с поддельными аккаунтами, без необходимого стажа и даже без российских водительских прав.

Как выяснили «Известия», между агрегатором и таксистом могут находиться диспетчерские, автопарки, ИП и так называемые подключашки.

Последние обещают оформить доступ к сервису за несколько дней, иногда требуя от кандидата только селфи и аванс. Готовый аккаунт водителя можно купить в интернете за 3-7 тыс. рублей.

Показательным стал случай в Одинцове, где таксист отказался везти ветерана СВО с инвалидностью. Поддержка предложила промокод на 100 рублей, водителя позднее депортировали, а проверка обнаружила настоящий корпоративный лабиринт.


Машина принадлежала одной фирме, к агрегатору была подключена через ИП, не числившееся в реестре перевозчиков, а сам водитель официально сотрудником посредника не являлся.

По данным материала, в реестре ФГИС «Такси» находится более 900 тыс. автомобилей, при этом свыше 1,5 млн водителей могут работать в серой зоне. Ежедневно россияне совершают около 10 млн поездок на такси.

Цена такой юридической матрёшки измеряется не только нервами. В 2025 году произошло более 3,1 тыс. ДТП с участием такси: погибли 143 человека, ещё свыше 3,8 тыс. пострадали. При этом суды по-разному определяют виновного: где-то отвечает агрегатор, где-то автопарк, а иногда — только водитель.

Эксперты предлагают закрепить за агрегаторами статус перевозчиков, обязать их проверять машины и водителей и установить солидарную ответственность.

RSS: Новости на портале Anti-Malware.ru