



Распространители RedLine и Raccoon осваивают новый инжектор — DotRunpeX

Распространители RedLine и Raccoon осваивают новый инжектор — DotRunpeX

Распространители RedLine и Raccoon осваивают новый инжектор — DotRunpeX

Последние пару месяцев эксперты Check Point фиксируют вредоносные атаки с использованием нового загрузчика-инжектора. Написанный на .NET зловред DotRunpeX внедряется в систему на втором этапе заражения и обеспечивает доставку финальной полезной нагрузки — инфостилера или RAT-трояна.

Цепочка заражения в таких случаях обычно начинается с .NET-даунлоудера, присланного вложением в спам-письмо или скачанного из интернета под видом популярной легитимной программы (AnyDesk, LastPass и проч.). Сайты, распространяющие такие фальшивки, как правило, продвигаются с помощью Google Ads или черного SEO.

Самые ранние образцы DotRunpeX в коллекции Check Point датированы 17 октября 2022 года. Анализ показал, что код зловреда защищен с использованием протектора для NET-приложений ConfuserEx. В новейших семплах обнаружен дополнительный слой обфускации, созданный с помощью кастомной версии плагина KoiVM.

В каждый образец инжектора встроена полезная нагрузка. Перед ее запуском DotRunpeX проверяет наличие враждебного окружения (виртуальных машин, песочниц) и прибивает процессы антивирусов по списку, используя уязвимый драйвер ядра procexp с русскоязычным именем Иисус.sys. Целевой зловред загружается в память по методу process hollowing.

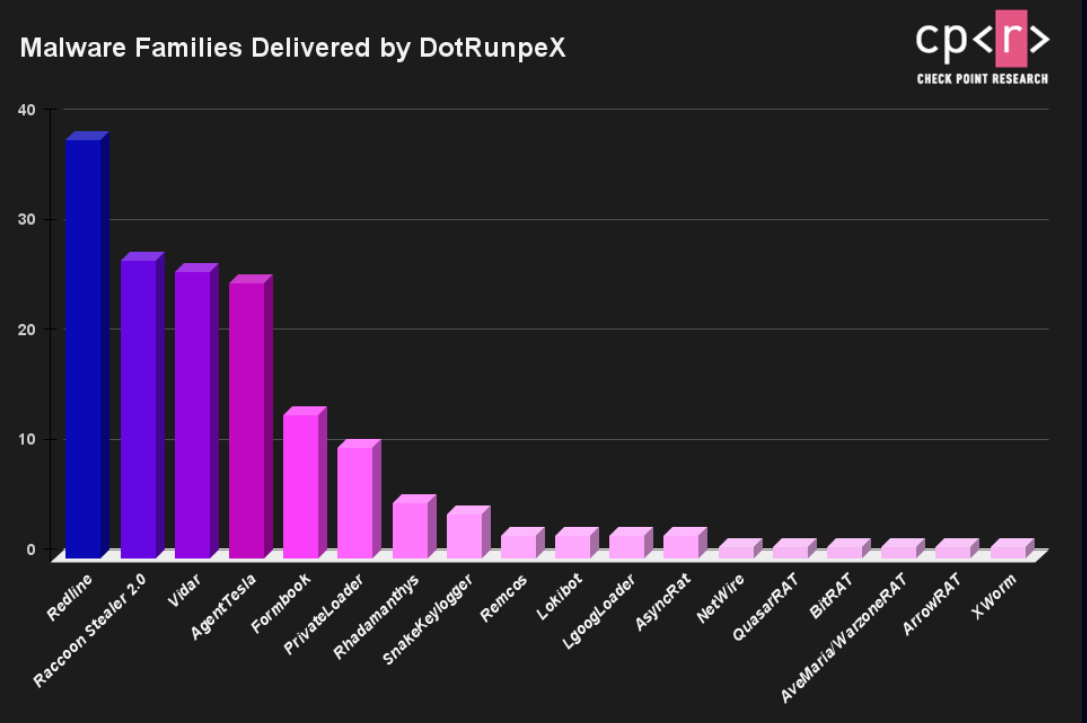
По данным аналитиков, злоумышленники используют новый промежуточный загрузчик для доставки представителей различных вредоносных семейств — чаще всего RedLine, Raccoon, Vidar и Agent Tesla.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru