



Задержаны два предполагаемых участника вымогательской группы DoppelPaymer

Задержаны два предполагаемых участника вымогательской группы DoppelPaymer

Задержаны два предполагаемых участника вымогательской группы DoppelPaymer

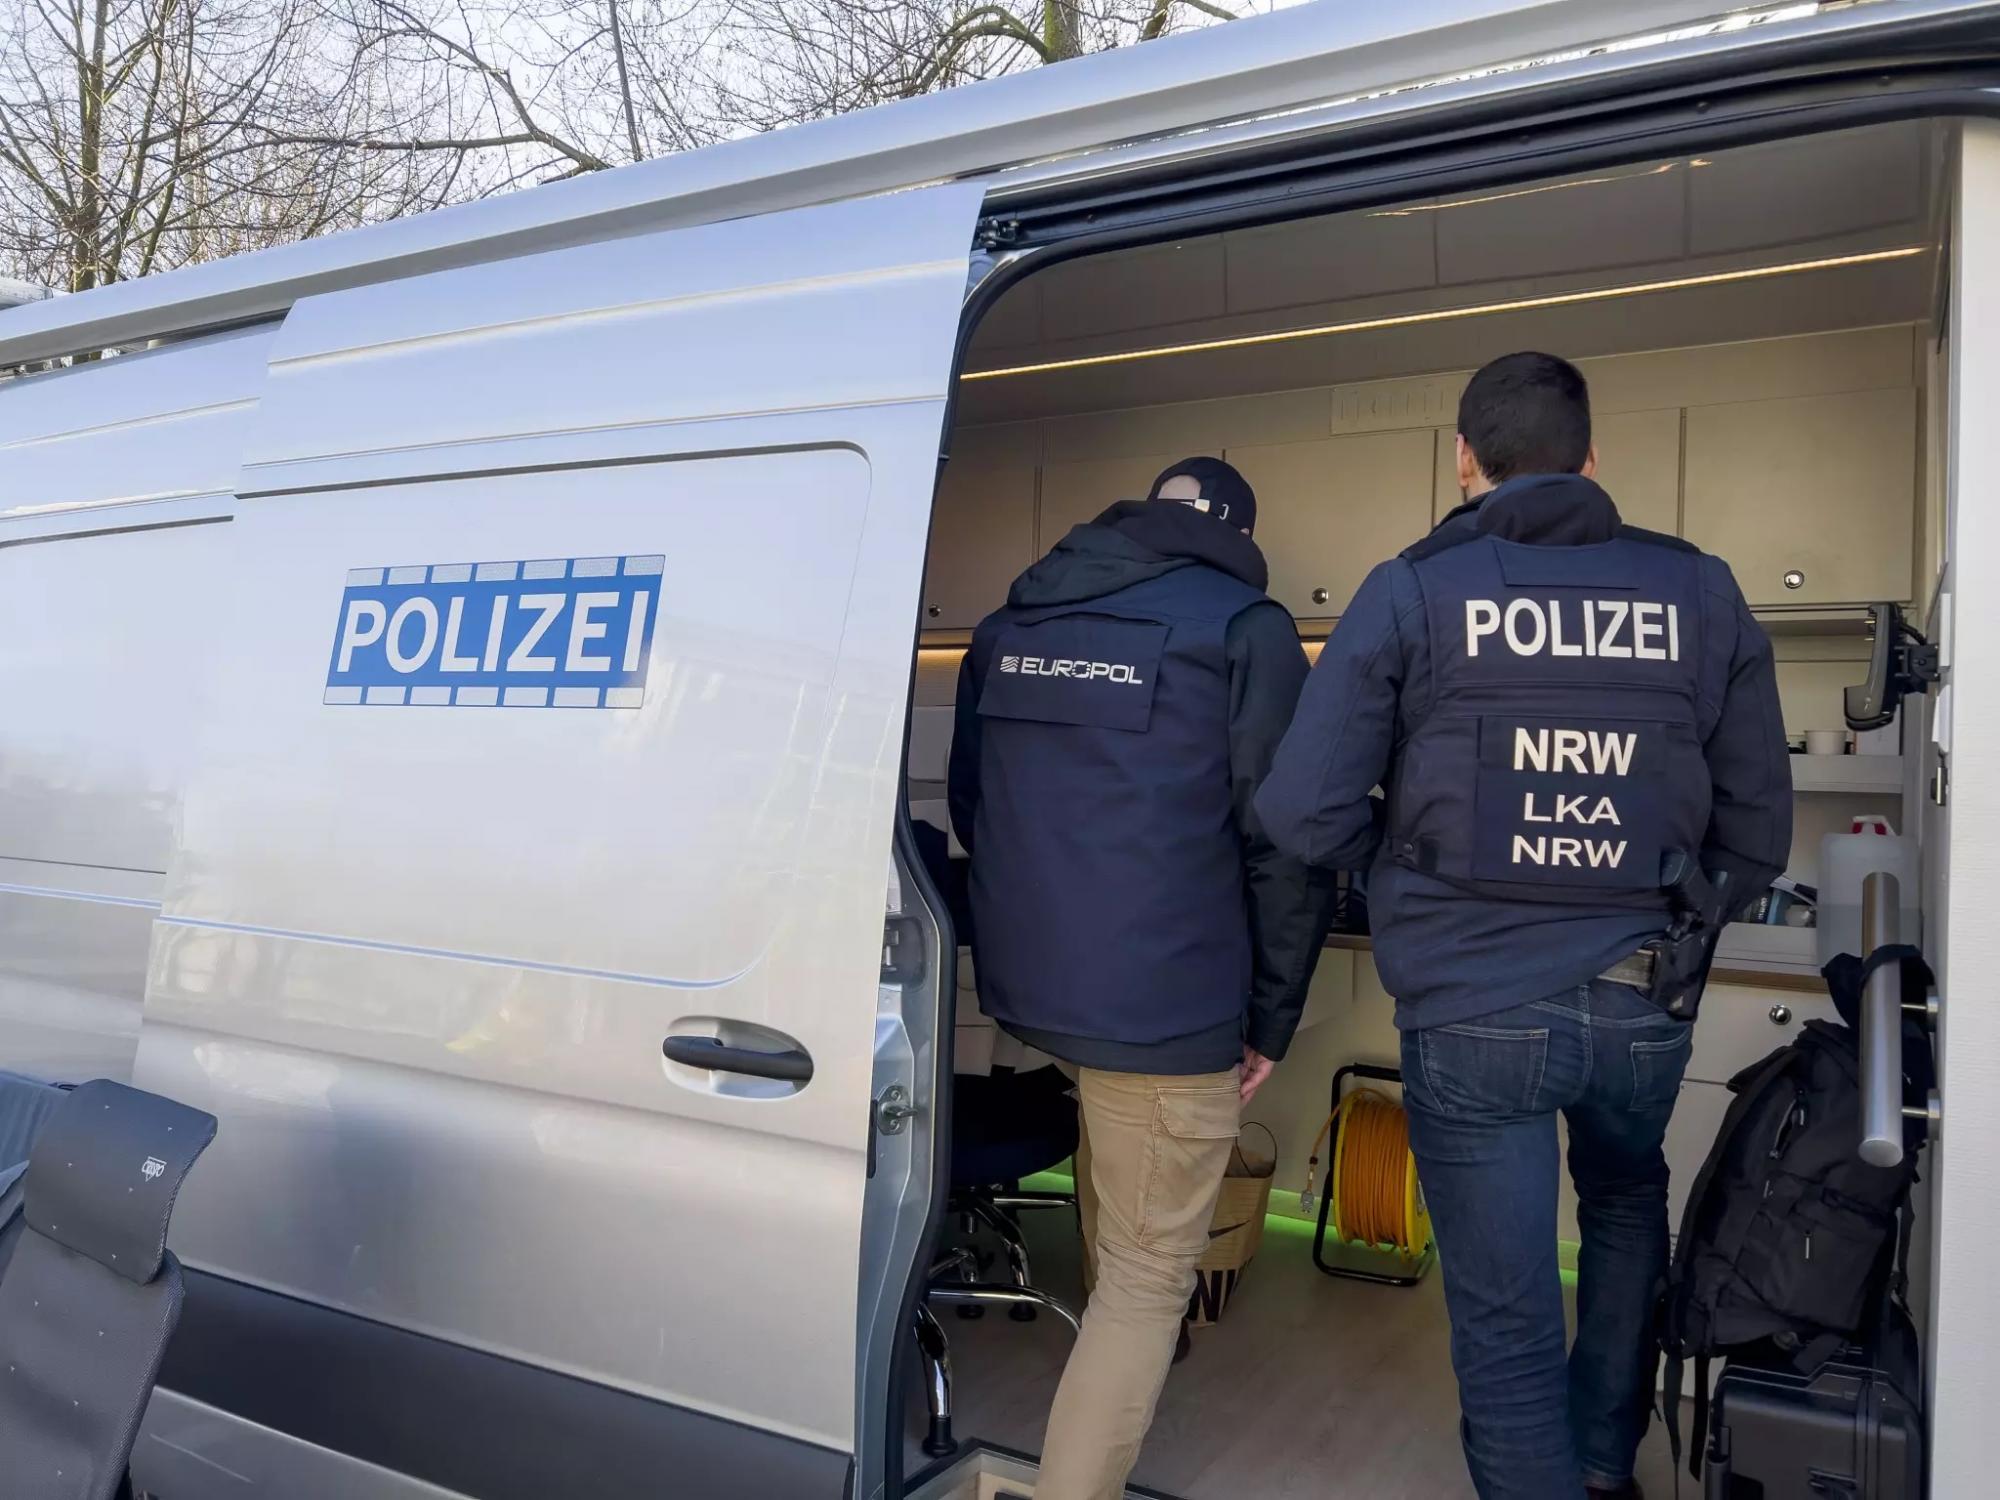
В прошлом месяце в Германии и на Украине были проведены полицейские рейды, нацеленные на поимку лидеров криминальной группировки, ответственной за атаки шифровальщика DoppelPaymer. Действия правоохраны координировал Европол, в расследовании приняли участие киберкопы Нидерландов и ФБР.

В Германии по месту жительства одного из граждан прошел обыск, криминалисты изучают захваченное оборудование, чтобы выяснить степень причастности к деятельности ОПГ. Германской полиции выдали ордер на арест еще трех подозреваемых — россиян Игоря Турашева, Игоря Гаршина и Ирины Земляникиной. Турашев также разыскивается ФБР в связи с выдвинутыми в США обвинениями по делу Evil Corp.


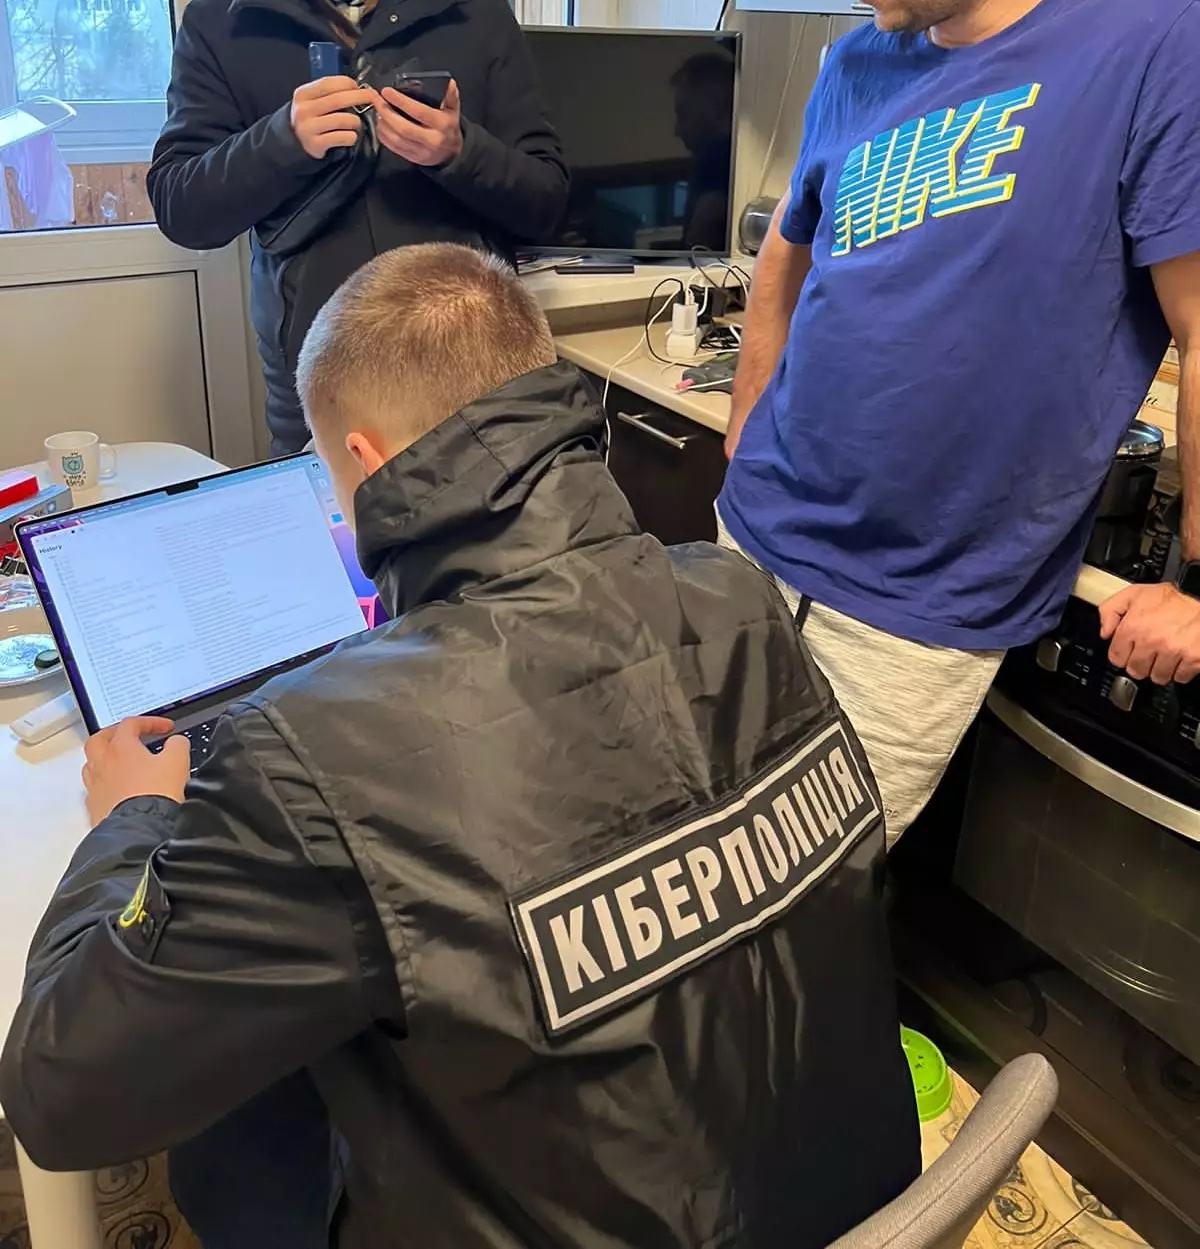
В Киеве и Харькове тоже провели обыски с изъятием электронной аппаратуры. Допрошен гражданин Украины, подозреваемый в причастности к операциям DoppelPaymer.


Данный шифровальщик был создан на основе BitPaymer, начал применяться в атаках на корпоративные сети в 2019 году и впоследствии был переименован в Grief. Все три итерации связаны с деятельностью Evil Corp.

Операторы DoppelPaymer используют схему двойного вымогательства: перед запуском вредоноса крадут данные из сети и угрожают публикацией в случае неуплаты выкупа за дешифратор. С этой целью в начале 2020 года злоумышленники создали так называемый сайт утечек.

По оценке германской полиции, DoppelPaymer поразил не менее 600 организаций, в том числе 37 в Германии. Последствия таких нападений могут быть очень серьезными; так, в результате атаки на больницу в Дюссельдорфе системы экстренной помощи отказали, и один из пациентов умер.

В США жертвы шифровальщика за два года, с мая 2019 по март 2021, суммарно отдали вымогателям более $40 млн (в виде выкупа). В число жертв попали аэрокосмические компании, а также Kia Motors.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru