


Новая группировка PseudoSticky рассылает зловред от имени ОПК и судов

Новая группировка PseudoSticky рассылает зловред от имени ОПК и судов

Новая группировка PseudoSticky рассылает зловред от имени ОПК и судов

Аналитики команды Threat Intelligence компании F6 рассказали о новой кибергруппировке, которая атакует российские организации из сфер ретейла, строительства, науки и приборостроения. Группу назвали PseudoSticky — за сходство с почерком известной проукраинской APT-группировки Sticky Werewolf. Однако, по мнению исследователей, речь, скорее всего, идёт о сознательной мимикрии.

Первая активность PseudoSticky была зафиксирована в ноябре 2025 года. Тогда злоумышленники распространяли архив «Изделие-44 ДСП.rar».

По данным F6, в создании вредоносных файлов могли использоваться нейросети (LLM). В дальнейшем стало ясно, что это не разовая атака, а полноценная кампания с собственным набором инструментов и инфраструктурой. В одном из случаев атакующие даже использовали название Sticky Werewolf в качестве пароля к архиву.

Для понимания контекста: Sticky Werewolf (она же MimiStick, Angry Likho, PhaseShifters) действует с 2023 года и известна рассылками зловреда от имени госструктур. Целями обычно становятся предприятия энергетики, промышленности, ОПК, строительства и транспорта. PseudoSticky явно старается выглядеть «похоже», но технические детали указывают на другую группу.

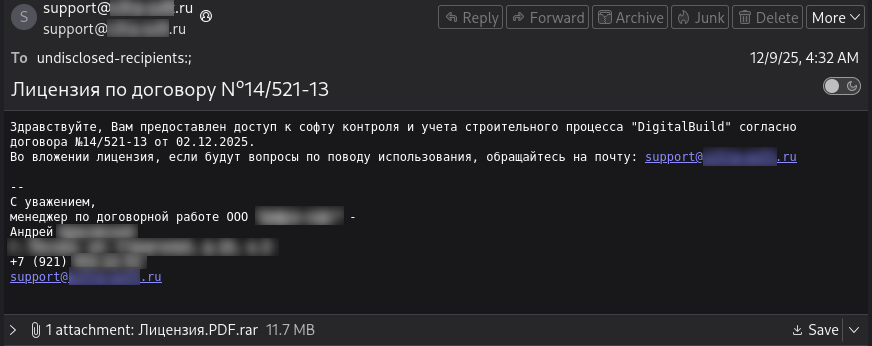
В декабре 2025 года атаки пришлись на компании из сфер ретейла и строительства. Письма рассылались с легитимного адреса ИТ-компании из Владимирской области — вероятно, скомпрометированного. Вложения маскировались под документы, например «Лицензия.PDF.rar», внутри — DarkTrack RAT. Это троян удалённого доступа с широкими возможностями: кейлоггер, управление рабочим столом, доступ к веб-камере и микрофону, работа с файлами.


В январе 2026 года злоумышленники сменили инструмент и начали использовать Remcos RAT — известный с 2016 года троян, который применяют десятки кибергрупп. Тогда же расширился и круг целей: под удар попали научно-исследовательские организации.

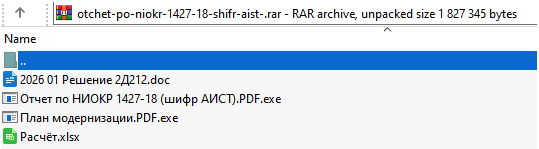
Одно из писем содержало архив «Отчет по НИОКР 1427-18 (шифр АИСТ).PDF.rar» с документами-приманками. В названиях фигурировали реальные индексы военной техники, например проект «Аист». При этом в документах обнаружились странности — упоминание несуществующих предприятий и следы украинских региональных настроек («Офіс» в параметрах стиля). Всё это говорит о продуманной легенде, но с техническими огрехами.


В феврале 2026 года атаки продолжились. Злоумышленники рассылали письма с темами вроде «Конструкторская документация по БЛА "ИТАЛМАС" (Изделие-54)» или «Извещение о судебном заседании…». В качестве отправителей использовались скомпрометированные адреса, а также домены, визуально похожие на сайты официальных органов. В одном случае письмо пришло якобы от «Челябинского завода двигателей для авиации» — компании, которой в реальности не существует.

По оценке F6, атакующие целенаправленно используют реальные или взломанные почтовые ящики, чтобы повысить доверие к рассылке. Одновременно они имитируют стиль и инструменты Sticky Werewolf, пытаясь запутать исследователей и усложнить атрибуцию.

В компании отмечают: практика маскировки под известные группировки — не редкость. Отличить мимикрию от реальной связи можно только при детальном анализе инфраструктуры, кода и тактик.

Подробности кампаний PseudoSticky и индикаторы компрометации опубликованы в блоге F6.

Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru