



Задержаны два предполагаемых участника вымогательской группы DoppelPaymer

Задержаны два предполагаемых участника вымогательской группы DoppelPaymer

Задержаны два предполагаемых участника вымогательской группы DoppelPaymer

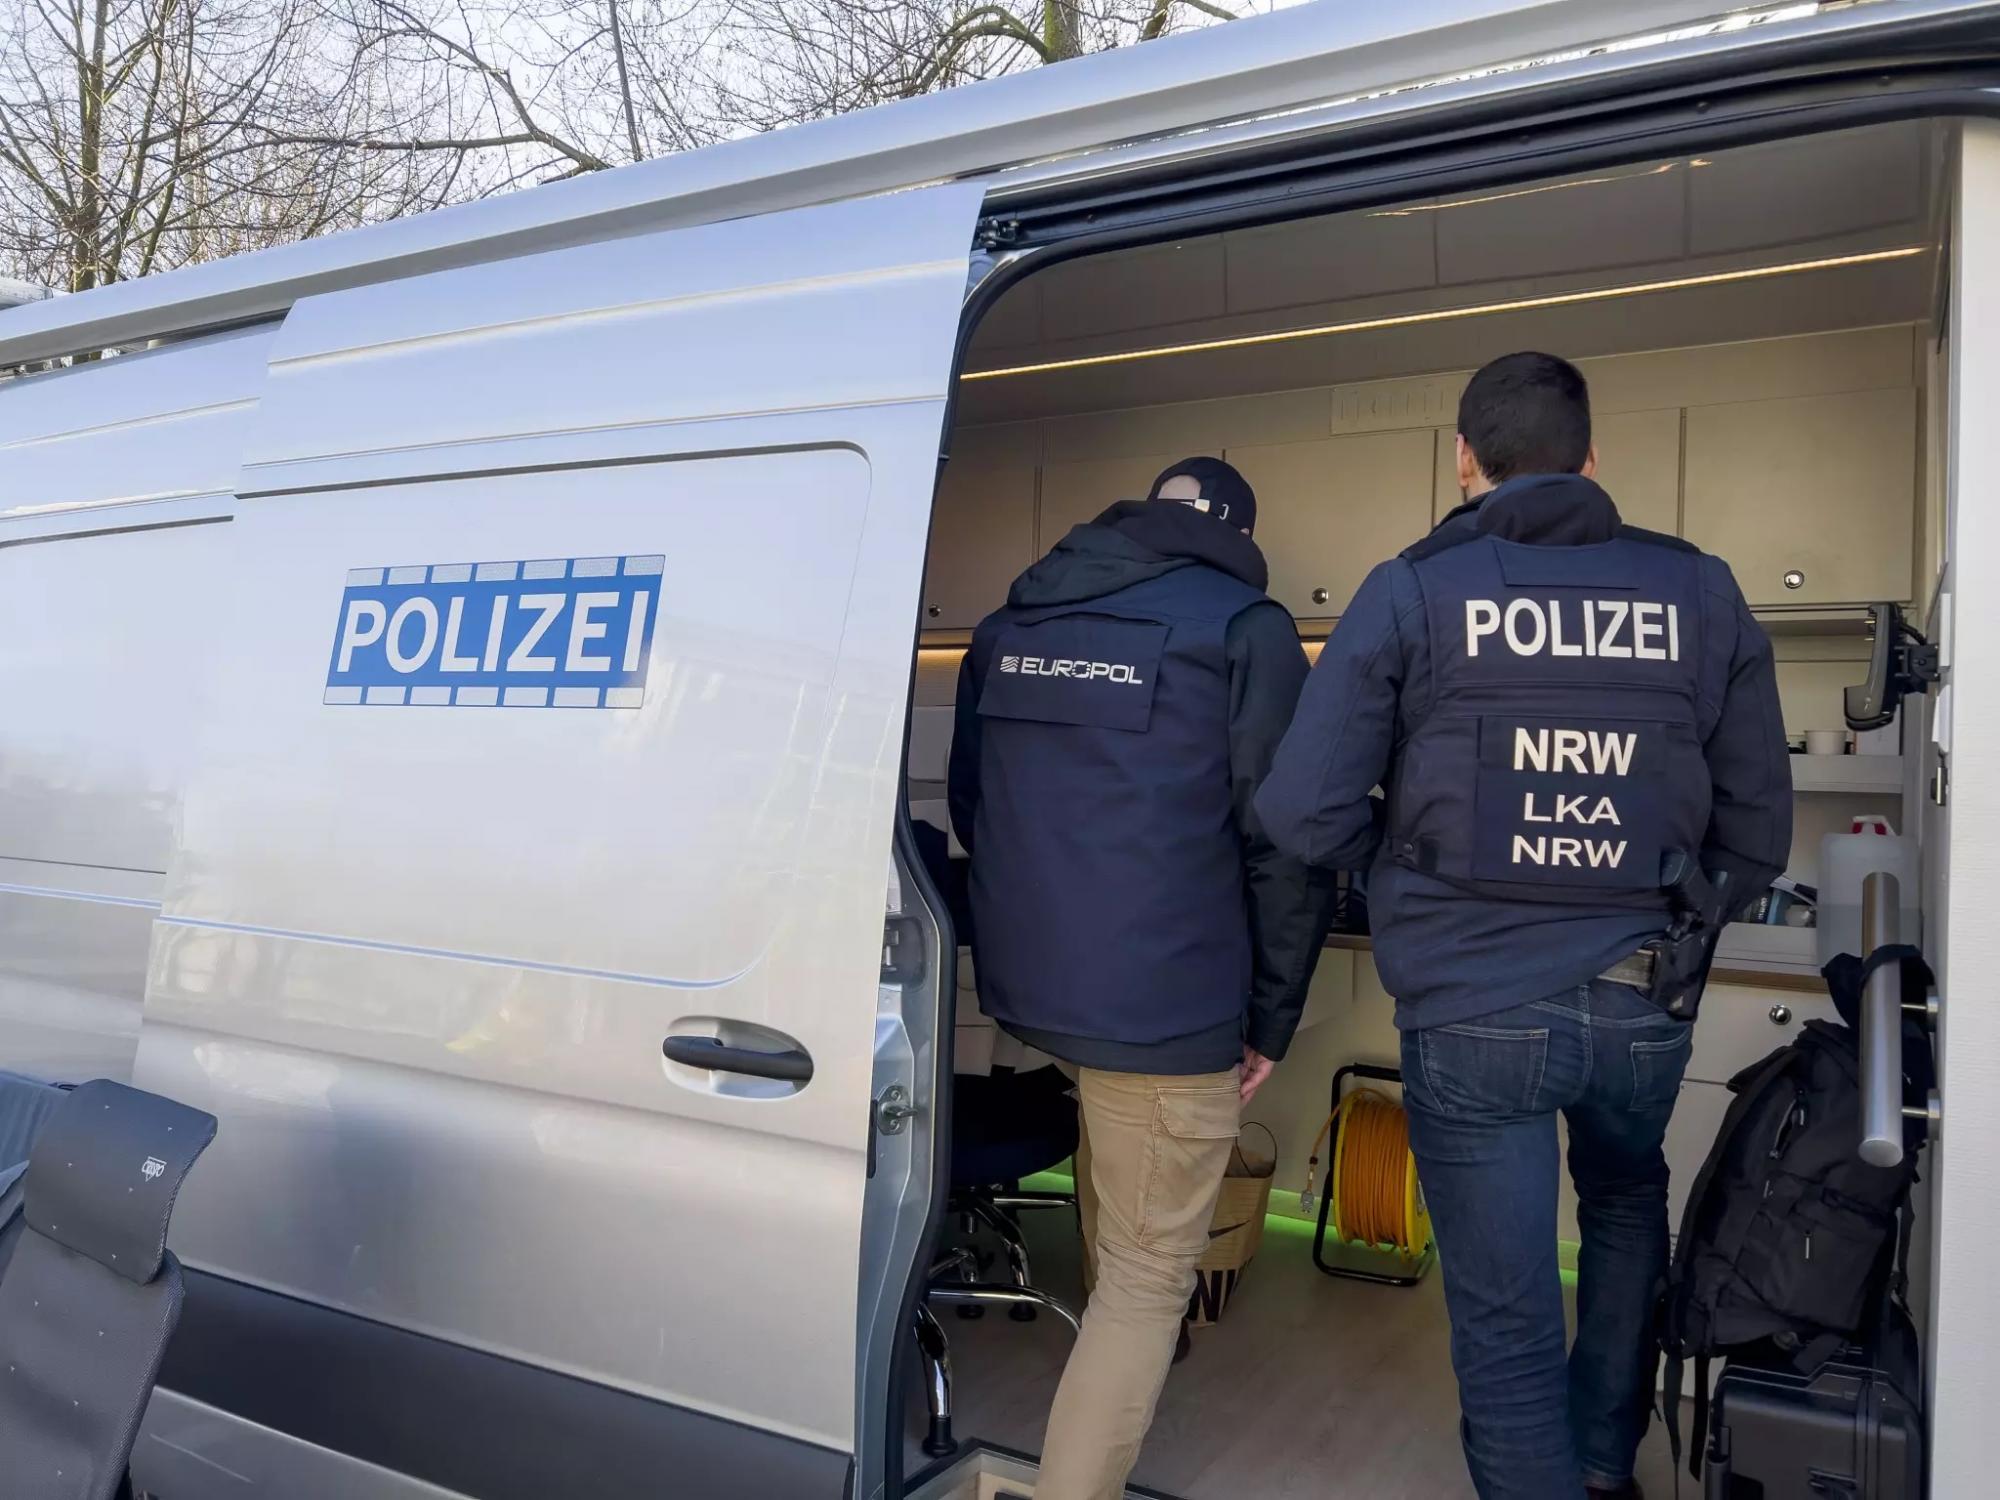
В прошлом месяце в Германии и на Украине были проведены полицейские рейды, нацеленные на поимку лидеров криминальной группировки, ответственной за атаки шифровальщика DoppelPaymer. Действия правоохраны координировал Европол, в расследовании приняли участие киберкопы Нидерландов и ФБР.

В Германии по месту жительства одного из граждан прошел обыск, криминалисты изучают захваченное оборудование, чтобы выяснить степень причастности к деятельности ОПГ. Германской полиции выдали ордер на арест еще трех подозреваемых — россиян Игоря Турашева, Игоря Гаршина и Ирины Земляникиной. Турашев также разыскивается ФБР в связи с выдвинутыми в США обвинениями по делу Evil Corp.


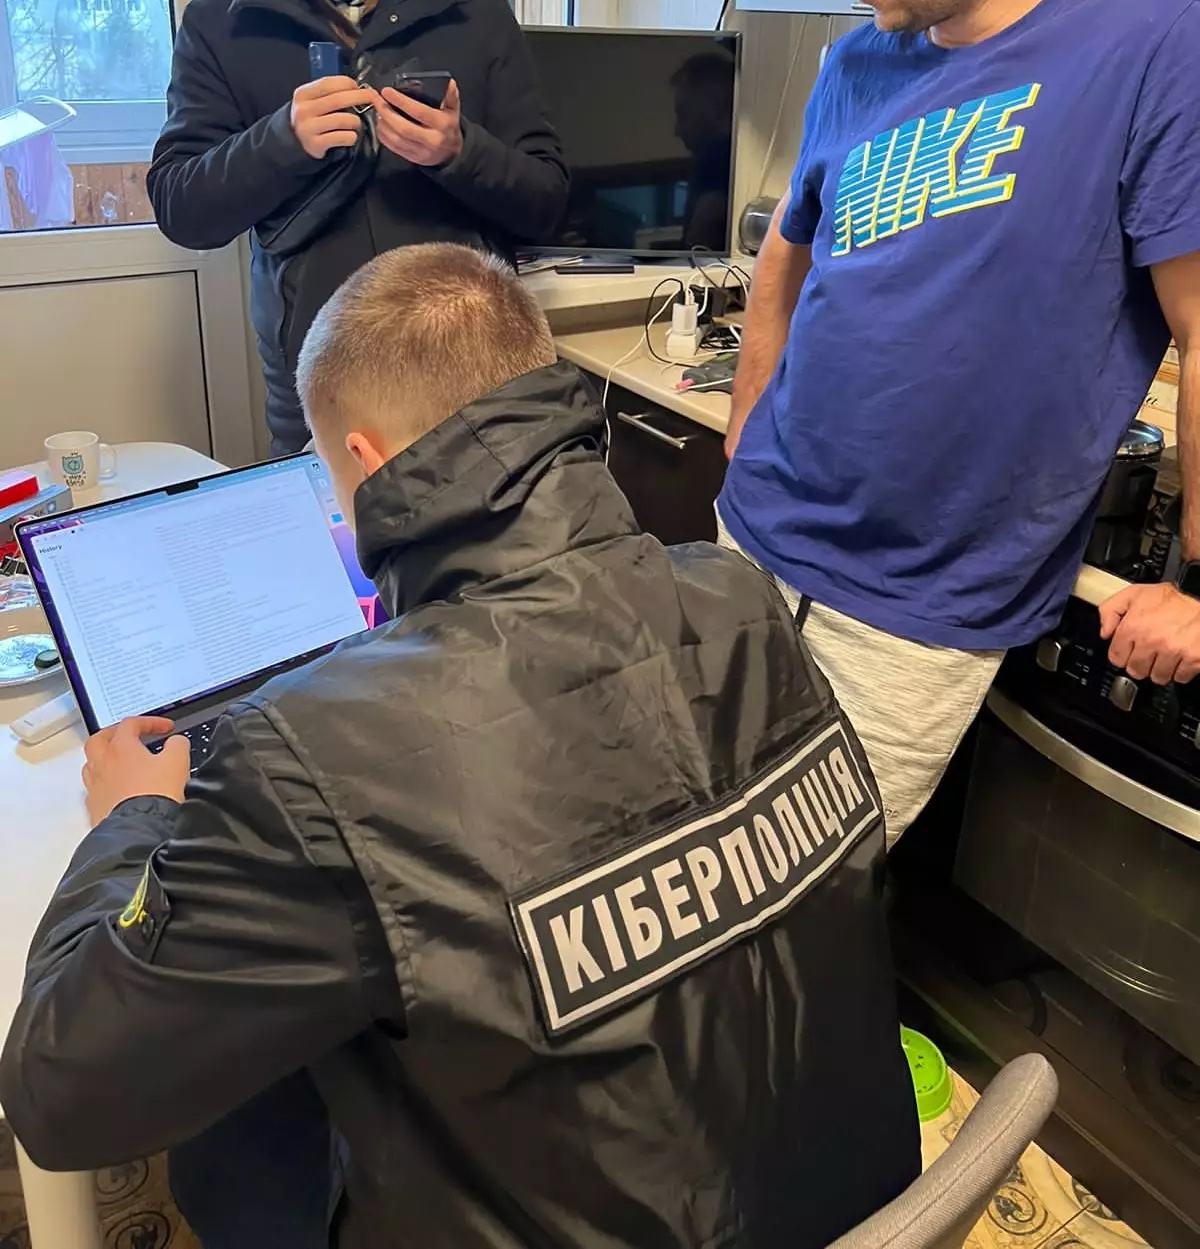
В Киеве и Харькове тоже провели обыски с изъятием электронной аппаратуры. Допрошен гражданин Украины, подозреваемый в причастности к операциям DoppelPaymer.


Данный шифровальщик был создан на основе BitPaymer, начал применяться в атаках на корпоративные сети в 2019 году и впоследствии был переименован в Grief. Все три итерации связаны с деятельностью Evil Corp.

Операторы DoppelPaymer используют схему двойного вымогательства: перед запуском вредоноса крадут данные из сети и угрожают публикацией в случае неуплаты выкупа за дешифратор. С этой целью в начале 2020 года злоумышленники создали так называемый сайт утечек.

По оценке германской полиции, DoppelPaymer поразил не менее 600 организаций, в том числе 37 в Германии. Последствия таких нападений могут быть очень серьезными; так, в результате атаки на больницу в Дюссельдорфе системы экстренной помощи отказали, и один из пациентов умер.

В США жертвы шифровальщика за два года, с мая 2019 по март 2021, суммарно отдали вымогателям более $40 млн (в виде выкупа). В число жертв попали аэрокосмические компании, а также Kia Motors.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru