



В Сеть слиты данные пользователей русскоязычного сайта AppleInsider

В Сеть слиты данные пользователей русскоязычного сайта AppleInsider

В Сеть слиты данные пользователей русскоязычного сайта AppleInsider

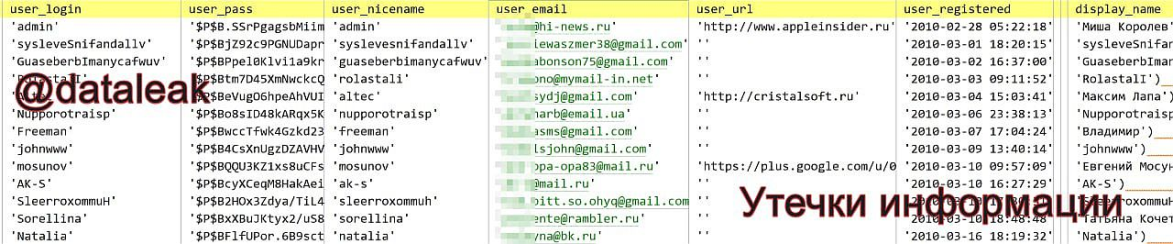
В открытый доступ выложены ПДн части зарегистрированных пользователей русскоязычной версии сайта AppleInsider. Об этом сегодня, 31 января, сообщил Telegram-канал «Утечки информации».

Новая публикация пополнила длинный список умышленных утечек, заметно участившихся в рунете. Подобные сливы способны спровоцировать всплеск спама и мошенничества, полагающегося на социальную инженерию.

Обнародованная база AppleInsider содержит 282 743 записи со следующими данными:

  • имя,
  • логин,
  • адрес электронной почты,
  • хешированный пароль,
  • дата регистрации аккаунта (с 28.02.2010 по 17.12.2021).

Команда @dataleak выборочно проверила достоверность личной информации через функцию восстановления пароля на сайте appleinsider.ru. Юзернеймы и имейлы оказались действительными.


В этом месяце стало известно об утечке ПДн части пользователей сервиса инвестиций Газпромбанка, «Почты России» (повторной), портала Mail.ru, авиасалона МАКС, сети магазинов «Спортмастер» (тоже повторной).

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru