



В Сеть слиты данные пользователей русскоязычного сайта AppleInsider

В Сеть слиты данные пользователей русскоязычного сайта AppleInsider

В Сеть слиты данные пользователей русскоязычного сайта AppleInsider

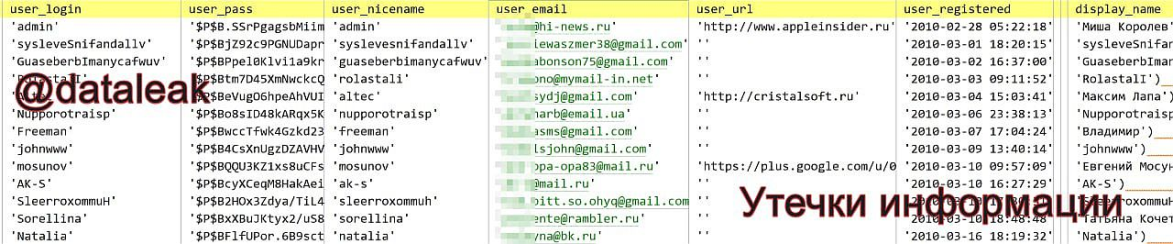
В открытый доступ выложены ПДн части зарегистрированных пользователей русскоязычной версии сайта AppleInsider. Об этом сегодня, 31 января, сообщил Telegram-канал «Утечки информации».

Новая публикация пополнила длинный список умышленных утечек, заметно участившихся в рунете. Подобные сливы способны спровоцировать всплеск спама и мошенничества, полагающегося на социальную инженерию.

Обнародованная база AppleInsider содержит 282 743 записи со следующими данными:

  • имя,
  • логин,
  • адрес электронной почты,
  • хешированный пароль,
  • дата регистрации аккаунта (с 28.02.2010 по 17.12.2021).

Команда @dataleak выборочно проверила достоверность личной информации через функцию восстановления пароля на сайте appleinsider.ru. Юзернеймы и имейлы оказались действительными.


В этом месяце стало известно об утечке ПДн части пользователей сервиса инвестиций Газпромбанка, «Почты России» (повторной), портала Mail.ru, авиасалона МАКС, сети магазинов «Спортмастер» (тоже повторной).

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru