



В даркнете появился сервис по троянизации Android-приложений

В даркнете появился сервис по троянизации Android-приложений

В даркнете появился сервис по троянизации Android-приложений

В ходе разбора drive-by-атак, нацеленных на засев Android-трояна Ermac под видом легитимного софта, эксперты ThreatFabric обнаружили источник вредоносных репаков — теневой сервис Zombinder. Чтобы расширить охват, злоумышленники параллельно распространяют такие же модификации программ для Windows; счет жертвам уже пошел на тысячи.

Продвигаемая на подпольных форумах услуга заключается в добавлении к легитимному коду небольшого фрагмента (с обфускацией) для доставки и установки сторонней полезной нагрузки. Исходное приложение при этом сохраняет название и все свои функции, а загруженный вредонос запускается в фоновом режиме.

По данным ThreatFabric, даркнет-сервис Zombinder был введен в строй в марте этого года, и популярность его в криминальных кругах растет. Провайдер утверждает, что его бандлы не детектируются при исполнении и способны обойти Google Protect и антивирусы.

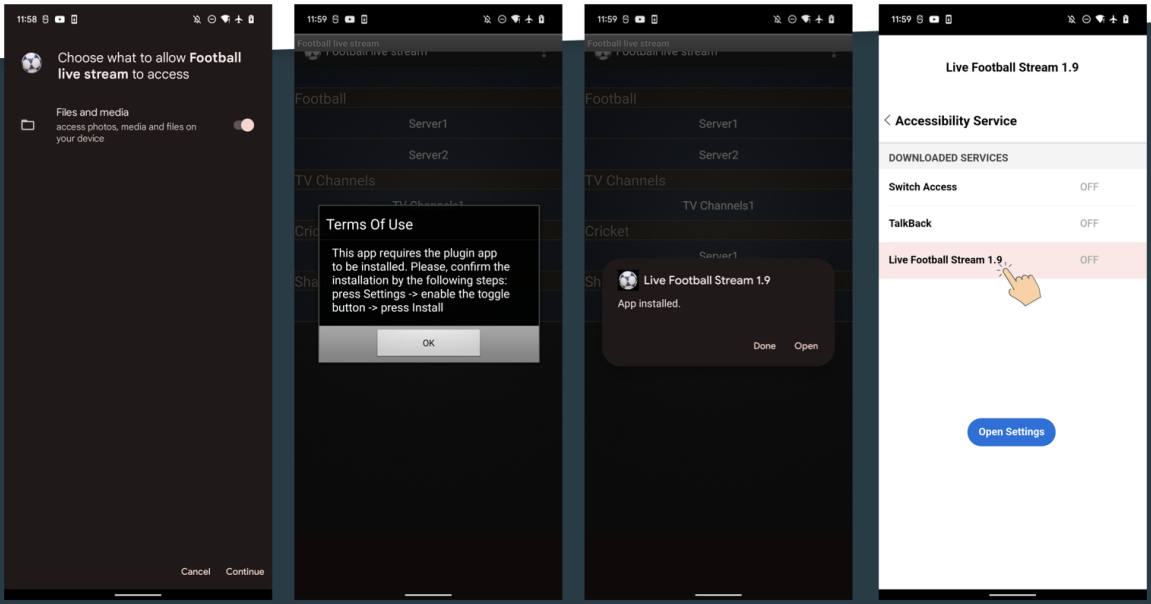
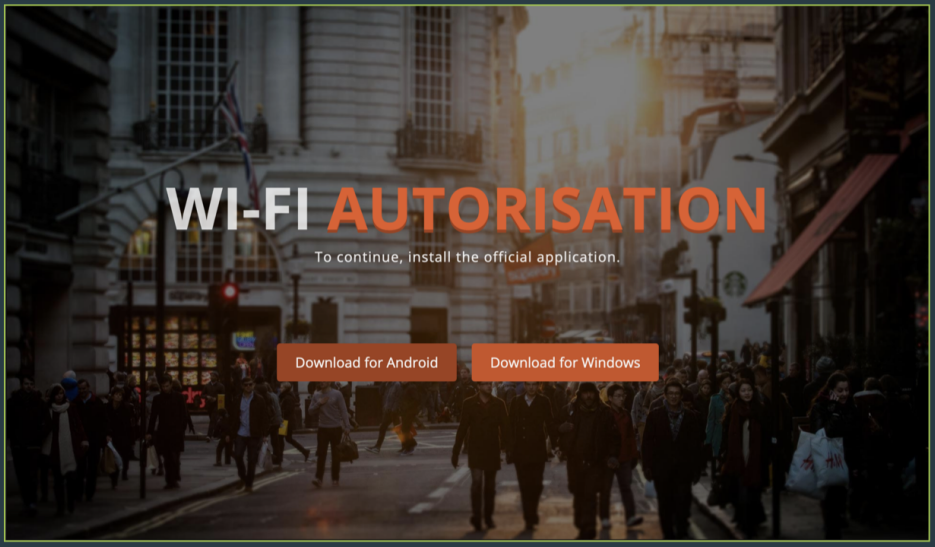
Исследователи обнаружили несколько вариантов приманок — авторизация в сетях Wi-Fi, стриминг футбольных матчей, Instagram (соцсеть запрещена в России). При запуске такого репака вредоносный загрузчик выводит сообщение о необходимости установить плагин или апдейт.


Если пользователь согласится, на смартфон загрузится банковский троян Ermac, умеющий регистрировать клавиатурный ввод, использовать оверлеи, воровать письма из Gmail, коды 2FA и сид-фразы из криптокошельков. Услугами Zombinder пользуются также распространители других Android-банкеров — Sova, Xenomorph (под видом приложения VidMate для скачивания видео и музыки).

Лендинг-страницы, отдающие всех этих вредоносов, однотипны. На некоторые добавлена вторая кнопка загрузки — для Windows-систем.


Из Windows-зловредов, распространяемых с использованием Zombinder, замечены инфостилеры Erbium и Aurora, а также клипер Laplas. На счету Erbium в рамках данной кампании уже числится 1300 успешных заражений.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru