


Новый Android-троян использует .NET MAUI для обхода защиты смартфонов

Новый Android-троян использует .NET MAUI для обхода защиты смартфонов

Новый Android-троян использует .NET MAUI для обхода защиты смартфонов

Специалисты McAfee выявили новые кампании по распространению Android-зловредов, в которых злоумышленники используют кросс-платформенный фреймворк .NET MAUI от Microsoft. Это позволяет им эффективно маскировать вредоносные приложения под легитимные сервисы и обходить антивирусные сканеры.

Несмотря на то что атаки затронули пользователей в Китае и Индии, эксперты McAfee предупреждают: подобный подход могут быстро подхватить другие киберпреступники.

.NET MAUI — это фреймворк для создания приложений на C#, представленный Microsoft в 2022 году в качестве замены Xamarin. Он позволяет разрабатывать приложения как для мобильных, так и для десктопных платформ.

В отличие от стандартных Android-приложений на Java или Kotlin, которые компилируются в формат DEX, .NET MAUI сохраняет логику приложения в виде бинарных blob-файлов. Современные средства защиты Android ориентированы на анализ DEX-файлов, но не проверяют blob-файлы, чем и пользуются злоумышленники.

Такой метод маскировки оказался даже эффективнее, чем традиционная подгрузка вредоносного кода через обновления — стандартный приём в большинстве атак на Android-устройства. Дополнительным преимуществом для злоумышленников является относительная редкость приложений на C# и blob-файлов на Android.

Кроме использования .NET MAUI, вредоносные приложения применяют многослойное шифрование (XOR и AES), поэтапное выполнение кода, раздувание файла AndroidManifest.xml случайными строками, а также установку соединения с C2-сервером через TCP-сокет.

«Эти методы позволяют зловредам долго оставаться незамеченными, серьёзно осложняя анализ и детектирование», — подчёркивают в McAfee.

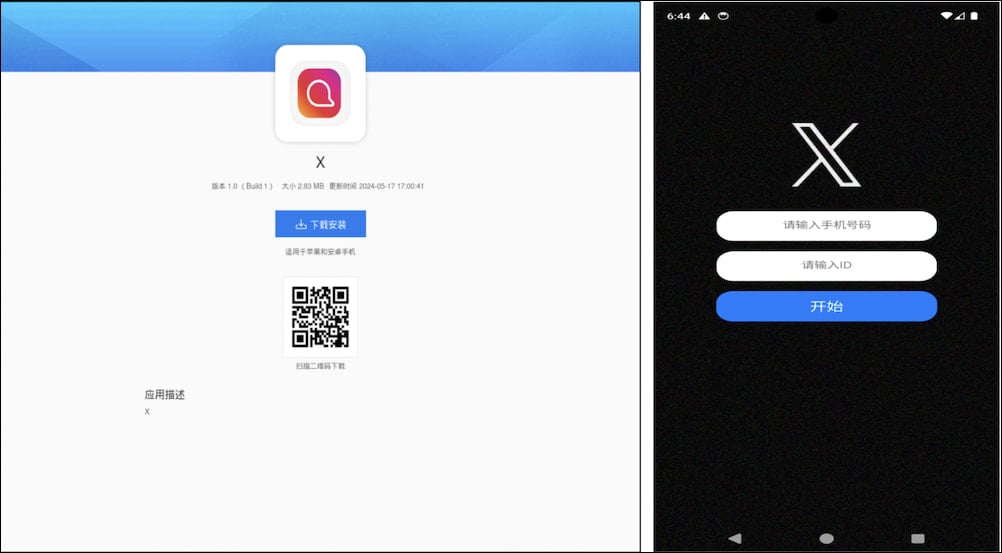
В ходе расследования специалисты проанализировали несколько вредоносных APK-файлов, замаскированных под банковские, коммуникационные, социальные и дейтинг-приложения, включая подделку под X (бывший Twitter).

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru