



США обвинили украинца в причастности к созданию MaaS-сервиса Raccoon

США обвинили украинца в причастности к созданию MaaS-сервиса Raccoon

США обвинили украинца в причастности к созданию MaaS-сервиса Raccoon

В штате Техас огласили обвинения, выдвинутые против Марка Соколовского. По версии следствия, 26-летний украинец являлся одним из создателей и операторов сервиса, предоставляющего в пользование Raccoon Stealer по платной подписке (модель MaaS, Malware-as-a-Service — вредонос как услуга).

Инфостилер Raccoon обладает широкими возможностями кражи данных и пользуется большой популярностью в криминальных кругах. За три года существования зловред, по оценкам ФБР, заразил миллионы компьютеров по всему миру. Похищенная им информация обычно используется для реализации мошеннических схем или выставляется на продажу в даркнете.

В конце марта этого года держатели MaaS-сервиса Raccoon свернули свои операции, якобы из-за гибели главного вдохновителя проекта, а в июне выпустили новую версию инфостилера — 2.0, написанную с нуля. Теперь выяснилось, что лидер преступной группы не погиб, а был арестован в Нидерландах по запросу ФБР и теперь ожидает экстрадиции в США. Одновременно ФБР вместе с голландскими и итальянскими партнерами разгромило инфраструктуру Raccoon, отключив серверы, используемые версией 1.0 зловреда.

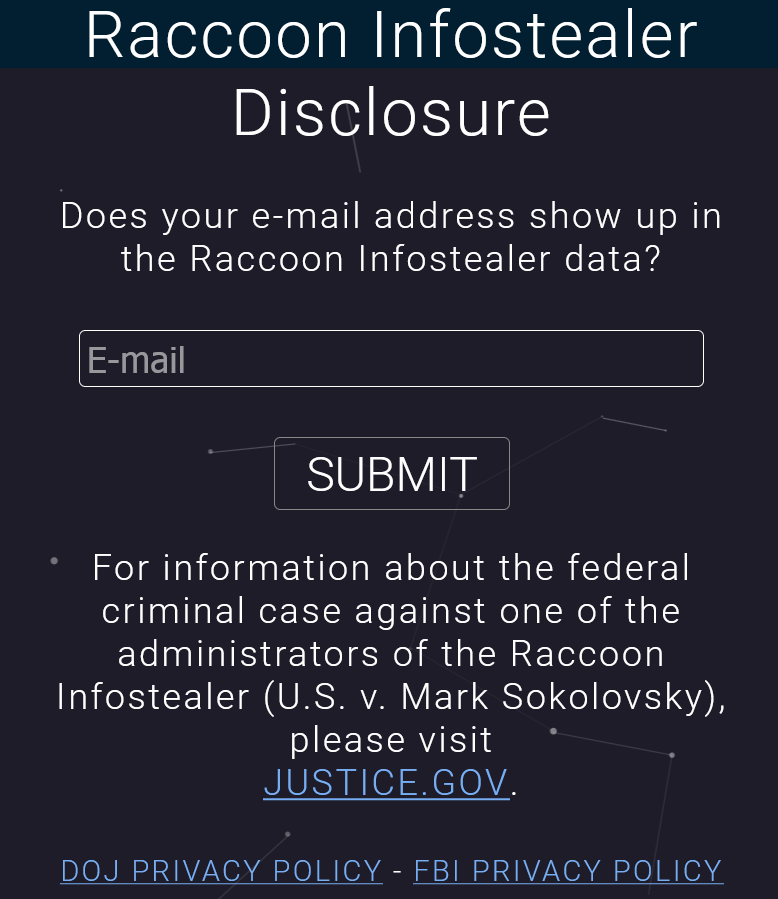
Американские власти также озаботились сбором информации о жертвах инфостилера и начали регистрировать украденные им учетки и другие идентификаторы, такие как адреса имейл (уже собрано более четырех млн) и криптокошельков. Для выявления жертв заражения создан специальный сайт, на котором можно проверить наличие своего имейл в базе краденого; при положительном результате жертве высылается подтверждение с дополнительной информацией.


Соколовскому инкриминируют преступный сговор, мошенничество с использованием компьютерной техники и проводной связи, отмывание денег и кражу личности с отягчающими обстоятельствами. По совокупности ему грозит до 27 лет лишения свободы. В прошлом месяце окружной суд в Амстердаме принял решение об экстрадиции украинца в США, но тот подал апелляцию.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru