


Apple учит гуманоидов с Vision Pro: человек показывает — робот делает

Apple учит гуманоидов с Vision Pro: человек показывает — робот делает

Apple учит гуманоидов с Vision Pro: человек показывает — робот делает

Исследователи из Apple совместно с MIT, Carnegie Mellon, Университетом Вашингтона и UC San Diego придумали интересный способ обучать гуманоидных роботов: надеваем Vision Pro, записываем действия человека — и робот учится повторять.

Да, это примерно как «смотри, как я делаю, и делай так же».

Команда собрала более 25 000 человеческих и 1 500 роботизированных демонстраций — получился датасет PH2D. На его основе они обучили единую модель, способную управлять настоящим гуманоидом в реальном мире.

Смысл в том, чтобы использовать видео от первого лица: человек взаимодействует с предметами — открывает ящики, переставляет вещи, нажимает кнопки. А робот потом учится делать то же самое, не нуждаясь в дорогом ручном управлении.

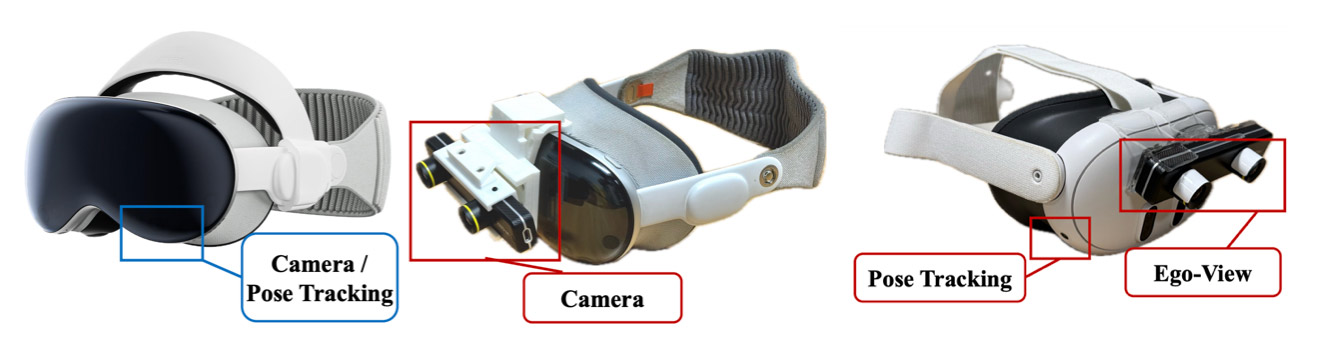
Для съёмки использовали приложение для Apple Vision Pro, которое задействует камеру в нижней части устройства и ARKit для отслеживания 3D-движений головы и рук.

Чтобы сделать всё подешевле, учёные придумали простое 3D-печатное крепление для камеры ZED Mini Stereo, чтобы использовать её с гарнитурами вроде Meta (корпорация Meta признана экстремисткой и запрещена в России) Quest 3. Получилось почти то же самое — но дешевле и доступнее.


Замедлить, чтобы успеть

Поскольку человек двигается намного быстрее, чем робот, все человеческие демонстрации замедлили в 4 раза. Так роботу проще учиться без дополнительных переделок.

Human Action Transformer (HAT)

Главная звезда исследования — модель HAT (Human Action Transformer). Её особенность в том, что она обучается на данных от людей и роботов одновременно и не делит их по источникам. В результате получается универсальная политика, которая работает на любых «телах» — человеческих или механических.

И это даёт результат: в тестах роботы, обученные по такой схеме, справлялись даже с незнакомыми задачами — лучше, чем при обычном подходе.

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru