



Операторы NAS-шифровальщика DeadBolt атакуют российские учебные заведения

Операторы NAS-шифровальщика DeadBolt атакуют российские учебные заведения

Операторы NAS-шифровальщика DeadBolt атакуют российские учебные заведения

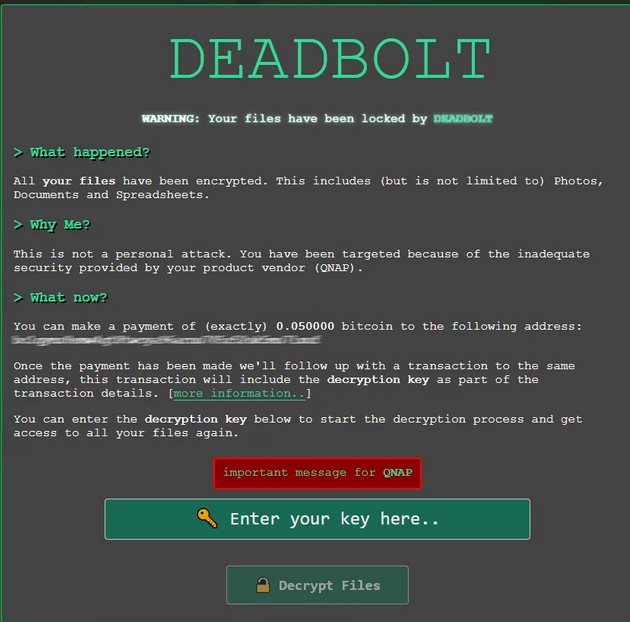
Шифровальщик DeadBolt, заточенный под сетевые накопители (NAS), все еще актуален как угроза. Жертвами вымогательства чаще всего становятся представители малого и среднего бизнеса; эксперты Group-IB зафиксировали также несколько атак на ведущие российские вузы и провели анализ образца, полученного в ходе одного из инцидентов.

Вредонос DeadBolt известен не только своей избирательностью, но также тем, что требует выкуп не только у жертвы (0,03-0,05 биткоина, то есть менее $1000 по текущему курсу), но и у производителя NAS-устройств — QNAP или ASUStor (50 BTC за детали используемой уязвимости и мастер-ключ). Необычен также способ передачи ключа расшифровки после уплаты выкупа: жертва получает его в деталях блокчейн-транзакции (внутри кода OP_RETURN).


Анализ семпла DeadBolt (файла ELF), полученного при разборе одной из недавних атак, показал, что вредонос написан на Golang и представляет собой 32-битную программу для Linux/ARM. При запуске в режиме шифрования зловред загружает список расширений для поиска и конфигурацию из указанного в командной строке файла JSON (после загрузки перезаписывается нулевыми байтами и удаляется, чтобы предотвратить восстановление содержимого).

Шифрование данных осуществляется с помощью AES-128 в режиме CBC, при этом используется многопоточная обработка. Расшифровка запускается автоматически через веб-интерфейс NAS после ввода ключа, оплаченного жертвой. По завершении процесса вредоносная программа удаляет свои файлы.

Вывода данных при заражении DeadBolt не происходит (операторы шифровальщиков обычно прибегают к краже, чтобы угрожать публикацией в случае неуплаты выкупа). Среди жертв вымогательских NAS-атак числятся представители малого и среднего бизнеса, учебные заведения, физлица; их прописка при этом (страна), похоже, не имеет значения.

Криминальная группировка, стоящая за DeadBolt, активна в интернете как минимум с начала 2022 года. В январе число зараженных устройств исчислялось тысячами, а сейчас уже перевалило за 20 тысяч — по крайней мере, так пишет голландская полиция, которой удалось обманом собрать 155 ключей расшифровки, прежде чем злоумышленники спохватились и усилии контроль платежей.

Вектор атаки DeadBolt долго оставался неизвестным; сами злоумышленники утверждали, что используют уязвимость нулевого дня. В начале прошлого месяца на фоне новой волны атак DeadBolt вышел патч для QTS, подтвердивший гипотезу 0-day (CVE-2022-27593).

Рекомендации Group-IB по защите NAS от подобных атак:

  • не пренебрегать обновлением программного обеспечения / прошивки NAS-устройств;
  • настроить двухфакторную аутентификацию (2FA) в учетной записи администратора;
  • включить SystemConnectionLogs (журнал подключений) на устройстве;
  • настроить отправку событий журналов (системного и SystemConnectionLogs) на удалённый Syslog-сервер;
  • использовать сильные пароли;
  • отключить учетную запись admin и создать отдельный аккаунт с правами администратора;
  • отключить неиспользуемые сервисы (FTP, Telnet и т. п.);
  • переназначить порты основных служб (SSH, FTP, HTTP/HTTPS), заданные по умолчанию;
  • отключить автоматический проброс портов в myQNAPcloud.
Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru