



Шифровальщик Diavol вернулся, сменив визуальные IoC

Шифровальщик Diavol вернулся, сменив визуальные IoC

Шифровальщик Diavol вернулся, сменив визуальные IoC

После долгого перерыва на VirusTotal вновь стали множиться образцы вымогательской программы Diavol. Анализ новейших из них показал, что вредонос стал 64-битным, сменил имя записки с требованием выкупа и добавляемое расширение, но файлы шифрует по-прежнему — с помощью XOR и RSA.

В ИБ-сообществе считают Diavol творением создателей TrickBot, влившихся в сообщество Conti. После распада преступного синдиката сторонний шифровальщик затих, а теперь, видимо, возобновил атаки. Специалисты по реверс-инжинирингу изучили новые семплы и пришли к выводу, что в некоторых случаях восстановление файлов все еще возможно.

В рамках обновления операторы зловреда изменили расширение, добавляемое к зашифрованным файлам, — вместо прежнего .lock64 используется .bully. Записка, оставляемая на машине жертвы, теперь именуется WARNING.txt (на самом деле новое название файла всплыло еще в ноябре прошлого года, а текст в нынешнем виде появился в минувшем июне).

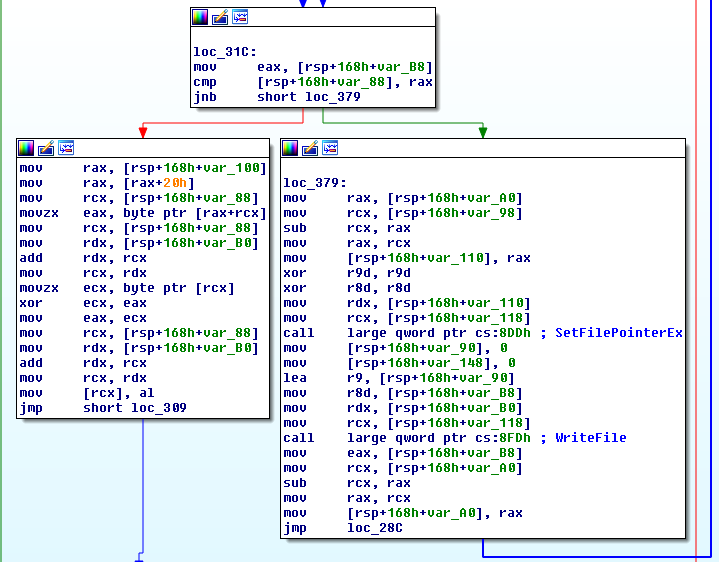
Система шифрования данных осталась прежней — XOR + RSA, но она настолько необычна, что исследователи разобрали ее и в мартовском блоге, и сейчас. Перед началом процесса Diavol генерирует и сохраняет в теле ключ длиной 2048 байт для выполнения операций XOR над данными (уникален для каждой жертвы, но один для всех ее файлов).

Затем вредонос начинает в цикле дробить файлы на блоки по 2048 байт, отбрасывая остаток. После этого ко всем считанным блокам применяется XOR, итог записывается обратно в обрабатываемые файлы.


В конец файла записываются XOR-ключ, зашифрованный по RSA (публичный ключ хранится в коде зловреда), а также объем обработанных данных — число также кодируется разовым прогоном XOR.

К сожалению, это еще не все. Завершив первый этап, вредонос возвращается к началу файла и начинает считывать блоки 0x75 байт, шифровать их по RSA с возвратом результата в тот же файл, но без добавления ничего не значащих данных (паддинга).

Такой способ шифрования, по мнению исследователей, вселяет надежду. Получив XOR-ключ, можно без особого труда вернуть содержимое многих файлов — за исключением первых 1170 байт, которые придется отстраивать заново.

Напомним, жертвы Diavol могут также воспользоваться бесплатным декриптором, который уже доступен на сайте No More Ransom.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru