



Новый билдер Quantum помогает атакующим создавать вредоносные LNK-файлы

Новый билдер Quantum помогает атакующим создавать вредоносные LNK-файлы

Новый билдер Quantum помогает атакующим создавать вредоносные LNK-файлы

Исследователи из Cyble обратили внимание на новый инструмент, помогающий киберпреступникам создавать вредоносные файлы-ярлыки в формате .LNK. Далее эти ярлыки используются для доставки пейлоадов на начальных этапах кибератаки.

Все уже давно знают, что LNK-файлы могут содержать вредоносный код, использующий для загрузки легитимные инструменты Windows (по-другому — LOLBins) вроде PowerShell или MSHTA.

Ряд киберпреступников любит использовать ярлыки, особенно это касается фишинговых кампаний. Например, с помощью LNK-файлов распространялись в своё время Emotet, Bumblebee, Qbot и IcedID.

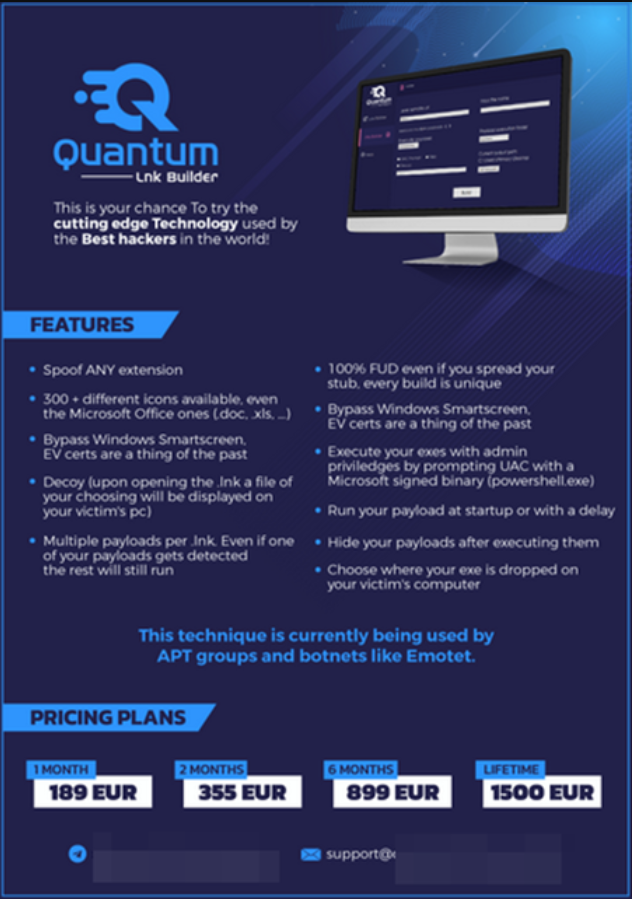
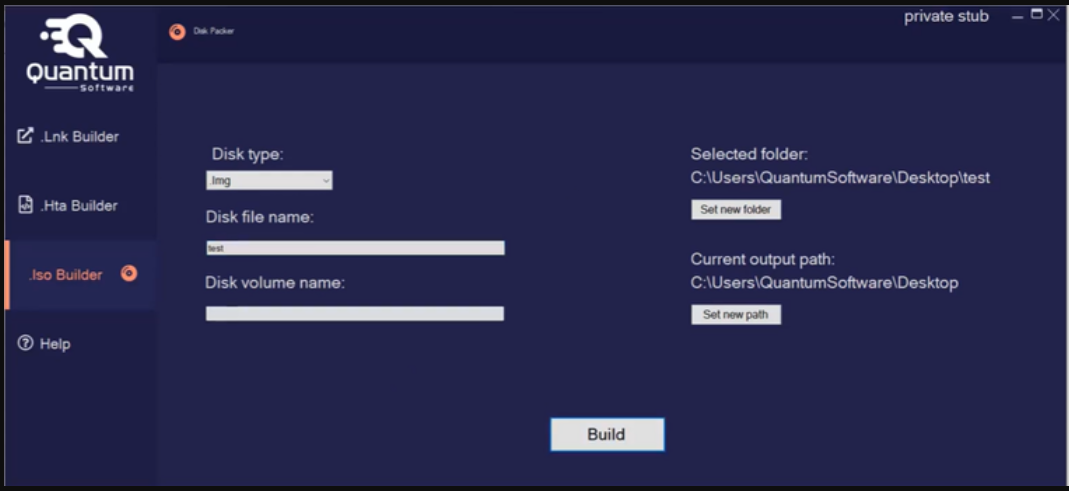
Специалисты компании Cyble наткнулись на новый инструмент-билдер, позволяющий злоумышленникам создавать вредоносные LNK-файлы. Билдер получил имя Quantum, авторы оснастили его графическим интерфейсом и набором полезных для создания файлов функций.

Так, Quantum позволяет выбрать иконку файла из 300 вариантов и установить любое расширение по вкусу пользователя. Месяц использования обойдётся в 189 евро, два месяца — 899 евро, а «пожизненная лицензия» будет стоить 1500 евро.


Кроме того, Quantum позволяет обходить контроль учётных записей (UAC) и Windows Smartscreen, а также загружать сразу несколько пейлоадов в LNK-файл. Злоумышленник может также настроить маскировку в системе и установить выполнение с загрузкой компьютера или отложенный запуск.


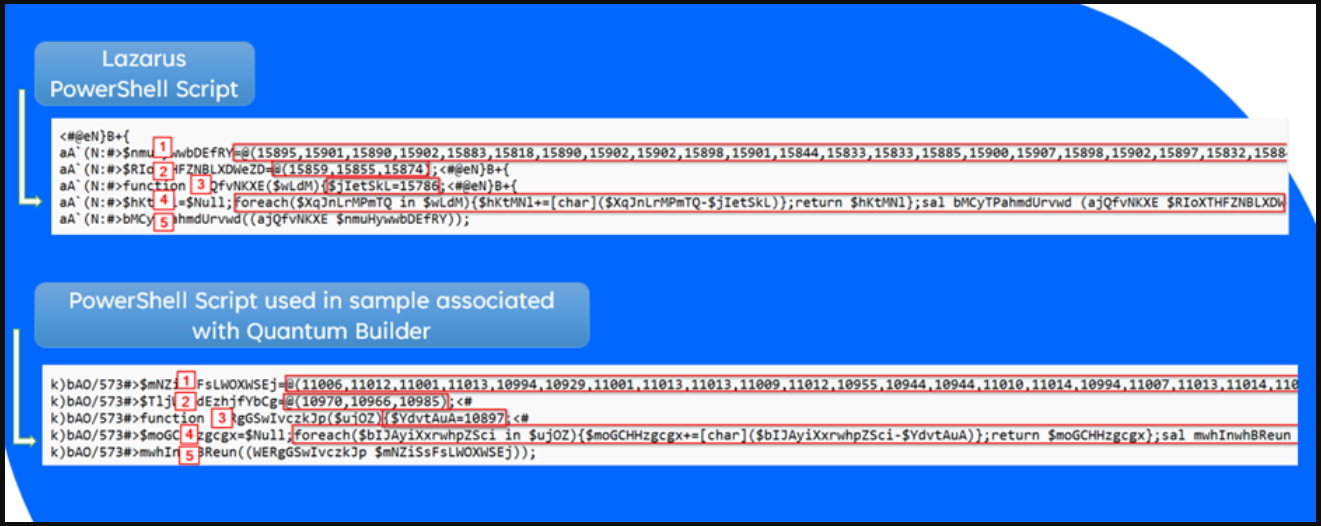
Более того, авторы билдера даже утверждают, что Quantum создаёт файлы, которые «на 100% не детектируется антивирусными программами» и самой операционной системой. Анализ специалистов Cyble показал, что Quantum может быть связан с известной киберпреступной группировкой Lazarus.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru