



Emotet теперь крадёт данные банковских карт из Google Chrome

Emotet теперь крадёт данные банковских карт из Google Chrome

Emotet теперь крадёт данные банковских карт из Google Chrome

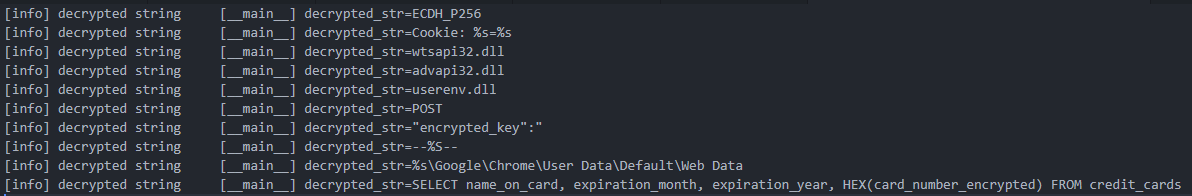
Операторы ботнета Emotet теперь крадут данные банковских карт пользователей, сохранённых в браузере Google Chrome. Для этого авторы вредоноса разработали специальный модуль, которым оснастили последние версии своего детища.

Зловред собирает имена держателей карт, сроки действия и номера, после чего отправляет всю полученную информацию на командный сервер, находящийся под контролем киберпреступников.

Команда Proofpoint Threat Insights, наблюдавшая за атаками ботнета, отметила, что её удивила сознательная привязка именно к браузеру Google Chrome. Кстати, интересно, что в апреле Emotet начал атаковать 64-битные системы. Примерно в то же время троян стал использовать файлы-ярлыки в Windows (.LNK).


Напомним, что за распространением Emotet стоит киберпреступная группировка TA542 (другое имя — Mummy Spider). Вредонос позволяет злоумышленникам красть данные жертв, проводить разведку в корпоративных сетях и двигаться латерально. В конце января 2021 года Emotet потерял C2-серверы в результате трансграничной операции.

Уже к ноябрю ботнет ожил и попытался встать на рельсы с помощью TrickBot.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru