



Фреймворк автоматизации работы с Chrome все чаще светится в атаках

Фреймворк автоматизации работы с Chrome все чаще светится в атаках

Фреймворк автоматизации работы с Chrome все чаще светится в атаках

Эксперты Team Cymru фиксируют рост популярности инструмента BrowserAutomationStudio (BAS) у авторов вредоносных атак. Этот фреймворк автоматизации выполнения задач в браузере позволяет создавать проекты с такими пригодными для зловредов возможностями, как эмуляция браузера, имитация нажатий клавиш и кликов мыши, поддержка прокси, поиск по почтовому ящику, загрузка данных из файла, строки символов или с веб-страницы.

Первая реклама BAS, по данным Team Cymru, появилась на открытых форумах в конце 2016 года. Новый инструмент позиционировался как решение, позволяющее без навыков программиста создавать приложения, использующие браузер, — боты для публикации постов (включая спам), парсинга, загрузки контента, а также программы для социальных сетей.

Некто Twaego из Киева, объявивший себя главным разработчиком, предлагал совместимый с Windows софт в свободное пользование (позднее появилась и коммерческая версия с расширенными возможностями). Желающих зазывали на сайт bablosoft[.]com.

Предложение было встречено с большим энтузиазмом, и со временем на Bablosoft сформировалось свое комьюнити. Всем нравилось, что доступ к инструменту предоставляется бесплатно, замечания и пожелания учитываются, а приложения и скрипты, создаваемые с помощью BAS, можно расшарить на сайте.

Рост популярности Bablosoft заметили и на хакерских форумах: там стали предлагать услуги по созданию скриптов для BAS и специфических ботов (для брутфорса, поиска кандидатов в дропы и т. п.). В Telegram появилась новая группа — «BABLOSOFT – ЧАТ ПО БАСУ», которая насчитывает немногим более 1000 участников, в основном русскоязычных.

 В 2021 году BAS впервые привлек внимание ИБ-сообщества — в связи с участившимися атаками по методу credential stuffing. Результаты анализа инструмента, позволяющего автоматизировать перебор учетных данных – результатов краж и утечек, опубликовали F5 Labs и NTT (PDF), наблюдавшая активизацию Grim Spider.

Специалисты при этом отметили сходство BAS с легитимными инструментами разработчика Puppeteer и Selenium: они почти одинаково автоматизируют выполнение задач в Google Chrome.

В этом году, согласно телеметрии Team Cymru, к ресурсам Bablosoft обращались C2-серверы Bumblebee, BlackGuard и RedLine. Два из этих зловредов (инфостилеры) пытались воспользоваться валидатором учетных данных Gmail.

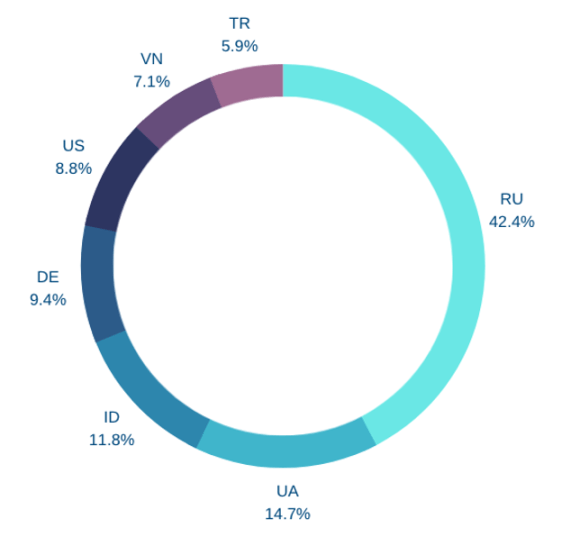
Поддомен для загрузок Bablosoft (46.101.13[.]144) чаще прочих запрашивают из России и Украины — судя по данным Whois.


Несколько хостов, ассоциируемых с криптоджекингом (майнером XMRig и трояном Tofsee), пытались воспользоваться Bablosoft-услугами по созданию цифровых отпечатков — видимо, для сокрытия вредоносной активности.

Управление некоторыми элементами инфраструктуры Bablosoft осуществляется, как выяснилось, с украинского IP-адреса. С него же обращаются к ряду хостов на порту TCP/27017, который обычно ассоциируется с MongoDB.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru