


Поддельные ChatGPT крадут аккаунты пользователей Android

Поддельные ChatGPT крадут аккаунты пользователей Android

Поддельные ChatGPT крадут аккаунты пользователей Android

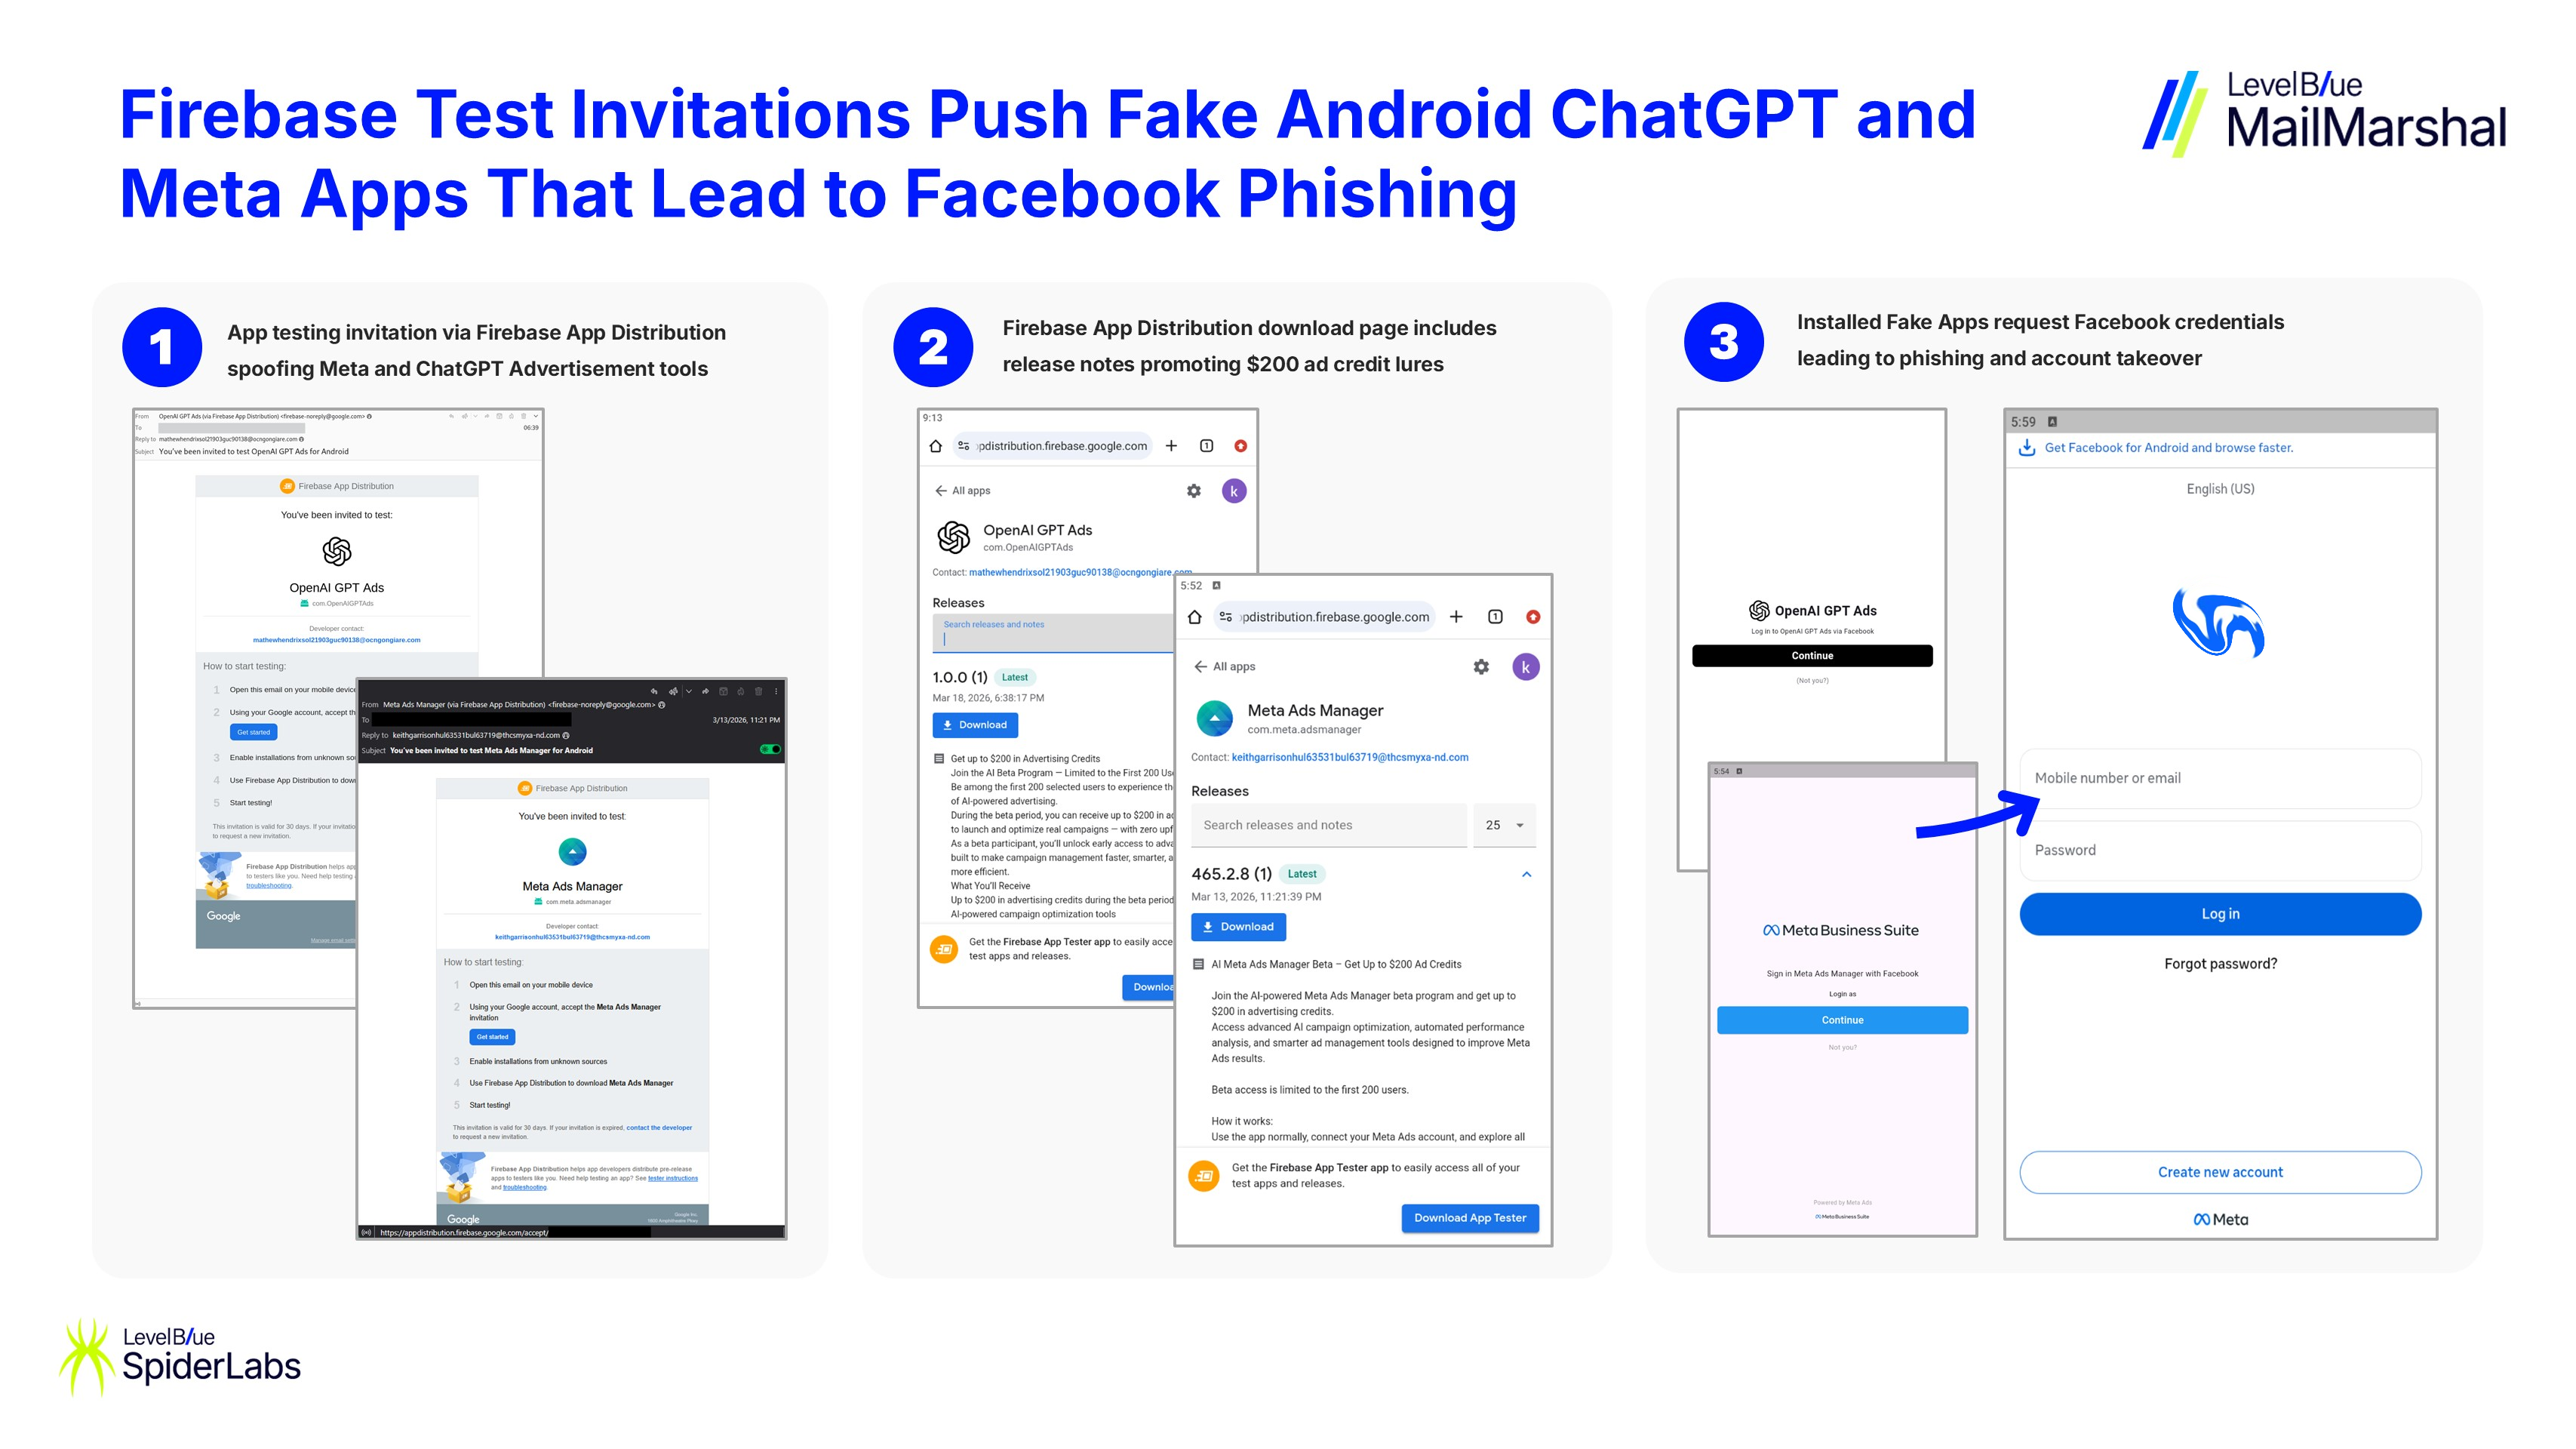
Киберпреступники нашли ещё один способ выглядеть максимально убедительно: теперь они распространяют поддельные Android-приложения, замаскированные под ChatGPT и инструменты Meta Ads (корпорация Meta признана экстремистской и запрещена в России), через Firebase App Distribution — вполне легитимный сервис Google для раздачи тестовых сборок приложений.

Именно поэтому письма с приманкой выглядят особенно правдоподобно: они приходят с настоящего адреса firebase-noreply@google.com и внешне напоминают обычное приглашение в бета-тест.

Как пишут исследователи из SpiderLabs, потенциальная жертва получает письмо с предложением попробовать «ранний доступ» к ИИ-инструменту для рекламы или Android-версии ChatGPT.

Внутри кнопка вроде «Get started» или «Install», которая ведёт на страницу Firebase App Distribution с якобы тестовой сборкой. Там всё выглядит солидно: версия приложения, краткие заметки о релизее и даже заманчивые обещания вроде бонусов на рекламу или автоматизации маркетинга.

Но после установки начинается совсем другая история. Вместо обещанного ИИ-сервиса приложение открывает встроенное окно с фальшивой страницей входа в Facebook (принадлежит Meta, признанной экстремистской и запрещённой в России). Визуально она почти не отличается от настоящей, поэтому пользователь легко может не заметить подвоха.


Введённые логин и пароль уходят не в Meta (корпорация Meta признана экстремистской и запрещена в России), а на серверы злоумышленников. В некоторых случаях приложение также запрашивает коды двухфакторной аутентификации и дополнительные данные для доступа к Business Manager.

Получив учётные данные, атакующие могут перехватить контроль над личными профилями, бизнес-страницами и рекламными кабинетами. Такие аккаунты потом используют для мошеннических рекламных кампаний, дальнейшего распространения вредоносных ссылок или других атак.

Интересно, что это уже не первая волна такой схемы. Ранее исследователи описывали похожую кампанию против пользователей iPhone: тогда мошенники продвигали фальшивые приложения ChatGPT и Gemini, тоже пытаясь выманить учётные данные, только через экосистему Apple.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru