


Поддельные ChatGPT крадут аккаунты пользователей Android

Поддельные ChatGPT крадут аккаунты пользователей Android

Поддельные ChatGPT крадут аккаунты пользователей Android

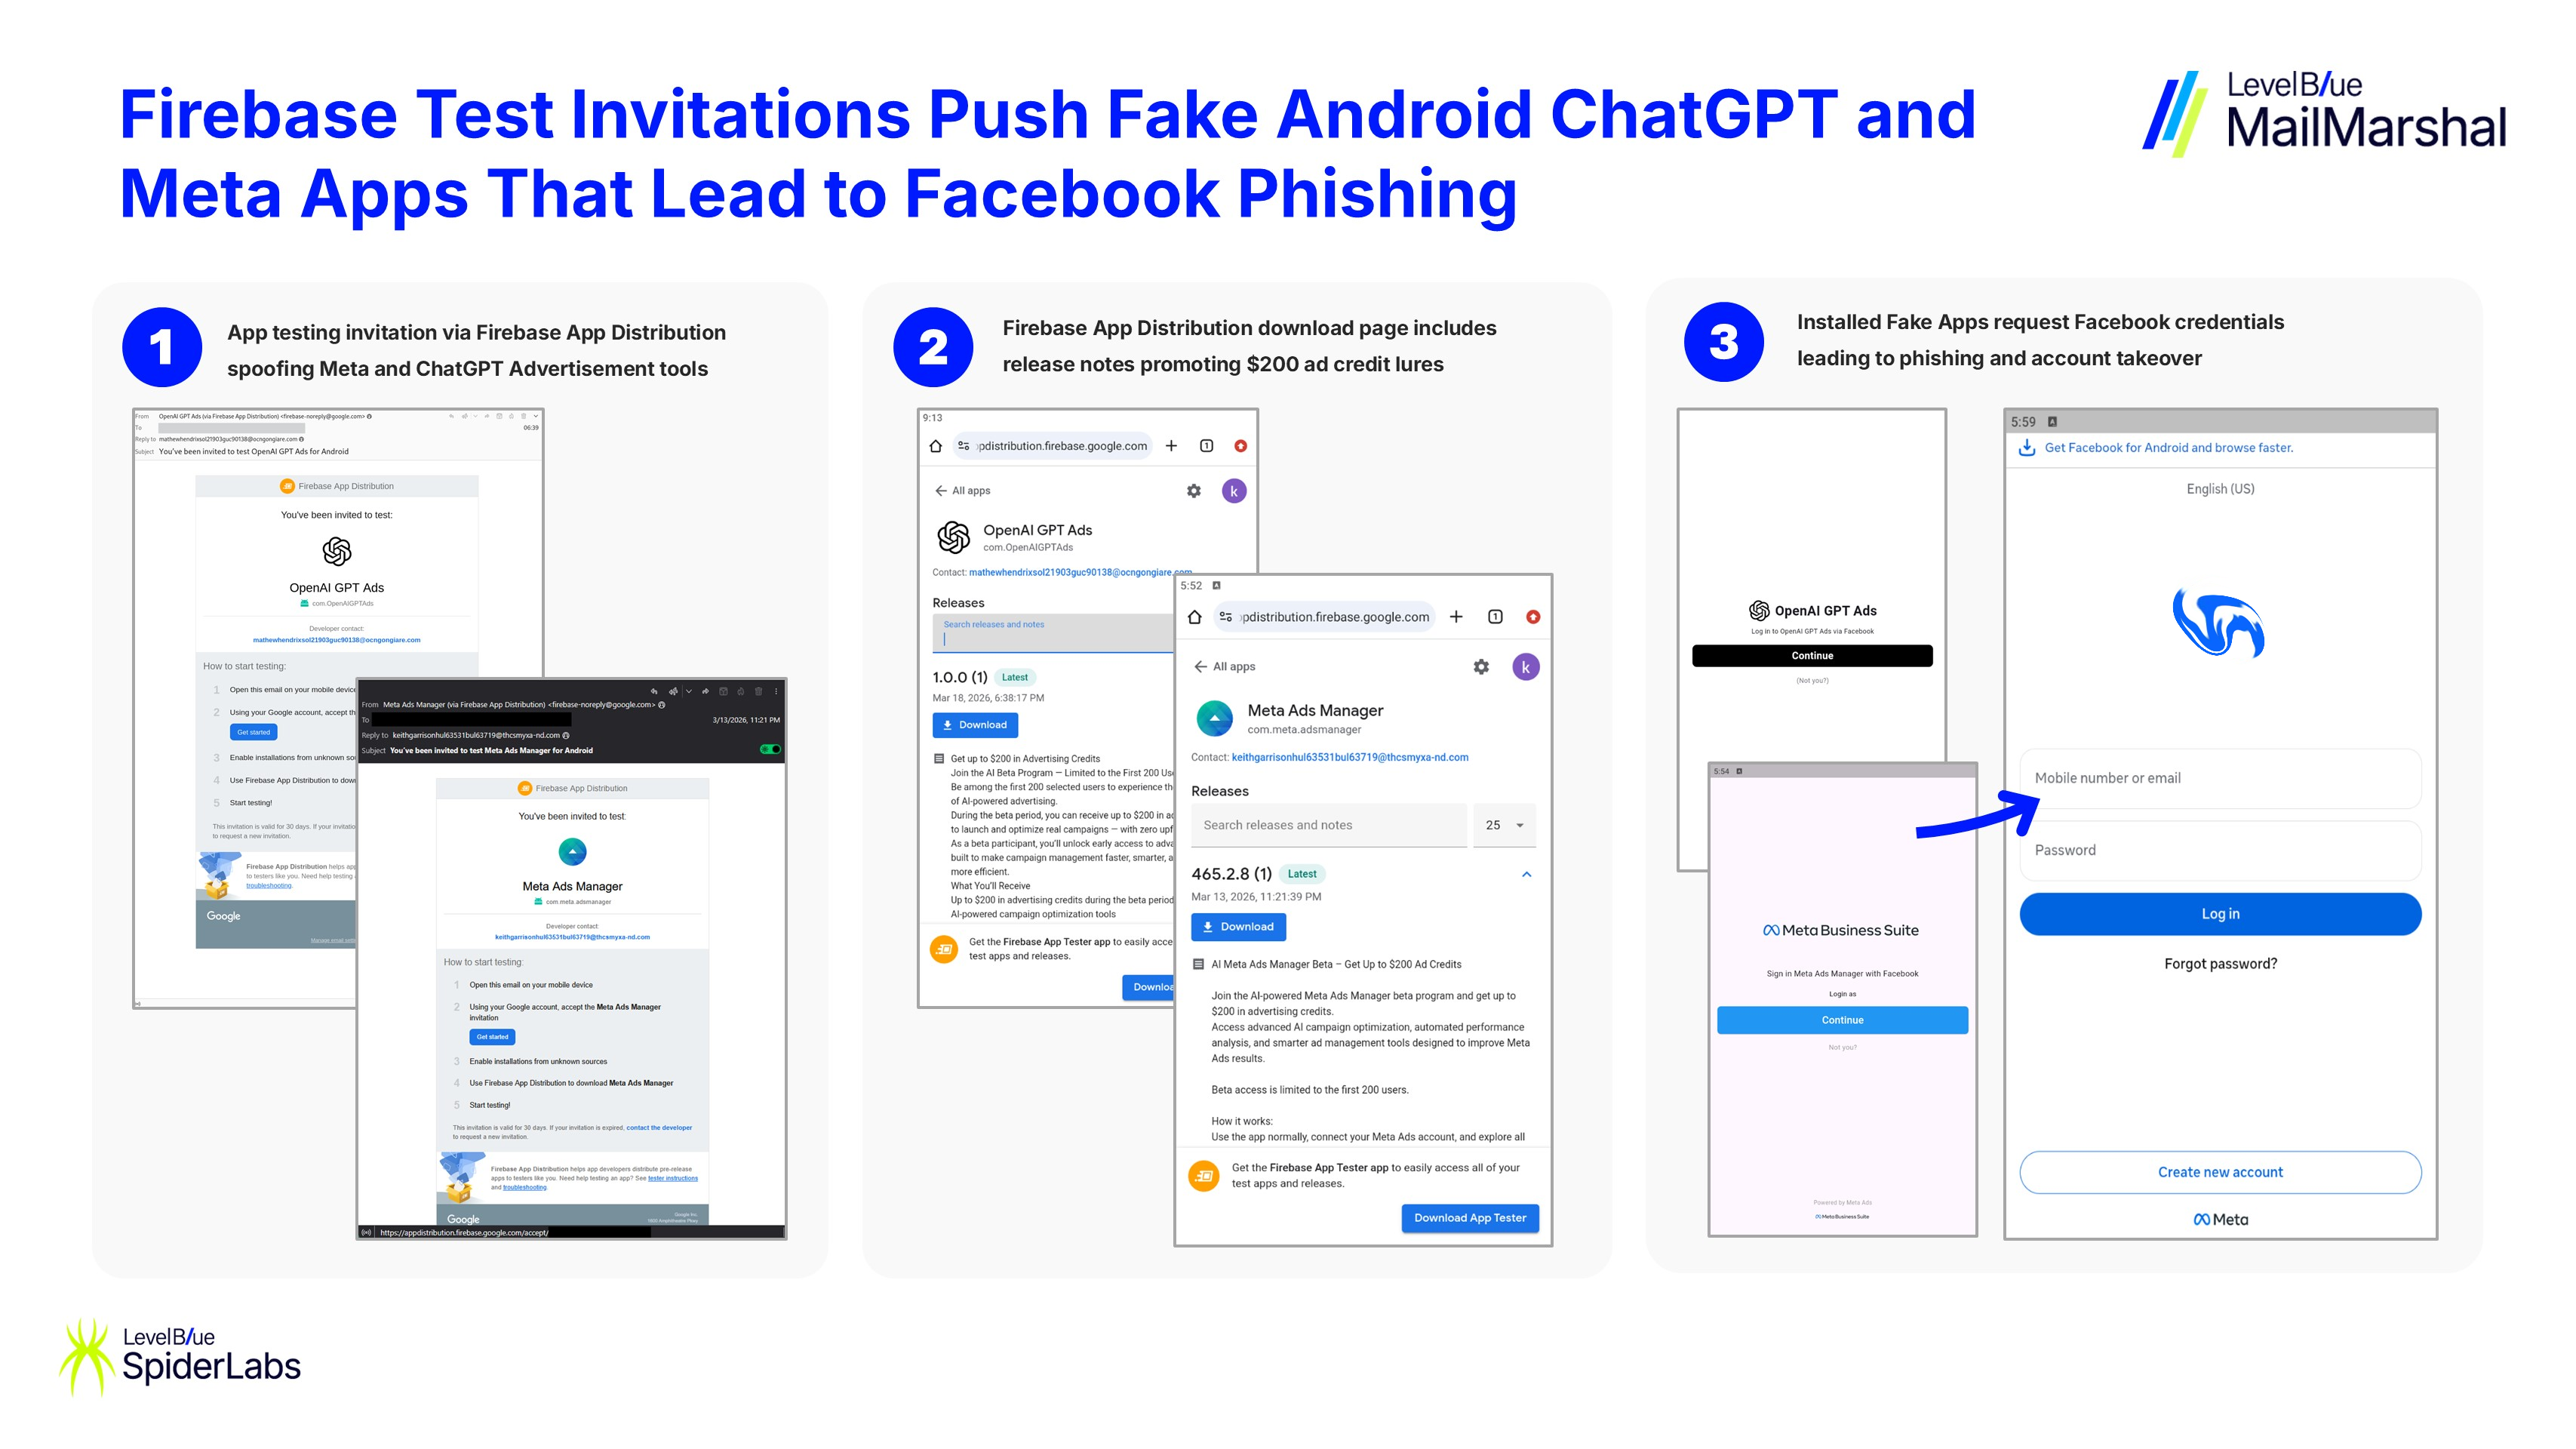
Киберпреступники нашли ещё один способ выглядеть максимально убедительно: теперь они распространяют поддельные Android-приложения, замаскированные под ChatGPT и инструменты Meta Ads (корпорация Meta признана экстремистской и запрещена в России), через Firebase App Distribution — вполне легитимный сервис Google для раздачи тестовых сборок приложений.

Именно поэтому письма с приманкой выглядят особенно правдоподобно: они приходят с настоящего адреса firebase-noreply@google.com и внешне напоминают обычное приглашение в бета-тест.

Как пишут исследователи из SpiderLabs, потенциальная жертва получает письмо с предложением попробовать «ранний доступ» к ИИ-инструменту для рекламы или Android-версии ChatGPT.

Внутри кнопка вроде «Get started» или «Install», которая ведёт на страницу Firebase App Distribution с якобы тестовой сборкой. Там всё выглядит солидно: версия приложения, краткие заметки о релизее и даже заманчивые обещания вроде бонусов на рекламу или автоматизации маркетинга.

Но после установки начинается совсем другая история. Вместо обещанного ИИ-сервиса приложение открывает встроенное окно с фальшивой страницей входа в Facebook (принадлежит Meta, признанной экстремистской и запрещённой в России). Визуально она почти не отличается от настоящей, поэтому пользователь легко может не заметить подвоха.


Введённые логин и пароль уходят не в Meta (корпорация Meta признана экстремистской и запрещена в России), а на серверы злоумышленников. В некоторых случаях приложение также запрашивает коды двухфакторной аутентификации и дополнительные данные для доступа к Business Manager.

Получив учётные данные, атакующие могут перехватить контроль над личными профилями, бизнес-страницами и рекламными кабинетами. Такие аккаунты потом используют для мошеннических рекламных кампаний, дальнейшего распространения вредоносных ссылок или других атак.

Интересно, что это уже не первая волна такой схемы. Ранее исследователи описывали похожую кампанию против пользователей iPhone: тогда мошенники продвигали фальшивые приложения ChatGPT и Gemini, тоже пытаясь выманить учётные данные, только через экосистему Apple.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru