


ДМС с бэкдором: Malinsure атакует компании в России под видом страховщиков

ДМС с бэкдором: Malinsure атакует компании в России под видом страховщиков

ДМС с бэкдором: Malinsure атакует компании в России под видом страховщиков

Специалисты компании «Эфшесть/F6» обнаружили новую киберпреступную группировку Malinsure, которая атакует российские организации с помощью фишинговых писем и ранее неизвестного бэкдора SafeMostSSH. Приманкой служит добровольное медицинское страхование.

Активность выявили в июле 2026 года после обнаружения загруженных из России образцов зловреда.

Их названия были связаны с ДМС, а код, инфраструктура и тактики не совпали с инструментами известных группировок. Поэтому специалисты выделили кампанию в отдельный кластер Malinsure.

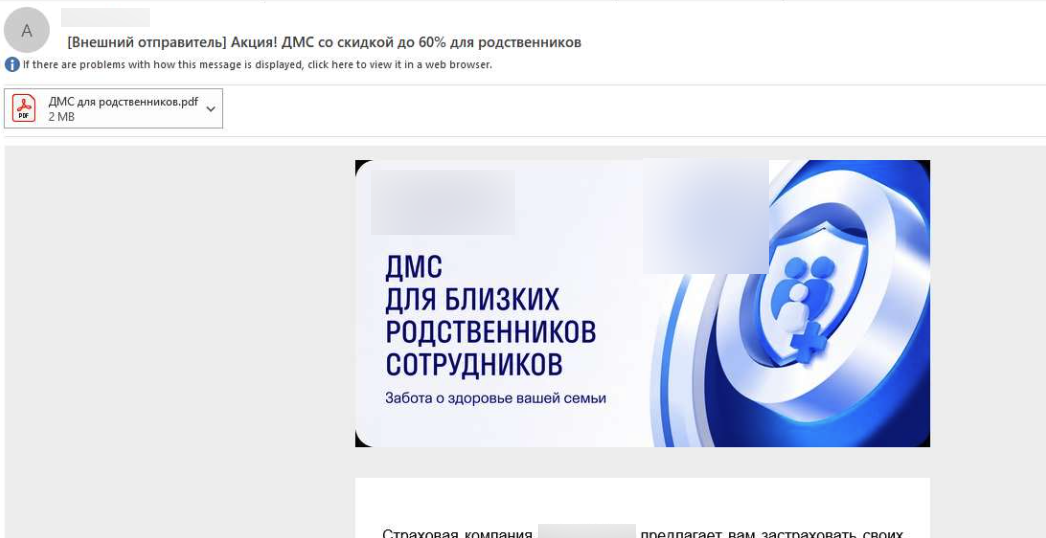
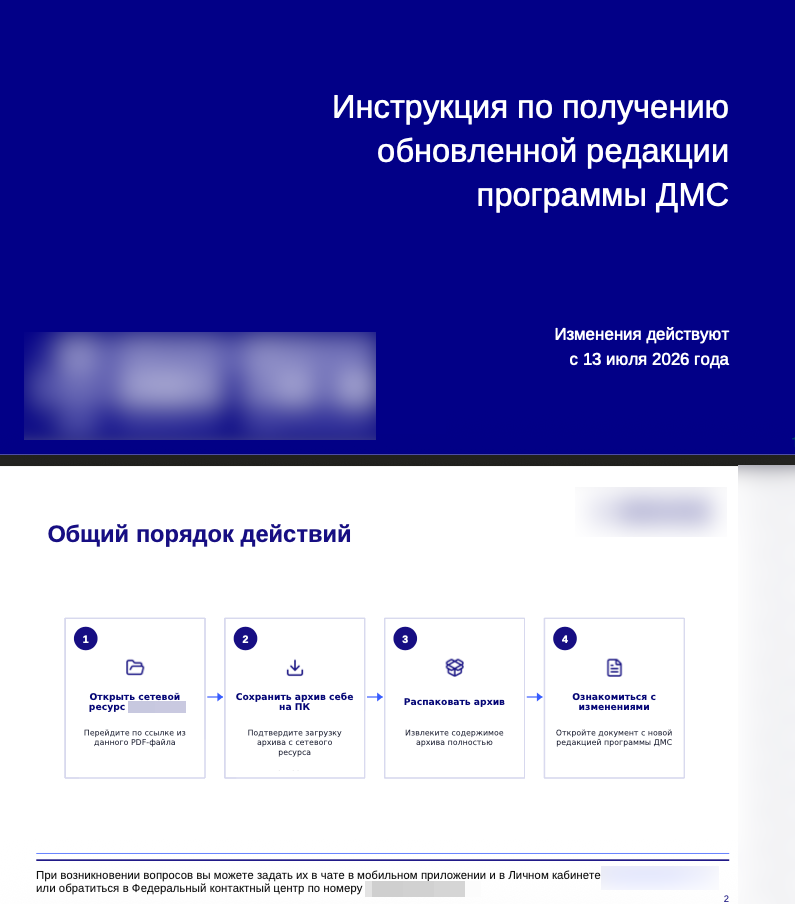
Одно из писем рассылалось от имени российской страховой компании с темой «Акция! ДМС со скидкой до 60% для родственников». Сообщение приходило с адреса Gmail и содержало файл «ДМС обновления.pdf». Ссылка внутри загружала вредоносный RAR-архив, замаскированный под изменения в страховой программе.


Другие приманки упоминали финансовые и топливно-энергетические компании. В инфраструктуре атакующих также обнаружились домены gosuslugi[.]email и minfin[.]support. Это может указывать на более широкий круг потенциальных целей, хотя «Эфшесть/F6» не утверждает, что все они уже подверглись атакам.


Особенно изобретательно Malinsure получает новые адреса управляющих серверов. Атакующие разместили на vc.ru публикацию об автозапчастях с двумя ссылками, якобы ведущими на PNG-файлы Google. Таких страниц не существовало: зашифрованные C2-адреса были спрятаны прямо внутри URL. SafeMostSSH декодировал ссылки и узнавал, куда обращаться за командами. Пост по запросу «Эфшесть/F6» удалили 12 августа.

Название бэкдора отражает его особенности: Safe от первого канала связи, Most — от упоминания telemost в домене, SSH — от основного протокола взаимодействия.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru