



Вредонос RedLine напомнил всем: нельзя сохранять пароли в браузерах

Вредонос RedLine напомнил всем: нельзя сохранять пароли в браузерах

Вредонос RedLine напомнил всем: нельзя сохранять пароли в браузерах

Вредоносная программа RedLine стала очередным напоминанием пользователям о том, что хранить пароли в браузерах нельзя ни при каких обстоятельствах. Как отметили эксперты по кибербезопасности, этот зловред крадёт учётные данные из Google Chrome, Microsoft Edge и Opera.

Авторы RedLine продают своё детище на форумах киберпреступной тематики за 200 долларов. Купившие вредонос «хакеры» могут не вдаваться в детали и не обладать навыками взлома, а просто положиться на сам инфостилер — он сделает всё за них.

Исследователи из AhnLab ASEC опубликовали отчёт, в котором предостерегают пользователей от занесения учётных данных в популярные браузеры. Да, это очень удобно при аутентификации, но может стоить вам потери доступа к аккаунту.

Особенно соблюдение этого правила кибергигиены актуально для сотрудников организаций. В приведённом специалистами AhnLab ASEC примере описывается некий удалённый сотрудник, чьи учётные данные от VPN-аккаунта попали в руки операторов RedLine. Три месяца спустя злоумышленники проникли в сеть компании из-за халатности работника.

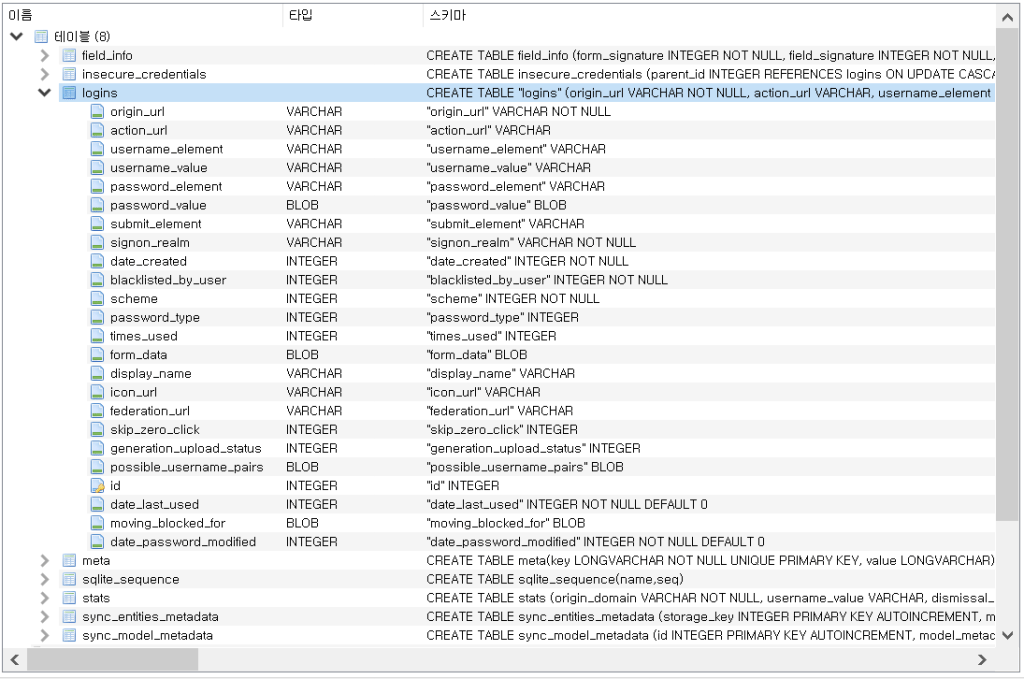
Причём на компьютере был установлен антивирус, который, однако, не смог детектировать и удалить RedLine. Интересно, что вредоносная программа ищет файл «Login Data», используемый всеми Chromium-браузерами для хранения логинов и паролей.


Тревожно, что RedLine стал очень популярным у киберпреступников, о чём свидетельствует удивительная востребованность одного из дарквеб-рынков — «2easy». Поскольку зловред устанавливается в систему через XLL-файлы, пользователям нужно быть особо бдительными при работе с неизвестными документами Microsoft Excel.

Подпишитесь на новости

Американец подал иск к OpenAI: ChatGPT якобы помог жене его отравить

Семейные разговоры с чат-ботом стали предметом судебного иска. Житель Северной Каролины Джеймс Гейтс обвинил OpenAI и Сэма Альтмана в том, что ChatGPT усиливал подозрения его жены и помогал ей планировать его отравление.

Иск, поданный 14 октября в суд Сан-Франциско, опубликовали представляющие Гейтса юристы Tech Justice Law.

По заявлению Гейтса, сначала его жена Шерил использовала ChatGPT для рабочих и бытовых задач, затем стала обсуждать семейные конфликты. Истец утверждает, что бот поддерживал её необоснованные страхи и формировал образ мужа как опасного человека.

Позже, говорится в иске, разговоры перешли к отравлению. Вместо прекращения опасного диалога система якобы давала персонализированные рекомендации и советы по сокрытию следов.

Летом 2025 года Гейтс тяжело заболел. Позднее, по его словам, он обнаружил рукописную записку, связанную с предполагаемым отравлением, с указаниями очистить переписки и выйти из ChatGPT.

Отдельная претензия касается цифровых следов: согласно иску, бот ошибочно уверял, что удалённые разговоры невозможно восстановить даже по судебному запросу.

Гейтс требует привлечь ответчиков к ответственности за предполагаемые недостатки продукта, ненадлежащие предупреждения о рисках и небрежность.

OpenAI сообщила Ars Technica, что заблокировала пользовательницу и передала сведения правоохранителям в рамках расследования. Корпорация назвала безопасность приоритетом.

RSS: Новости на портале Anti-Malware.ru